
Check Risk WAF – это Российское комплексное облачное решение WAF (Web Application Firewall), работающее на уровнях L 3, L 4, L 7, предназначенное для защиты ваших приложений от атак, уязвимостей, ботнет сетей, DOS/DDOS в одном решении. Обеспечивает отказоустойчивость работы веб-приложений путем создания защитной отказоустойчивой сети для каждого клиента в 3-х разных ЦОД c SLA 99.99%. Продукт имеет в себе AI ассистента для помощи и простоты работы пользователей в системе.
Продукт включен в реестр Российского программного обеспечения Министерством цифрового развития РФ. Реестровая запись №32239 от 17.02.2026


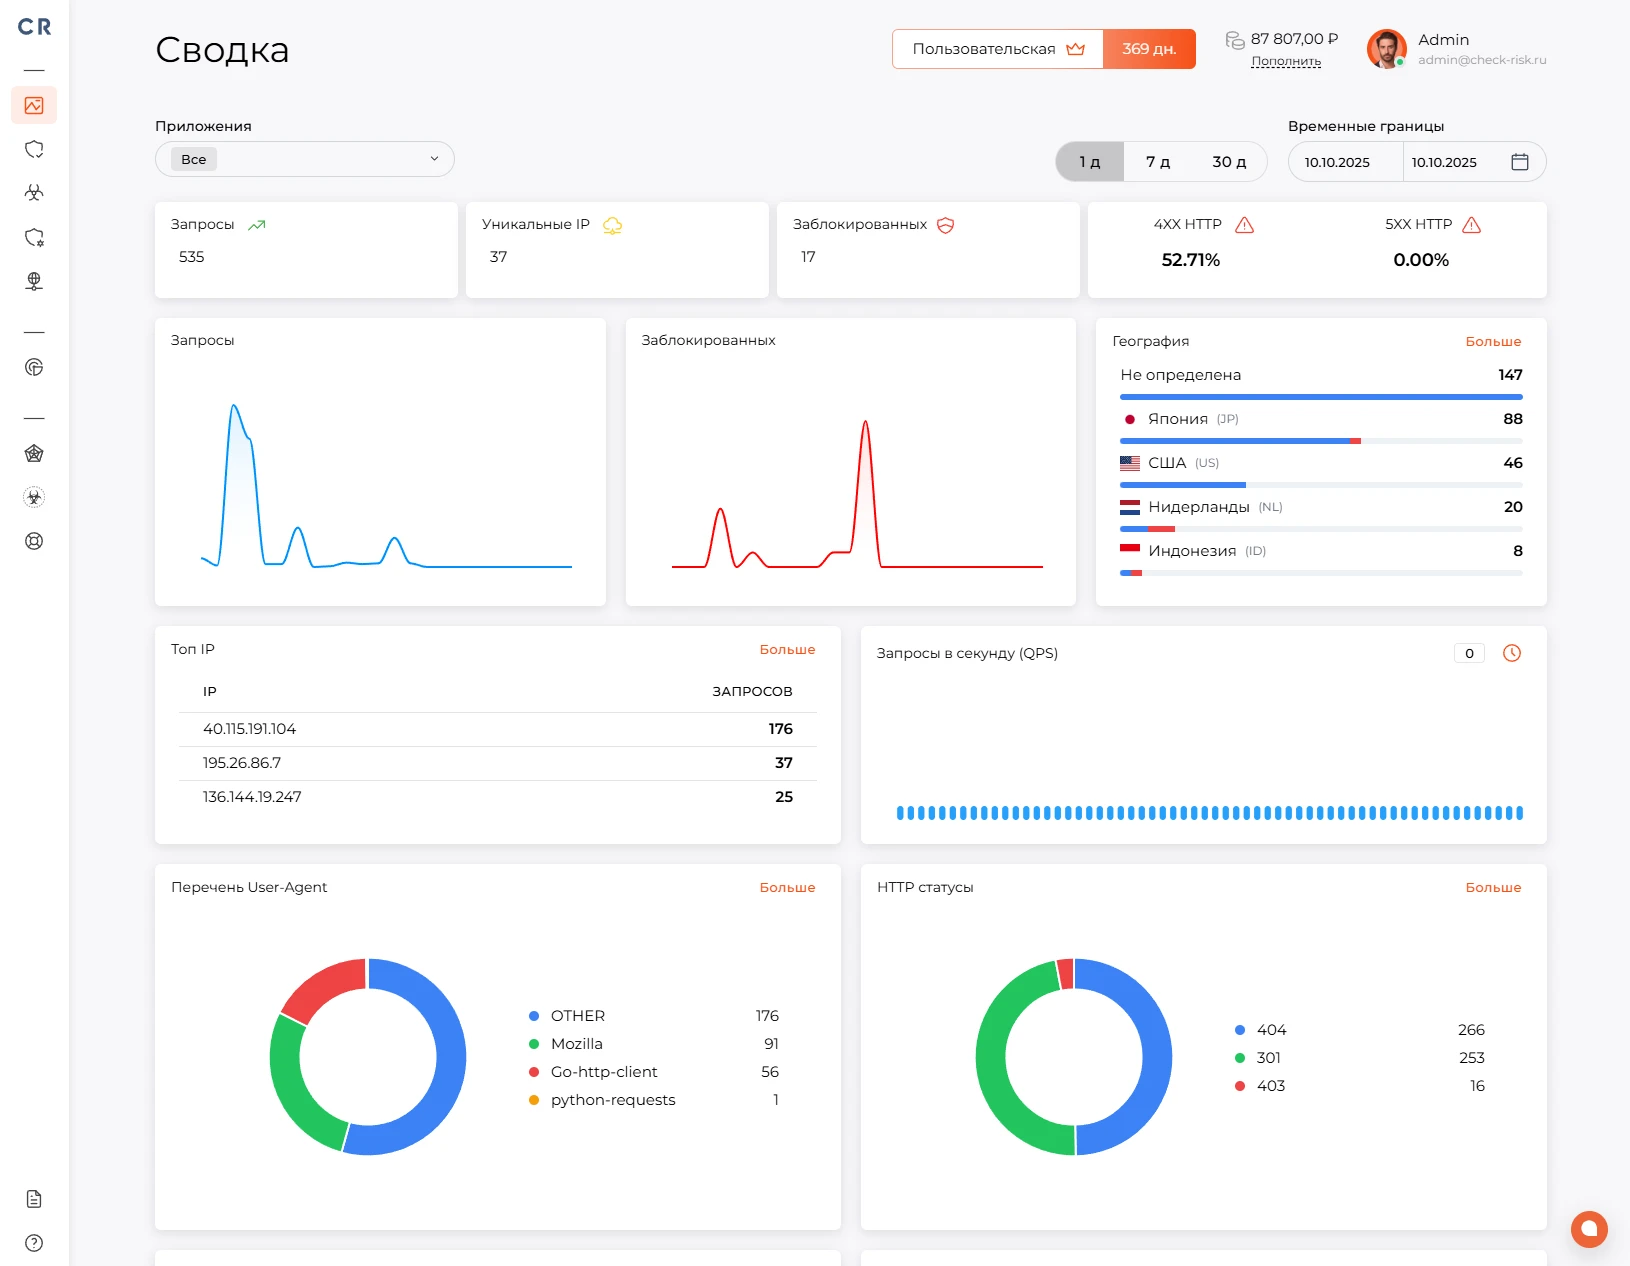
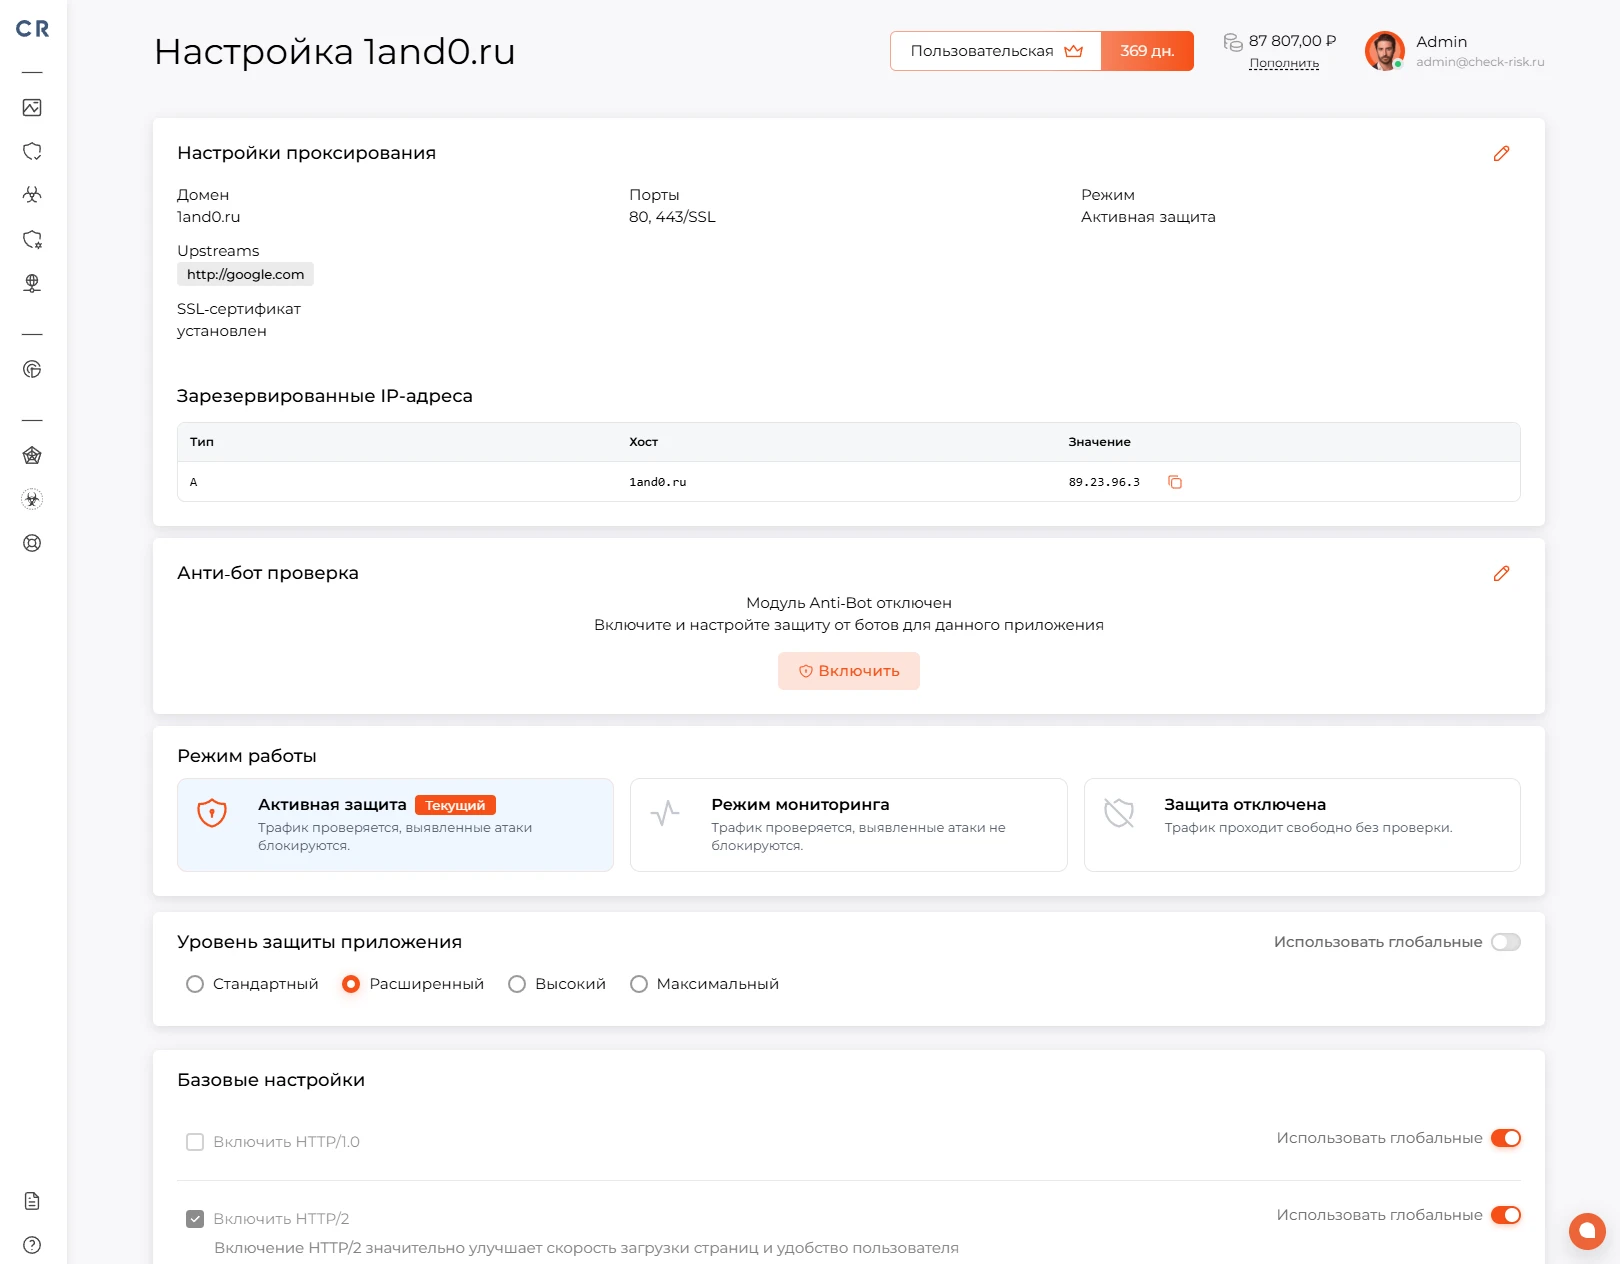
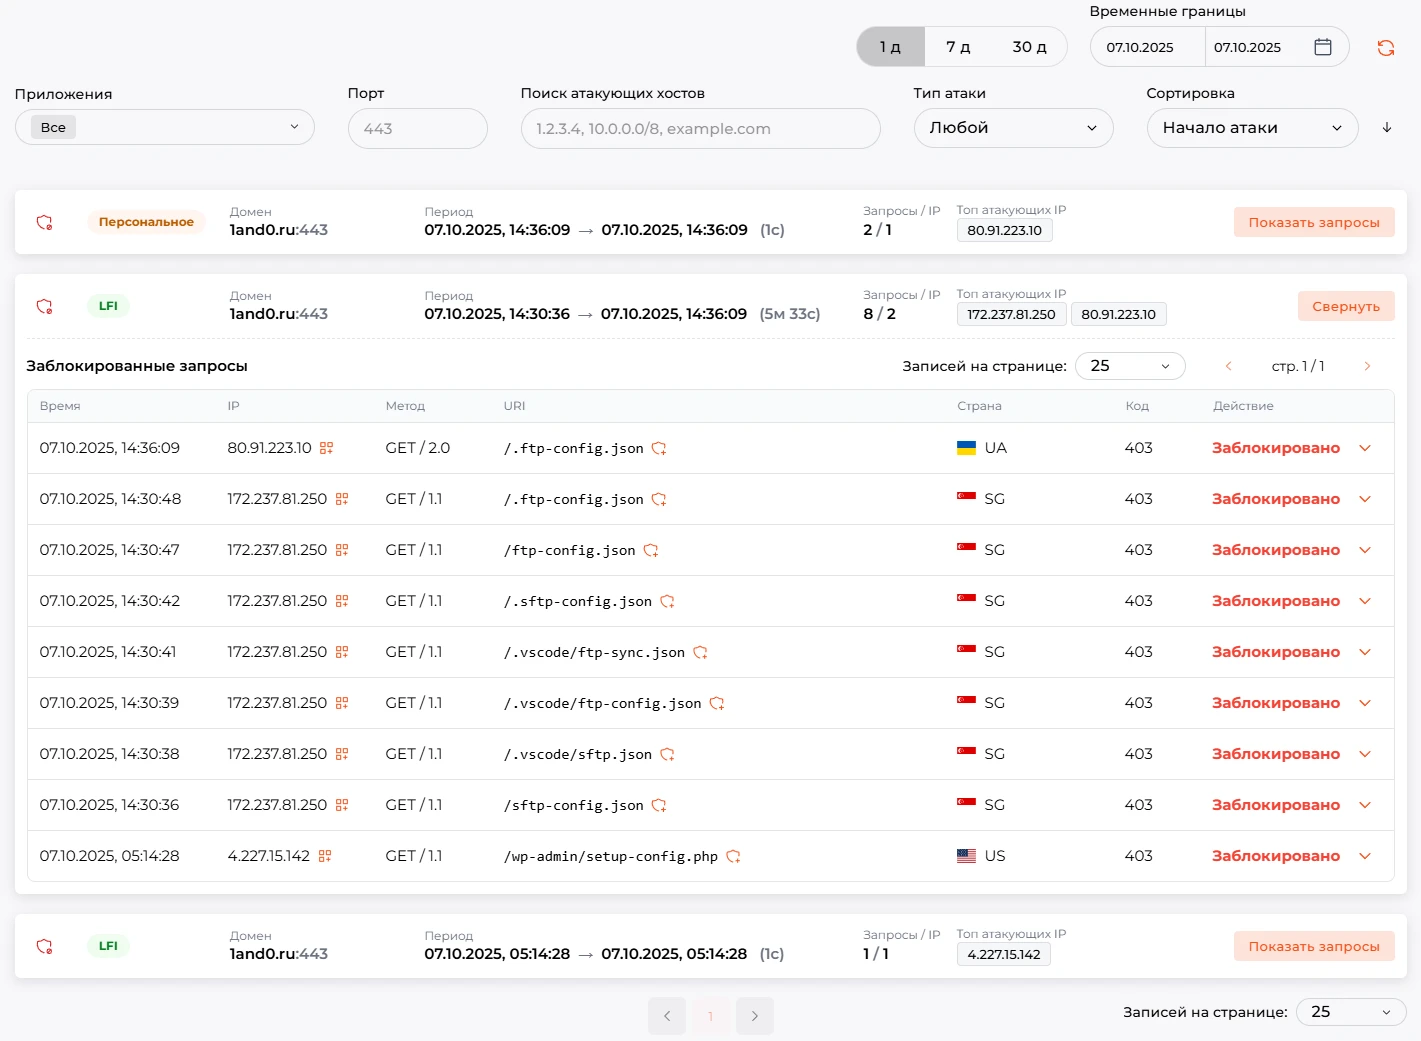
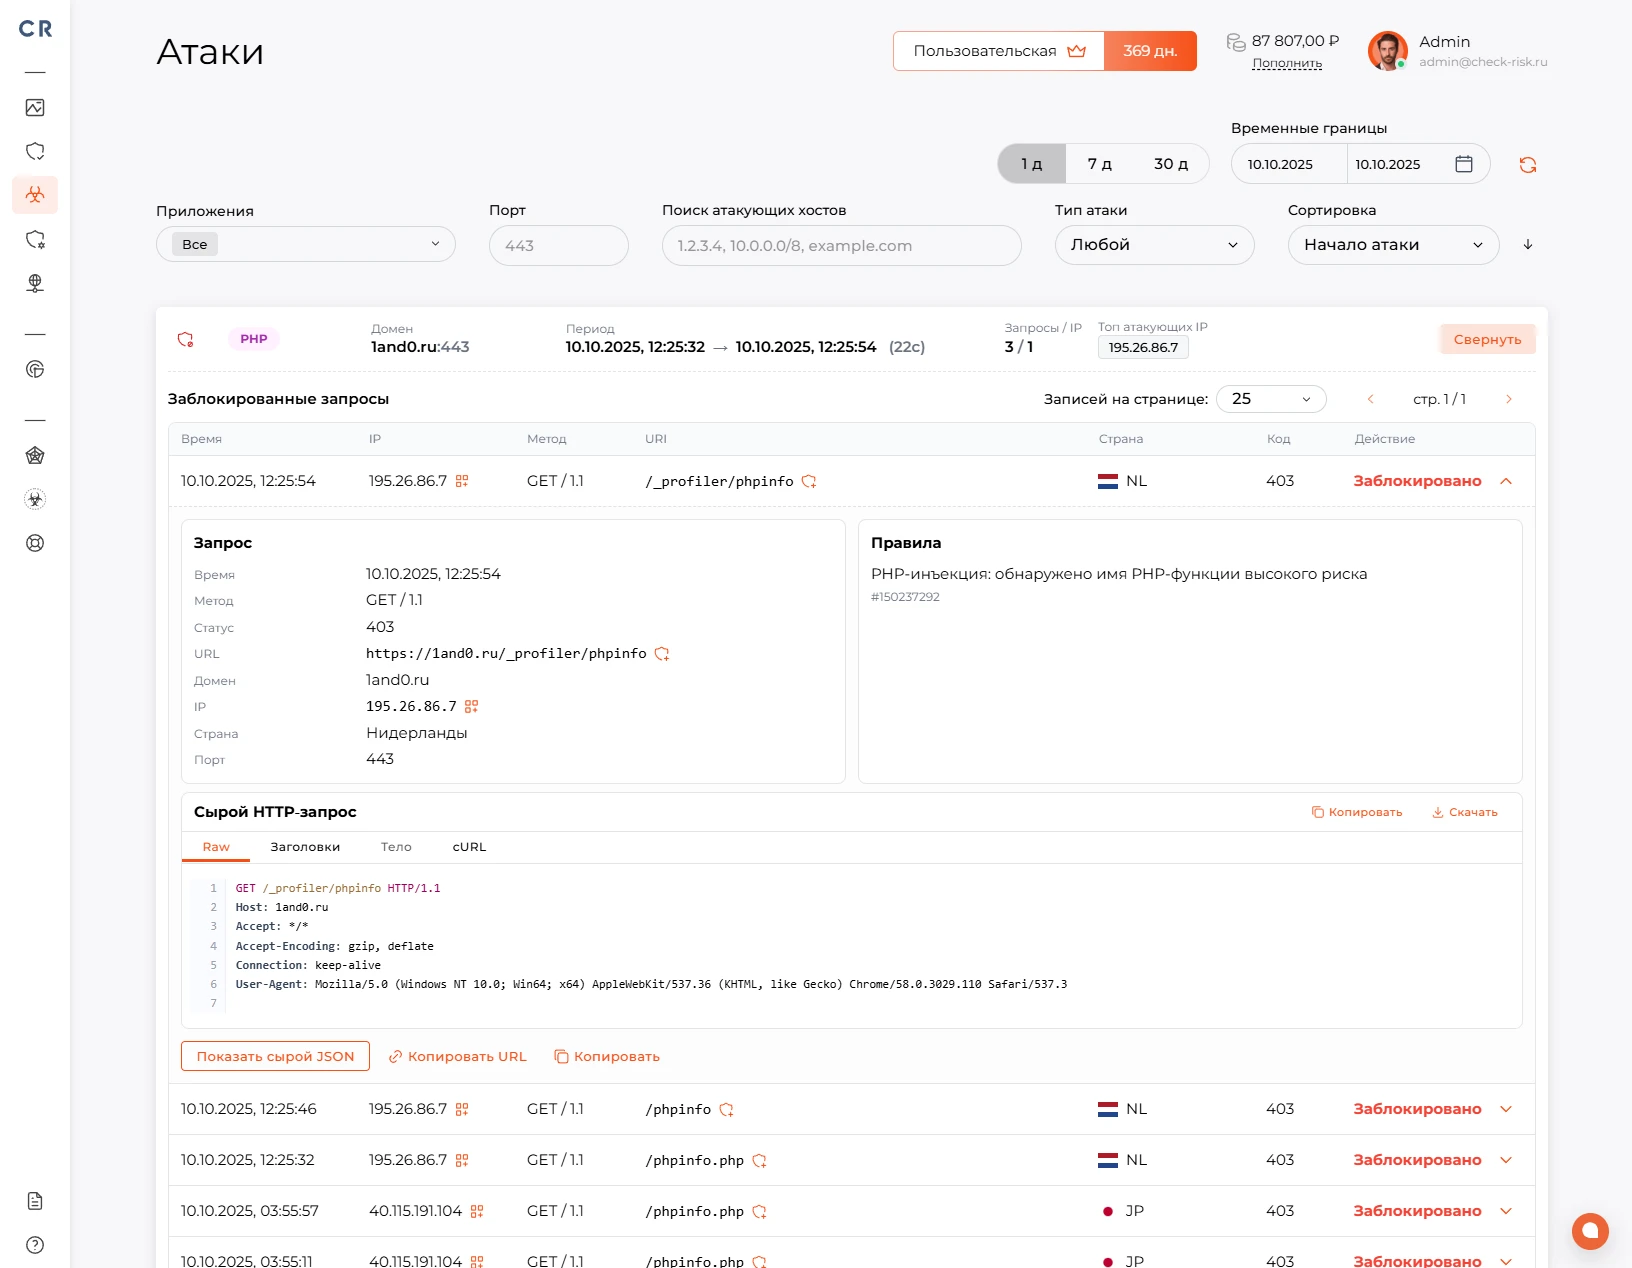
Скриншоты панели управления:
 |
 |
 |
 |

Check Risk WAF состоит из 3-х основных модулей:
WAF (межсетевой экран веб-приложений) – осуществляет защиту веб-приложений, фильтрует и отслеживает HTTP/HTTPS трафик в режиме Reverse Proxy.
Модуль обеспечивает защиту от:
- SQL Injection - попытки внедрить SQL-код в параметры запроса, формы или URL, чтобы получить доступ к базе данных, изменить данные или обойти авторизацию.
- XSS (Cross-Site Scripting ) - внедрение вредоносного JavaScript-кода на страницу, который может выполняться в браузере пользователя и использоваться для кражи cookies, токенов или данных сессии.
- Code Injection - попытки внедрить и выполнить произвольный программный код внутри приложения.
- OS Command Injection - выполнение системных команд на сервере через уязвимые параметры запроса.
- CRLF Injection - внедрение управляющих символов перевода строки, которое может использоваться для подмены HTTP-заголовков, HTTP response splitting или атак на логи.
- LDAP Injection - внедрение вредоносных LDAP-запросов для обхода аутентификации или получения данных из LDAP-каталогов.
- XPath Injection - атаки на XML/XPath-запросы, позволяющие получить несанкционированный доступ к данным.
- RCE (Remote Code Execution ) - попытки удалённого выполнения кода на сервере через уязвимости веб-приложения.
- XXE, XML External Entity - атаки на XML-парсеры, которые могут привести к чтению локальных файлов, SSRF или раскрытию конфиденциальных данных.
- SSRF, Server-Side Request Forgery - принуждение сервера выполнять запросы к внутренним или внешним ресурсам от имени приложения.
- Path Traversal - попытки получить доступ к файлам за пределами разрешённой директории, например через конструкции вида ../.
- Backdoor Access - попытки обращения к скрытым, вредоносным или несанкционированным точкам входа в приложение.
- Brute Force - массовые попытки подбора логина, пароля, токенов или других учётных данных.
- СПА (система предотвращения атак) IP – система автоматически обновляемой базы фидов опасных адресов, получаемых более чем из 30 бесплатных и коммерческих источников. Обновление базы данных происходит 1 раз в 1-у минуту.
- СПА (система предотвращения атак) User Agent - система автоматически обновляемой базы фидов опасных User Agent приложений, использующихся в атаках на сетевые ресурсы. Обновление базы данных происходит 1 раз в 1-у минуту.
Антибот-защита – осуществляет выявление, блокирование автоматизированных программ, защиту веб приложений от автоматизированных атак, ботнет сетей.
Модуль обеспечивает защиту от:
- Vulnerability Scanning Bots — автоматические сканеры, которые ищут уязвимые страницы, панели администрирования, устаревшие компоненты и открытые файлы.
- Spam и Abuse в личных кабинетах — массовая отправка сообщений, заявок, комментариев или других действий от имени пользователей.
- Click Fraud — накрутка кликов по рекламе, ссылкам, кнопкам или партнёрским программам.
- Content Scraping — копирование текстов, изображений, каталогов, цен и другого контента сайта.
- Inventory Hoarding / Scalping — автоматическое удержание товаров в корзине, массовый выкуп билетов, товаров или лимитированных предложений.
- Form Spam — автоматическая отправка спама через формы обратной связи, регистрации, комментариев или заявок.
- HTTP Flood — большое количество HTTP-запросов, направленных на перегрузку сайта, приложения или отдельных endpoint’ов.
- Web Scraping — автоматический сбор контента сайта, цен, карточек товаров, персональных данных или другой информации.
- Account Takeover — попытки захвата пользовательских аккаунтов с помощью автоматизированных входов, подбора данных или проверки украденных учётных записей.
- Credential Stuffing — массовые попытки входа с использованием ранее скомпрометированных пар логин/пароль.
Непосредственная реализация антибот защиты выполнена в 4-х вариациях, которые доступны каждому пользователю:
|
Автоматическая проверка Проверка проходит без действий пользователя. Страница проверки запускает JavaScript, выполняет лёгкую браузерную проверку и получает проверочный cookie. Подходит для минимального влияния на обычных посетителей. |
 |
|---|---|
|
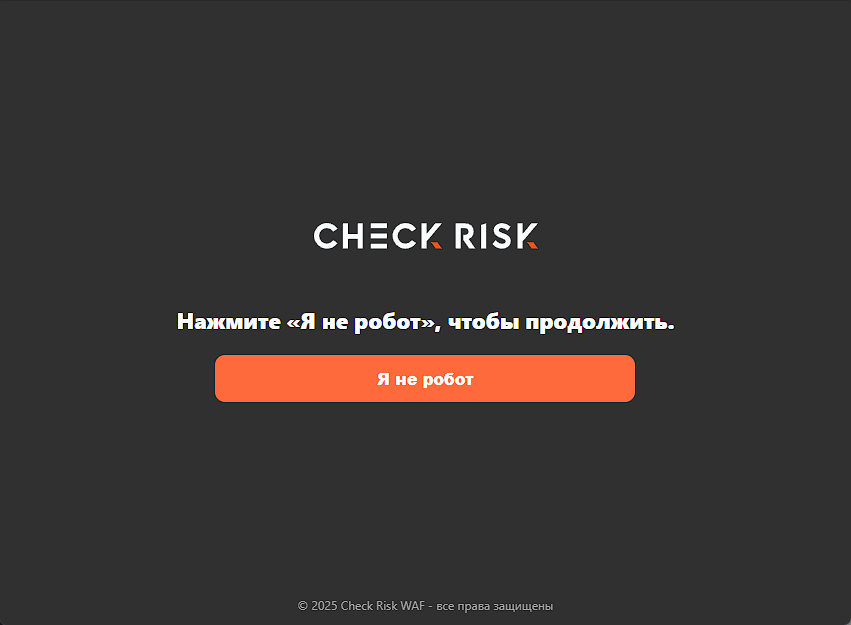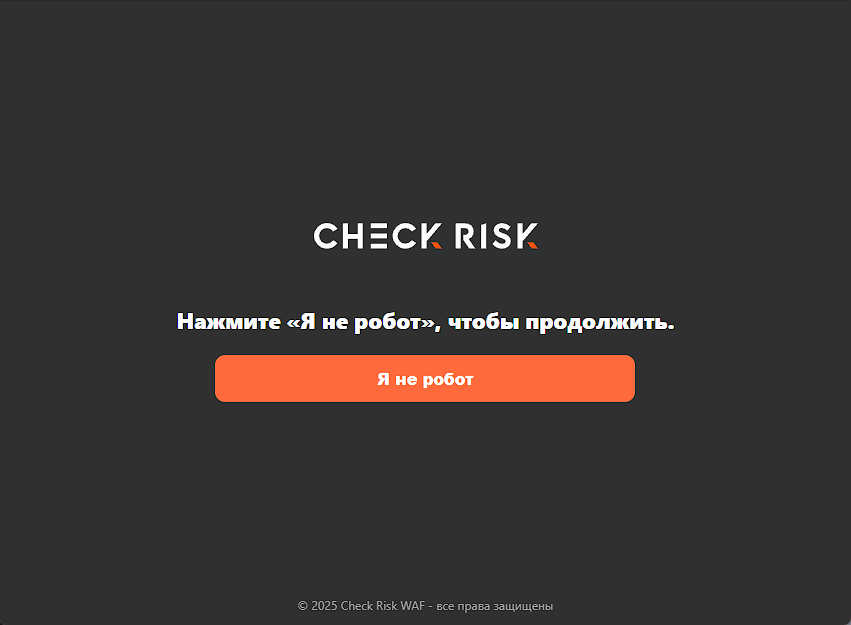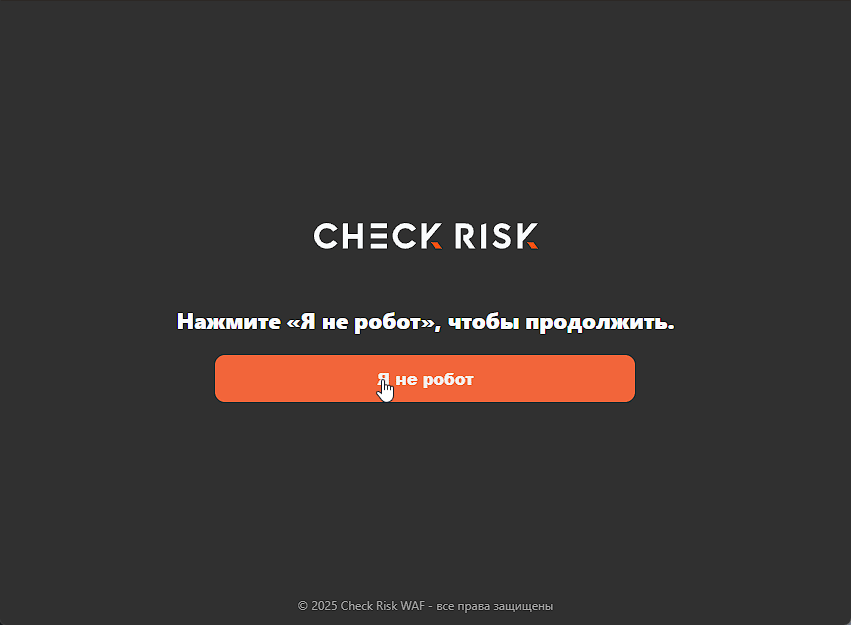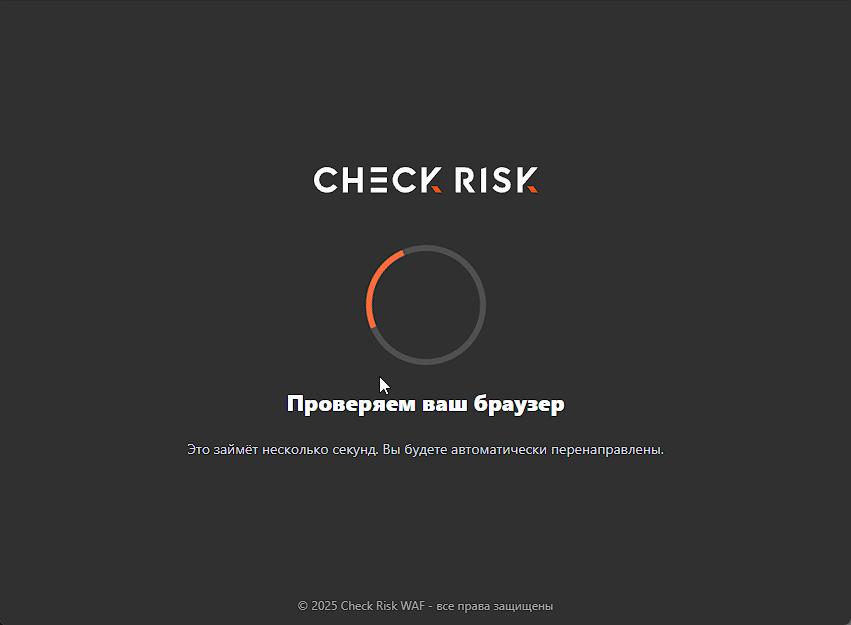
Проверка действием (упрощённая) Пользователь видит кнопку «Я не робот». После нажатия запускается такая же проверка браузера, как в автоматическом режиме, и при успехе выдаётся проверочный cookie. Подходит, когда нужно явное действие пользователя. |
 |
|
Проверка действием (капча) Пользователь проходит слайдер-пазл. Система выдаёт задание, пользователь двигает ползунок, а сервер проверяет правильность позиции. При успешном решении выдаётся проверочный cookie. Это самый строгий ручной режим проверки. |
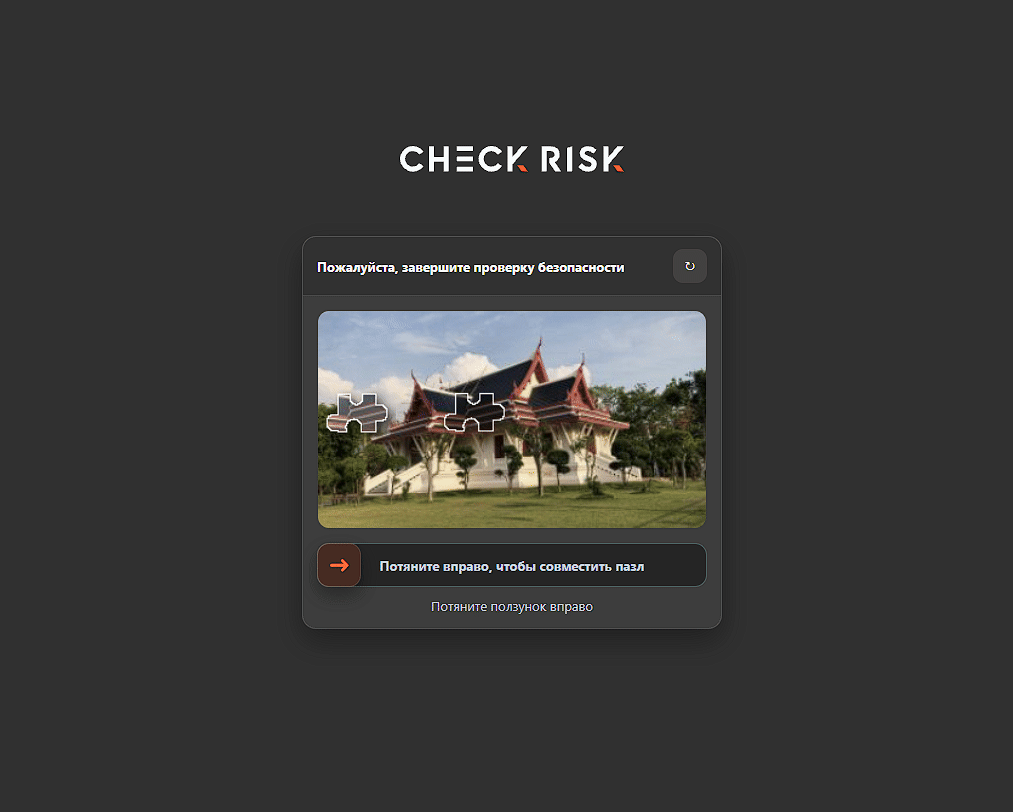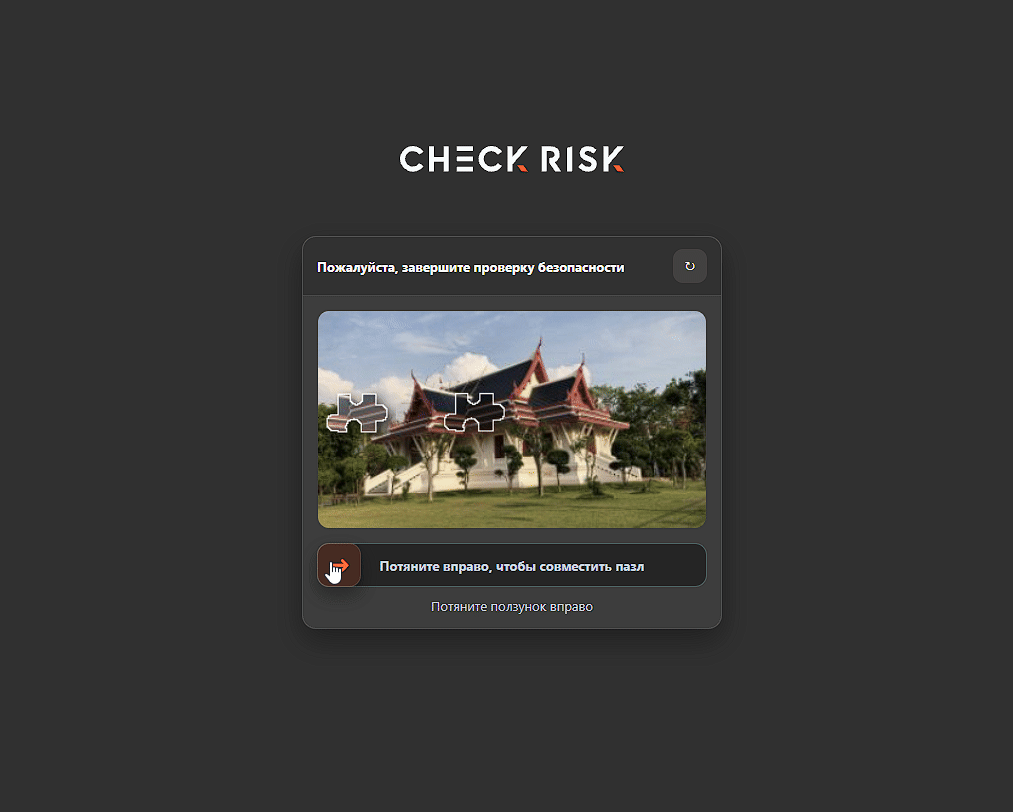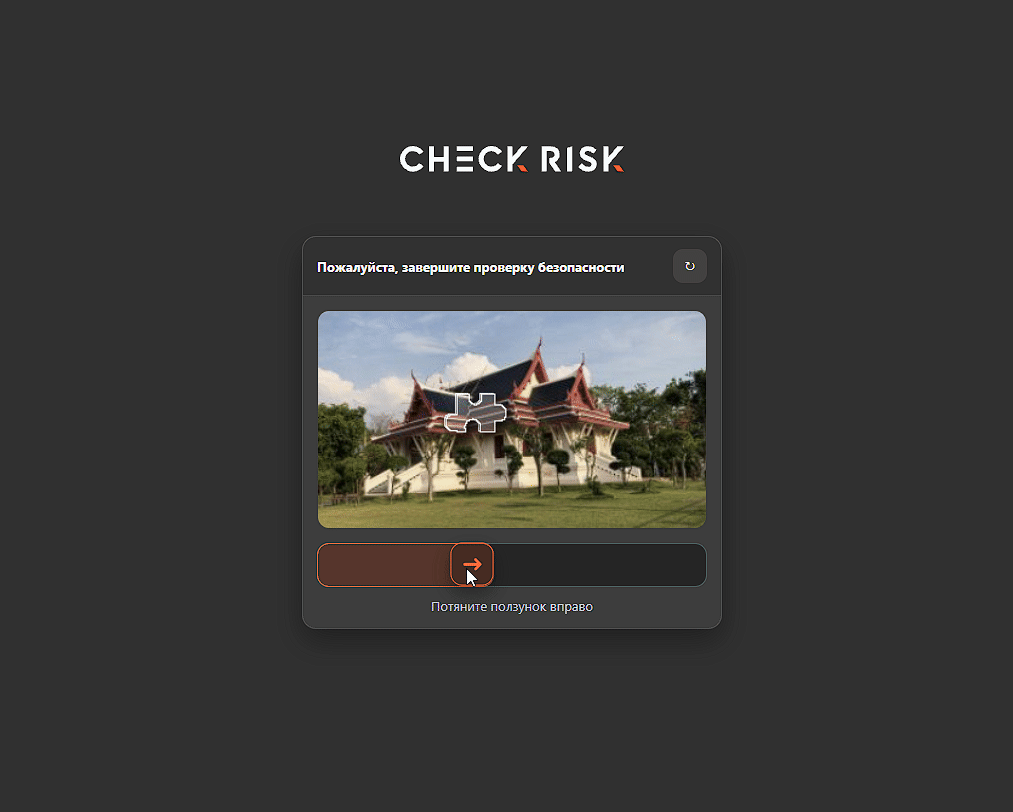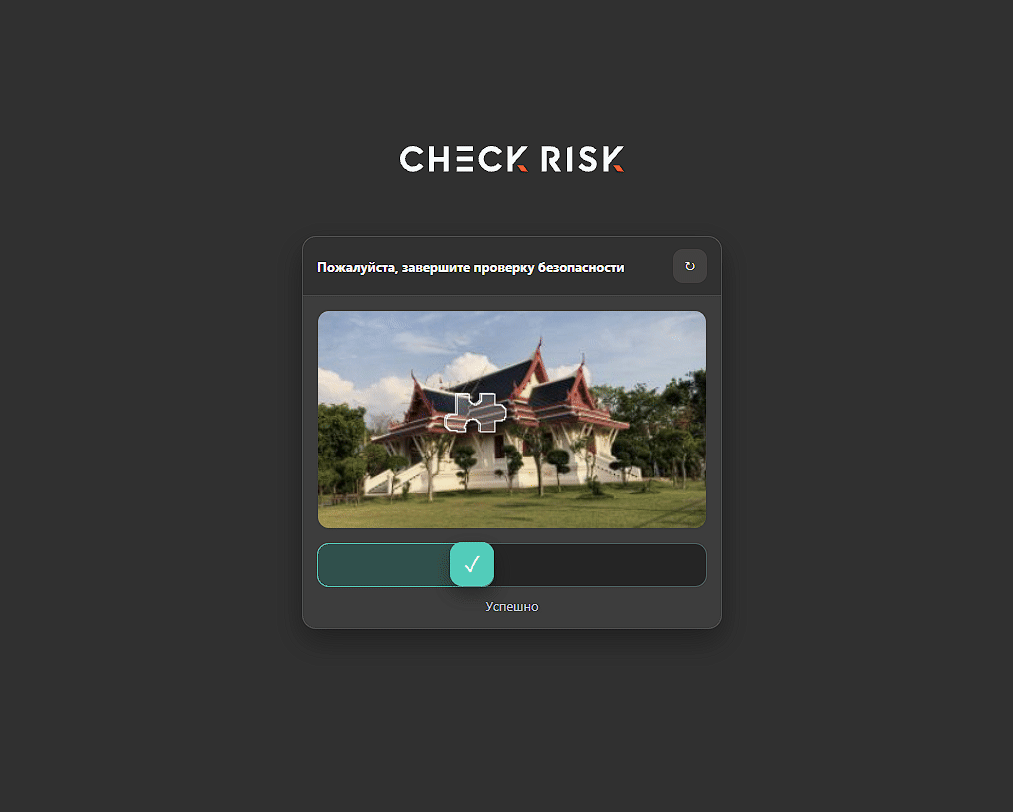 |
|
Интеллектуальная проверка Система сама выбирает уровень проверки по поведению посетителя: для доверенных пользователей показывает минимальную проверку, для сомнительных кнопку или пазл. Подходит как режим по умолчанию, когда нужен баланс между удобством и защитой. |
 |
Анти DOS/DDOS защита – осуществляет выявление атак на уровнях L 3, L 4 направленных на перегрузку сервисов и нарушение их сетевой доступности. Модуль сохраняет доступность сервисов, снижает нагрузку на инфраструктуру, предотвращает простои в работе.
Модуль обеспечивает защиту от:
- DoS-атаки — попытки вывести сервис из строя с одного источника за счёт большого количества запросов или чрезмерного потребления ресурсов.
- DDoS-атаки — распределённые атаки с множества устройств или ботнетов, направленные на перегрузку канала, сервера, приложения или отдельных сервисов.
- HTTP Flood — массовая отправка HTTP/HTTPS-запросов к сайту, API или конкретным endpoint’ам для перегрузки приложения.
- TCP Flood — большое количество TCP-соединений, создающих нагрузку на сетевую инфраструктуру и серверные ресурсы.
- UDP Flood — массовый поток UDP-пакетов, направленный на перегрузку сетевого канала или оборудования.
- SYN Flood — атака на механизм установления TCP-соединений, при которой сервер перегружается множеством незавершённых подключений.
- Slow HTTP Attacks — атаки, при которых соединения удерживаются открытыми длительное время, постепенно исчерпывая ресурсы веб-сервера.
- Application Layer DDoS — атаки на прикладном уровне, направленные на ресурсоёмкие страницы, формы, поиск, авторизацию, корзину или API-методы.
- Volumetric Attacks — атаки большим объёмом трафика, цель которых — исчерпать пропускную способность канала связи.
- Protocol Attacks — атаки на сетевые протоколы и состояния соединений, которые перегружают балансировщики, межсетевые экраны и серверы.
- Botnet Traffic — вредоносный трафик от сетей заражённых устройств, используемых для массовых распределённых атак.
- DNS Flood — большое количество DNS-запросов, направленных на перегрузку DNS-инфраструктуры.
- API Flood — массовые запросы к API, способные вызвать деградацию сервиса, рост нагрузки на backend или отказ отдельных функций.
- Resource Exhaustion — попытки исчерпать ресурсы сервера: CPU, память, сетевые соединения, пул потоков, базу данных или лимиты приложения.

Как работает Check Risk WAF:
Подключение защиты предусмотрено в 2-х режимах:
Режим облачного управления – данный тип подключения предусматривает делегирование управления DNS записями на ns сервера Check Risk WAF:
ns1.check-risk.runs2.check-risk.runs 3.check-risk.ru
При таком методе защиты система управляет A записями защищаемого домена или поддомена (ов), используя адреса из общего пула подсетей. Трафик в свою очередь перенаправляется в веб приложение с использованием Reverse Proxy, согласно заданным конфигурациям пользователем в личном кабинете. Такой метод защиты обеспечивает максимальную отказоустойчивости и адаптацию к мощным DDOS атакам.
Режим выделенной инфраструктуры – данный тип подключения предусматривает предоставления выделенной инфраструктуры пользователю от 3-х виртуальных машин в 3-х разных цод по выбору пользователя с SLA 99.99%. При таком методе защиты пользователю предоставляться 3 белых статичных IP v 4 адреса. Пользователь указывает в A записи на своем NS сервере IP v 4 адреса самостоятельно.
Трафик в свою очередь перенаправляется в веб приложение с использованием Reverse Proxy, согласно заданным конфигурациям пользователем в личном кабинете.

Перечень функциональных возможностей Check Risk WAF:
| Подключение веб-приложений под защиту WAF | Создание и управление защищаемыми доменами и приложениями с привязкой портов, серверов назначения, SSL-сертификатов и индивидуальных настроек защиты. |
|---|---|
| Подтверждение владения доменом | Поддержка режимов защиты, мониторинга, работы без защиты, ожидания настройки и отключенного состояния. |
| Уровни защиты | Настройка интенсивности фильтрации от стандартного до максимального уровня глобально или отдельно для конкретного приложения. |
| Проксирование и маршрутизация трафика | Прием HTTP/HTTPS-трафика, проверка запросов и передача очищенного трафика на серверы приложения. |
| Защита от типовых веб-атак | Обнаружение и блокировка XSS, SQL-инъекций, атак включения файлов, удаленного выполнения кода, сканеров и протокольных аномалий. |
| Пользовательские правила WAF | Создание разрешающих, блокирующих и исключающих правил с условиями по IP, географии, приложению, URL, host, заголовкам, параметрам, телу запроса и HTTP-методу. |
| Исключения и точная настройка срабатываний | Настройка исключений для отдельных правил и сценариев, чтобы снижать ложные срабатывания без отключения защиты целиком. |
| IP-группы и списки адресов | Создание групп IP-адресов и сетей для дальнейшего использования в правилах разрешения, блокировки и исключений. |
| Географическая фильтрация | Использование страны клиента в правилах защиты и аналитике трафика. |
| Anti-bot защита | Проверка подозрительного автоматизированного трафика и отделение ботов от легитимных пользователей. |
| Настройка доверенных ботов | Управление обработкой проверенных ботов: разрешать всех, запрещать всех или разрешать только выбранный список. |
| Условное применение anti-bot | Включение anti-bot проверок только для заданных условий, например определенных URL, методов, параметров, заголовков или групп посетителей. |
| Rate limiting и QPS-лимиты | Ограничение интенсивности запросов, включая лимиты для приложения и лимиты на один клиентский IP. |
| Настройка источника клиентского IP | Выбор доверенного источника реального IP клиента и действия при недоверенной цепочке проксирования. |
| TLS/SSL-настройки | Управление SSL-протоколами, наборами шифров, HTTP/1, HTTP/2, принудительным HTTPS и HSTS. |
| Загрузка пользовательских SSL-сертификатов | Добавление собственных сертификатов и ключей с проверкой корректности, соответствия ключа сертификату и срока действия. |
| Выпуск сертификатов Let's Encrypt | Создание заявок на выпуск сертификатов для подтвержденных доменов с поддержкой автопродления. |
| Управляемый DNS | Создание и ведение DNS-зон для доменов, подключаемых к WAF, с проверкой делегирования и статуса зоны. |
| Управление DNS-записями | Создание, изменение и отключение основных типов DNS-записей, включая A, AAAA, CNAME, MX, NS, TXT, CAA, SRV и другие. |
| Импорт и экспорт DNS-зон | Импорт zone file, сравнение изменений, экспорт целевого состояния зоны и отслеживание статусов применения. |
| Автосинхронизация WAF DNS-записей | Автоматическое создание и обновление служебных DNS-записей, направляющих трафик домена через WAF. |
| Публичные тестовые домены | Предоставление тестового адреса для проверки прохождения трафика через WAF до переключения основного домена. |
| Настройка HTTP-заголовков | Добавление или удаление заголовков запросов и ответов для проксирования, совместимости и усиления безопасности. |
| Поддержка прокси-заголовков | Настройка передачи исходного протокола, host и цепочки клиентских IP при проксировании запроса. |
| Сжатие ответов | Включение сжатия ответов для повышения эффективности передачи данных. |
| Поддержка SSE | Поддержка потоковой передачи событий для приложений, которым нужны постоянные HTTP-соединения. |
| Кастомные страницы ошибок | Настройка текста и HTML-страниц для блокировок, превышения лимитов, ошибок шлюза, таймаута и anti-bot проверки. |
| Журналирование событий | Сбор журналов обычных запросов и событий безопасности с данными о домене, клиенте, запросе, статусе, сработавшем правиле и действии системы. |
| Аналитика трафика и атак | Агрегация показателей по запросам, посетителям, блокировкам, ошибкам, странам, страницам, источникам переходов, user-agent и IP-адресам. |
| Дашборд WAF | Отображение ключевых метрик защиты: запросов, посетителей, блокировок, ошибок, anti-bot проверок, нагрузки, топ IP, стран, страниц и статусов. |
| Анализ атак и эпизодов | Группировка связанных событий атак с указанием длительности, числа событий, уникальных IP и наличия блокировок. |
| Просмотр деталей HTTP-запроса | Переход от события атаки к деталям запроса, сообщениям правил, статусу ответа и действию системы. |
| Создание правил из событий атак | Формирование нового правила или исключения на основе конкретного события в журнале атак. |
| AI-анализ атак | Анализ выбранного события атаки, определение характера события и подготовка рекомендации или правила при ложном срабатывании. |
| Интеграция с SIEM | Передача событий запросов и безопасности во внешние системы мониторинга и корреляции событий. |
| Глобальные и локальные настройки | Настройка параметров защиты глобально для пользователя или индивидуально для отдельного приложения. |
| Права субпользователей | Разграничение доступа к сайтам и разделам WAF: статистике, атакам, правилам, IP-группам, DNS и настройкам. |
| Тарифные лимиты и дополнительные QPS | Учет тарифного плана, базового лимита производительности и дополнительных оплачиваемых QPS. |
| Клиентские WAF-кластеры | Поддержка выделенных кластеров для клиентов с отдельными параметрами эксплуатации и хранения данных. |