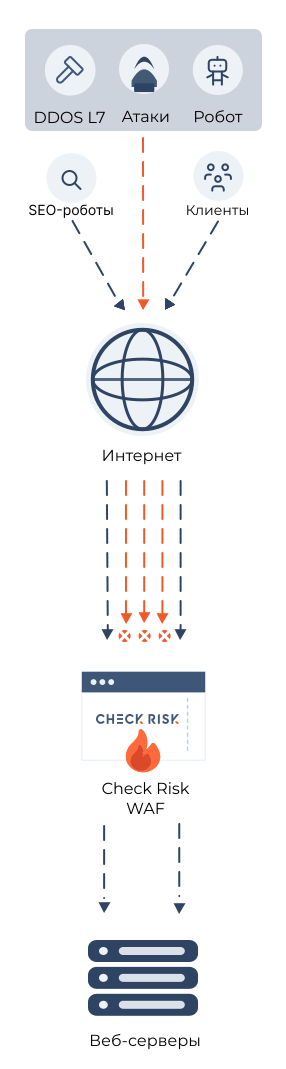
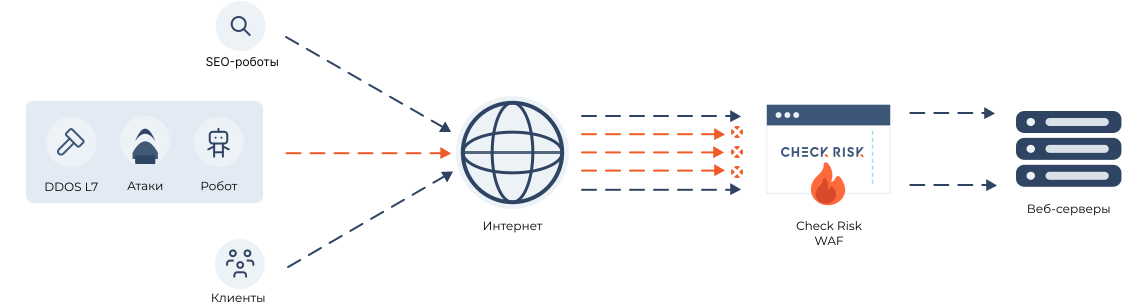
Под защиту Check Risk WAF можно завести практически любое веб-приложение и онлайн-сервис, которые работают через интернет. Если ресурс доступен по HTTP/HTTPS, обрабатывает пользовательские запросы, данные форм, авторизацию или API-вызовы, его можно подключить к защитному контуру. Это делает решение универсальным как для небольших сайтов, так и для сложных цифровых платформ.
Подходит не только для сайтов, но и для сервисов?
Многие считают, что WAF нужен только крупным порталам или интернет-магазинам. На практике защита требуется любому проекту, который взаимодействует с пользователями через веб-интерфейс. Check Risk WAF помогает защитить не только сайт, но и внутренние сервисы, клиентские кабинеты, публичные API и бизнес-приложения.
Какие типы веб-приложений можно защитить?
Под защиту Check Risk WAF обычно подключают:
- корпоративные сайты;
- интернет-магазины и маркетплейсы;
- лендинги с формами заявок;
- личные кабинеты клиентов и партнеров;
- SaaS-платформы;
- CRM, ERP и внутренние веб-системы;
- API для сайтов, мобильных приложений и интеграций;
- платежные страницы и формы авторизации;
- панели администрирования;
- веб-сервисы для бронирования, доставки, обучения и поддержки.
Подходит для разных технологий?
Важно, что защита не привязана к одной CMS или стеку разработки. Подключить можно проекты на популярных фреймворках, самописных решениях и облачных платформах, независимо от используемого стека. Если сервис работает как веб-приложение, его можно подключить к защите Check Risk WAF вне зависимости от масштаба и сложности архитектуры.
Почему это важно для бизнеса?
Любое веб-приложение может стать целью атаки. Злоумышленники ищут уязвимости в формах, API, страницах входа, корзине, личном кабинете и административной части. Поэтому под защитой должны быть не только главные страницы сайта, но и все критичные точки входа.
Check Risk WAF помогает:
- фильтровать вредоносные запросы;
- снижать риск взлома веб-приложения;
- защищать формы, авторизацию и API;
- блокировать ботов и автоматические атаки;
- повышать доступность сервиса при высокой нагрузке.
Когда особенно важно подключение?
Защита особенно нужна, если приложение:
- принимает персональные данные;
- работает с заказами и оплатой;
- имеет публичный API;
- используется клиентами 24/7;
- критично для продаж и бизнес-процессов.
Check Risk WAF подходит практически для любого веб-приложения: от простого сайта до сложного SaaS-сервиса или внутренней бизнес-системы. Если ресурс доступен через веб, обрабатывает пользовательский трафик и важен для компании, его можно и нужно заводить под защиту. Такой подход помогает заранее закрыть риски, сохранить стабильную работу сервиса и обеспечить надежную защиту ключевых онлайн-процессов.
 WordPress и WooCommerce: защита кабинета, корзины, форм и REST API