


Внимание: перед началом тестирования убедитесь, что домен добавлен и активен, политика назначена, сертификат привязан.

Тестирование работоспособности активной защиты происходит в 7 этапов:
| Цель проверки | Как выполнить проверку | Ожидаемый результат | |
|---|---|---|---|
| 1 | Приложение под защитой | Откройте карточку приложения и проверьте статусы: Активно, WAF включен, режим политики Блокирование или Мониторинг | Статусы отображаются корректно, приложение связано с нужной политикой |
| 2 | Трафик проходит через WAF |
|
В ответе присутствуют характерные заголовки WAF или CDN, реальный IP бэкенда не раскрывается |
| 3 | XSS (базовый) |
|
В Блокирование код 403 или страница блокировки с Request ID, в Мониторинг успешный ответ и запись события в журналах |
| 4 | SQLi (базовый) |
|
Блокировка или запись события с категорией SQLi, фиксируется параметр id |
| 5 | Path Traversal |
|
Блокировка или запись события с категорией Path Traversal, фиксируется параметр file |
| 6 | Сигнатуры инструментов |
|
Блокировка или логирование запроса как автоматизированного клиента при включенной защите от ботов |
| 7 | Дашборд отражает тесты | Обновите дашборд, установите диапазон времени, часовую зону и фильтр по приложению | Счетчики Заблокировано, Обнаружено и связанные графики отражают проведенные тесты |
Корректная работа WAF подтверждается возвратом кода ответа 403 или страницей блокировки с Request ID для атакующих запросов в режиме «блокирование», а также появлением соответствующих записей в журналах и изменением метрик на дашборде.

Примечание: в случае если статус защиты выставлен на мониторинг, статус сработок правил безопасности будет «мониторинг» что эквивалентно корректному срабатыванию привила безопасности.
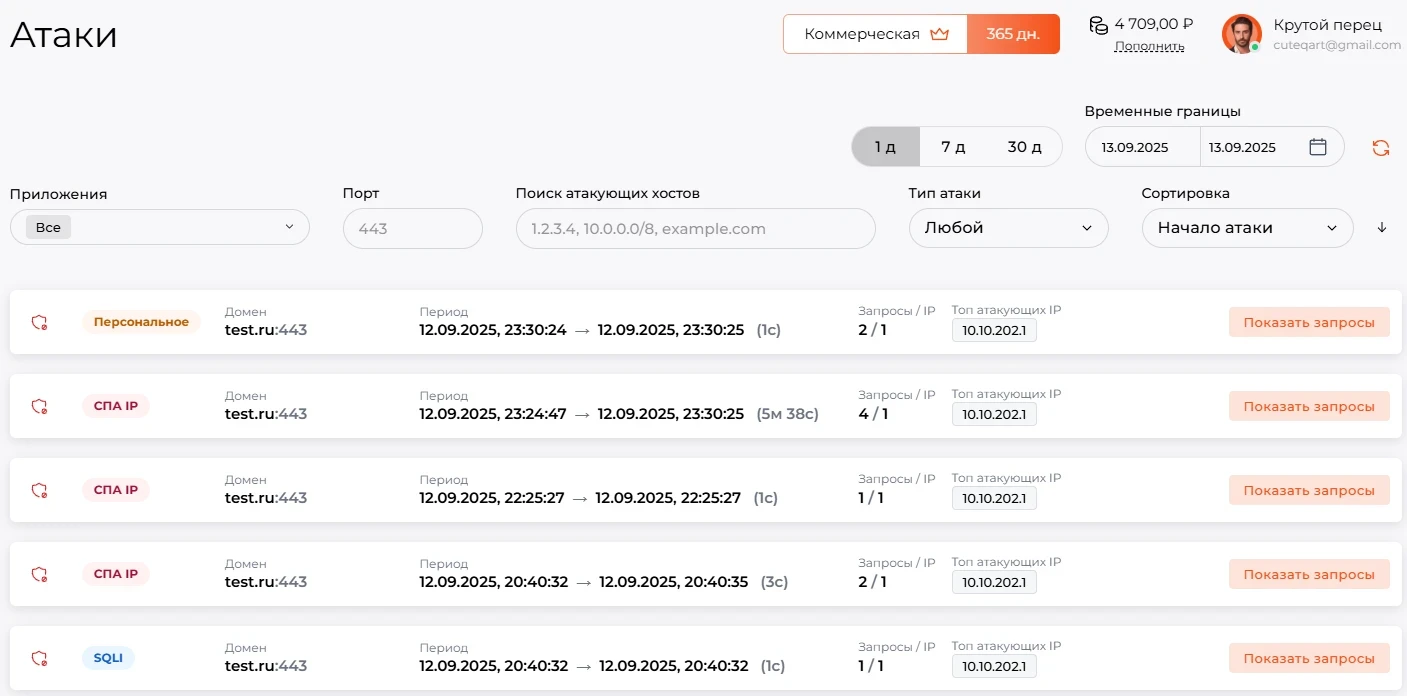
Внимание: мы рекомендуем сохранять Request ID и время каждого теста для последующей корреляции и регрессионных проверок после релизов и изменения политик.
