

Модуль Anti-Bot в составе продукта осуществляет противодействие автоматизированным запросам, имитирующим действия реальных пользователей.
Анти‑Бот система анализирует поведение пользователя и инициирует проверку, по результатам которой выдаётся криптографически защищённый токен. Наличие валидного токена позволяет проходить защиту без повторных проверок в течение заданного срока согласно конфигурации.

Внимание: в данном разделе описано только управление модулем Anti-Bot и его конфигурация на уровне проверки трафика. Инструкция по настройке правил безопасности: Настройка правил анти-бот системы

Ключевые цели системы защиты
- Снижение нагрузки от сканеров, парсеров и скриптов массового перебора;
- Защита форм аутентификации, корзины и платёжных маршрутов;
- Сохранение доступности легитимного трафика за счёт гибкой логики исключений.

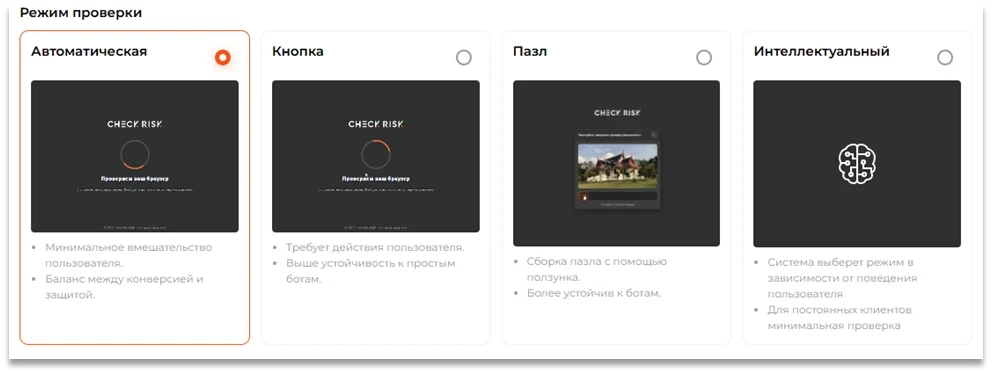
Доступны 4 режима проверки
| Режим и описание | Иллюстрация |
|---|---|
|
Автоматическая проверка Проверка проходит без действий пользователя. Страница проверки запускает JavaScript, выполняет лёгкую браузерную проверку и получает проверочный cookie. Подходит для минимального влияния на обычных посетителей. |
 |
|
Проверка действием (упрощённая) Пользователь видит кнопку «Я не робот». После нажатия запускается такая же проверка браузера, как в автоматическом режиме, и при успехе выдаётся проверочный cookie. Подходит, когда нужно явное действие пользователя. |
 |
|
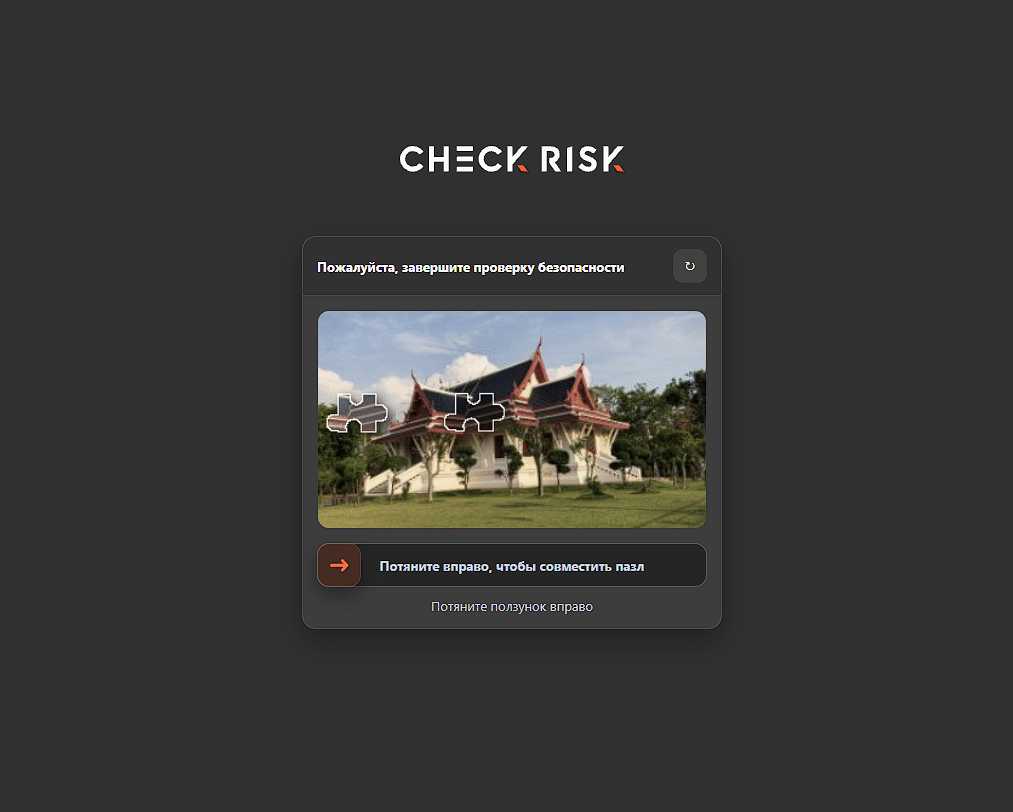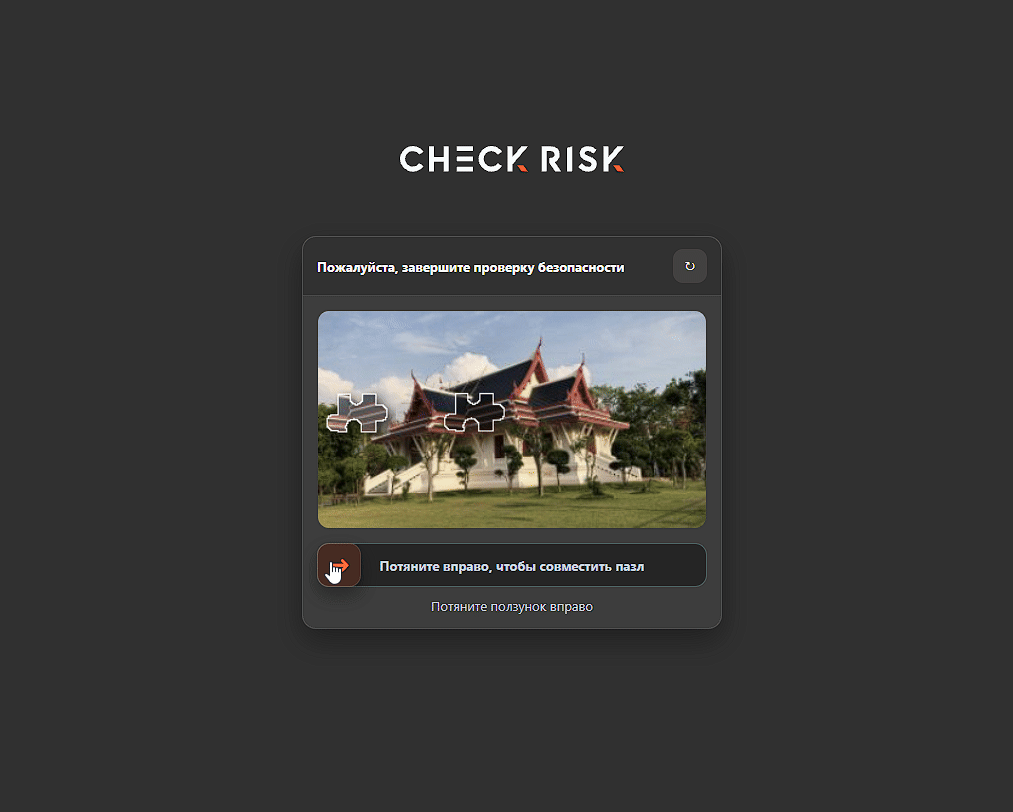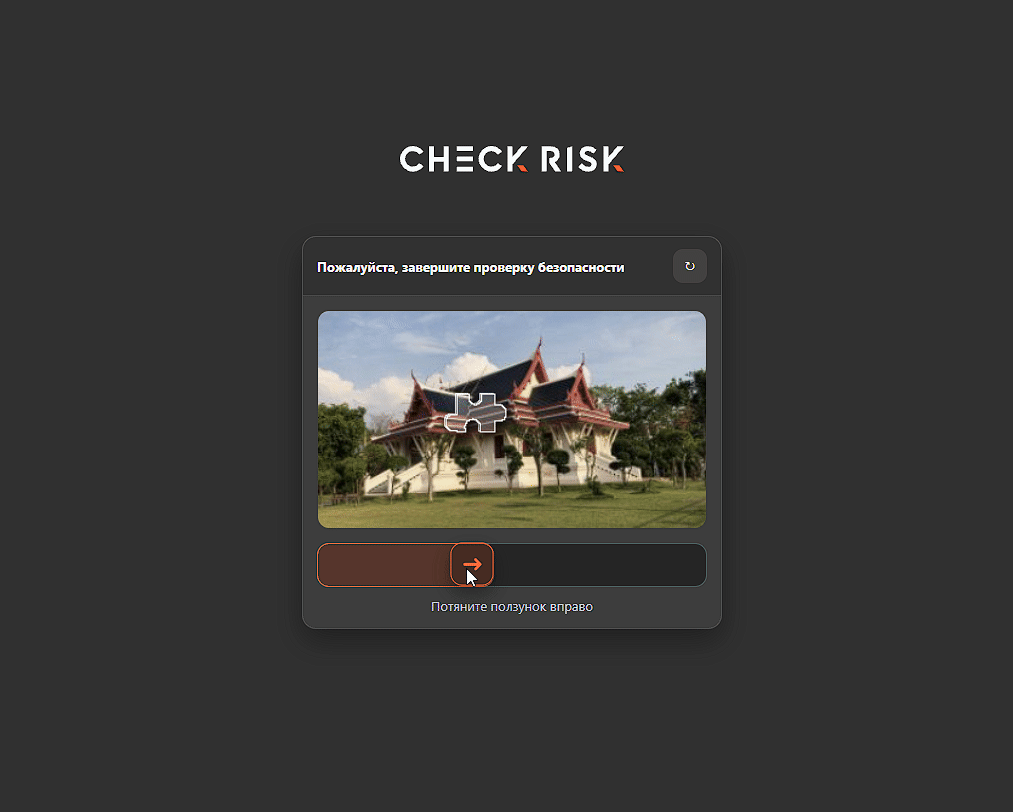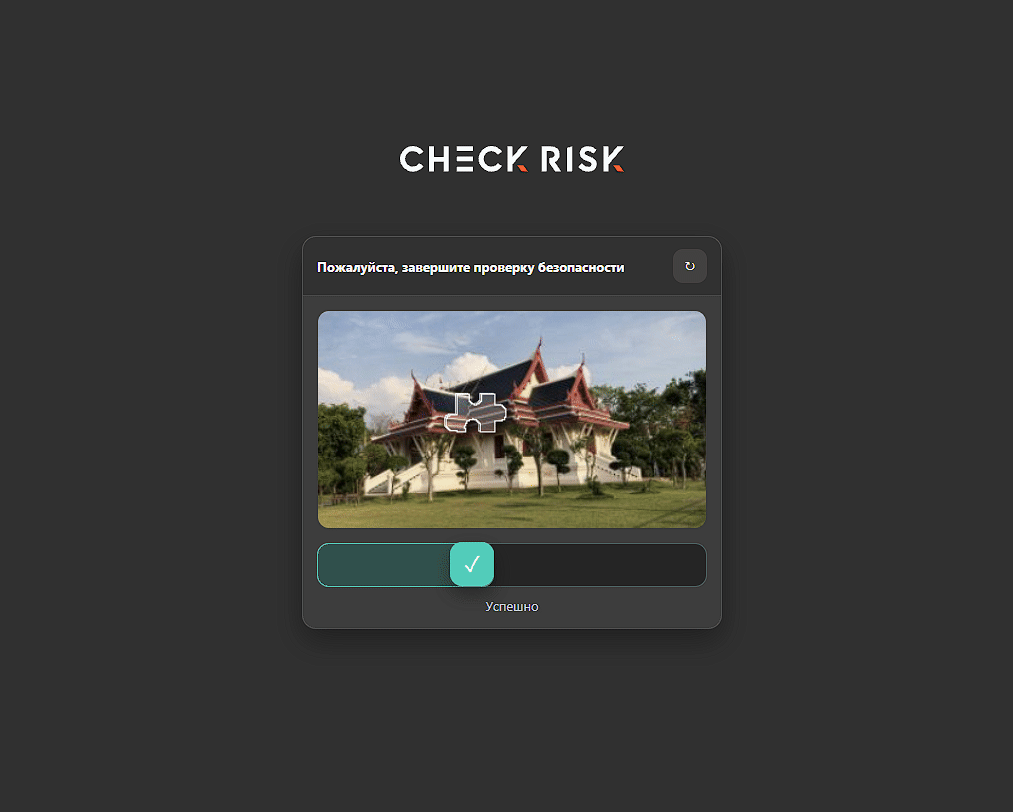
Проверка действием (капча) Пользователь проходит слайдер-пазл. Система выдаёт задание, пользователь двигает ползунок, а сервер проверяет правильность позиции. При успешном решении выдаётся проверочный cookie. Это самый строгий ручной режим проверки. |
 |
|
Интеллектуальная проверка Система сама выбирает уровень проверки по поведению посетителя: для доверенных пользователей показывает минимальную проверку, для сомнительных — кнопку или пазл. Подходит как режим по умолчанию, когда нужен баланс между удобством и защитой. |
 |

Инструкция по переключению режима защиты в разделе управления приложениями
-
1
Откройте настройки приложения
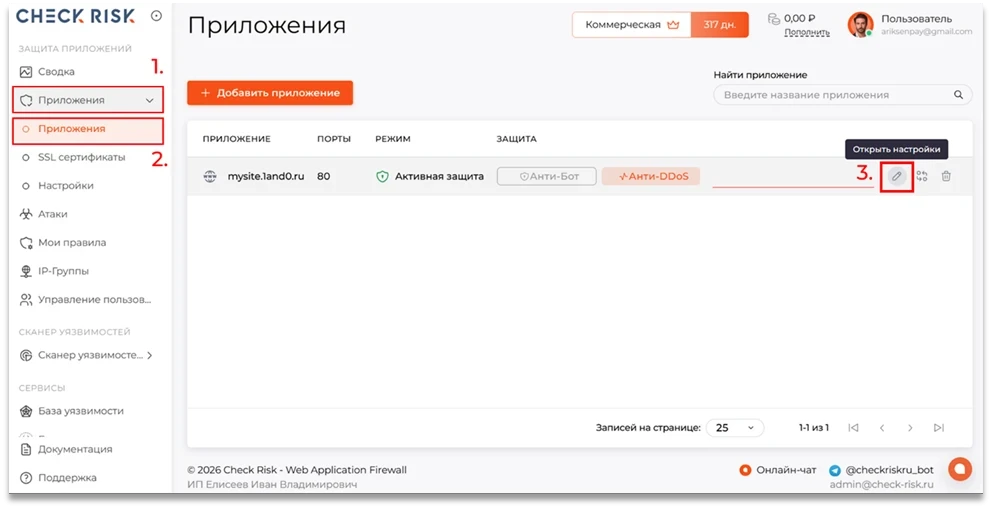
Для активации защиты на панели управления нажмите «Приложения», затем подпункт меню «Приложения». Выберите нужное приложение из списка, рядом с ним нажмите на пиктограмму «Карандаш».
-
2
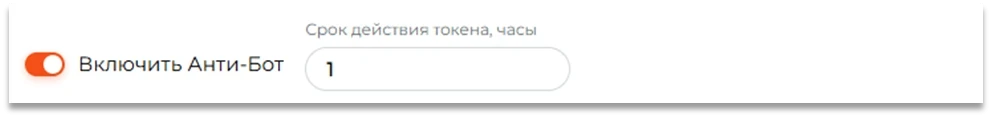
Включите Анти-Бот
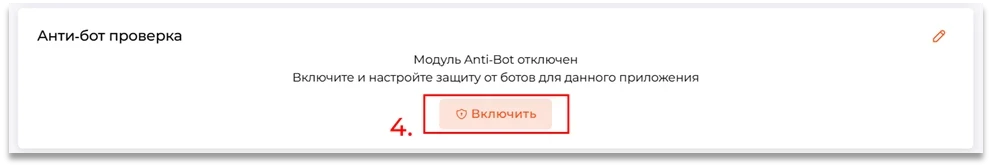
В открывшемся меню пролистайте до вкладки «Анти-Бот проверка». Нажмите на кнопку «Включить».
-
3
Задайте срок действия токена
Задайте параметр «Срок действия токена, часы». Он задаёт
TTLвыданного токена. Допустимый диапазон составляет от 1 до 168 часов.Рекомендация: рекомендуем выбирать минимально достаточное значение: для публичных разделов обычно достаточно 8–24 часов; для высокорисковых маршрутов целесообразно 1–4 часа.
-
Настройте
utm_referrerРекомендуем включить
utm_referrer, если используется js метрика на сайте (Яндекс Метрика, Google Analytics и др.). Система будет добавлять после Анти-Бот проверки системную меткуutm_referrer, позволяя скриптам метрики на вашем сайте сохранитьreferrer.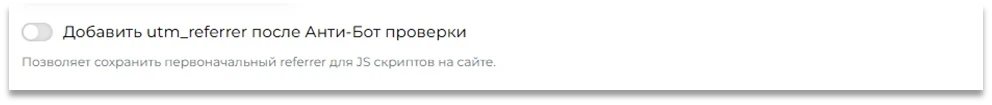
-
Определите обработку ботов
Выберите, как обрабатывать проверенных поисковых и служебных ботов.

-
Ограничьте область применения проверки
При необходимости ограничьте область применения проверки. Для этого активируйте «Условие проверки». Если данное условие выключено, защита применяется ко всем входящим запросам без исключения. При включённом условии становятся доступны правила.

-
5
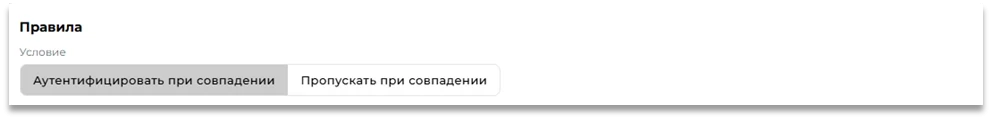
Определите логику правил
В блоке «Правила» определите логику работы модуля:
Переключатель «Условие» задаёт режим:
«Аутентифицировать при совпадении» означает, что проверка будет предъявляться только трафику, соответствующему заданным правилам.
«Пропускать при совпадении» означает, что совпавший трафик исключается из проверки.
-
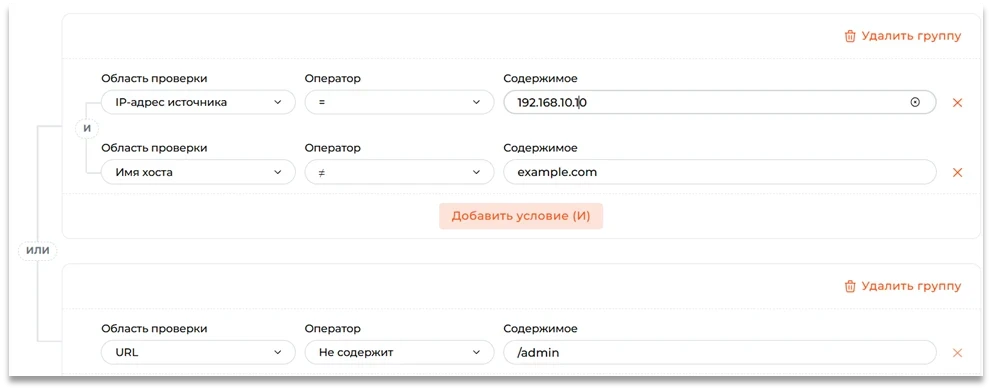
Составьте условия и сохраните изменения
Конструктор условий использует группы, объединённые отношениями «И» внутри группы и «ИЛИ» между группами. Это позволяет составлять как узкие, так и широкие фильтры.
После составления правил сохраните изменения кнопкой «Сохранить».


Паттерны поведения системы при работе с токеном
- Успешное прохождение проверки сопровождается выдачей токена, который передаётся клиентом в последующих запросах (как cookie или служебный заголовок, в зависимости от реализации).
- При истечении срока действия токена проверка предъявляется повторно.
- При удалении cookie или запрете их использования клиент будет получать проверку каждый раз, пока не будет выдан новый токен.
В данном разделе приведены принципы работы и порядок конфигурирования Анти‑Бот системы, включая выпуск и срок действия токена, управление областью применения и конструирование правил.
Рекомендация: рекомендуем начинать с ограниченного набора условий и постепенно расширять покрытие, отслеживая метрики отказов и производительность.
Внимание: при обнаружении негативного влияния на легитимный трафик временно используйте режим «Пропускать при совпадении» для спорных источников и корректируйте признаки до достижения стабильного уровня защиты.
