
Модуль Anti-DDoS обеспечивает защиту веб-приложений от DoS/DDoS-атак, флуда и ботнетов, предотвращая их дестабилизацию и отказ в обслуживании.
Anti-DDoS система работает на уровнях L4 и L7, автоматически выявляет и подавляет аномальные шаблоны запросов, перегружающих веб‑приложение, без вмешательства со стороны пользователя. Механизмы включают адаптивные лимиты запросов, поведенческую аналитику и блокировку источников.

Внимание: в данном разделе описано только управление модулем Anti-DDOS и его конфигурация на уровне проверки трафика. Инструкция по настройке правил безопасности: Настройка правил anti-ddos системы
Внимание: несмотря на эффективность решения Anti-DDOS системы Check Risk WAF, слабым местом в системе защиты является ширина канала связи. Если вашей задачей является организация высоконагруженной Anti-DDOS защиты, обеспечьте несколько каналов связи с шириной канала более 1 Gb/s.

Ключевые цели модуля Anti-DDoS
- Нейтрализация сетевого флуда и вредоносных запросов на уровнях L4 и L7
- Предотвращение отказов в обслуживании и дестабилизации инфраструктуры веб-приложений
- Сохранение доступности веб-ресурсов для легитимных пользователей в периоды пиковых атак
Переключение режима работы модуля WAF осуществляется в 2-х разделах панели управления:
- В разделе управления веб-приложениями
- В разделе управления политикой безопасности как в глобальной, так и локальной

Переключение режима защиты Anti-DDOS
В разделе управления приложениями
-
1
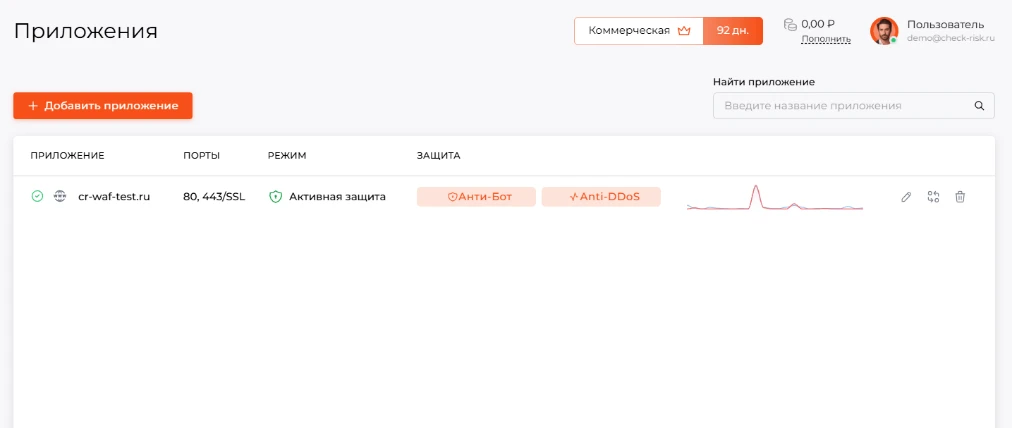
Найдите приложение
В панели управления откройте раздел «Приложения», выберите подпункт меню «Приложения». Найдите нужное приложение в таблице.
-
2
Откройте смену режима
В панели управления приложением нажмите на пиктограмму «Anti-DDOS».
-
3
Задайте параметры и сохраните изменения
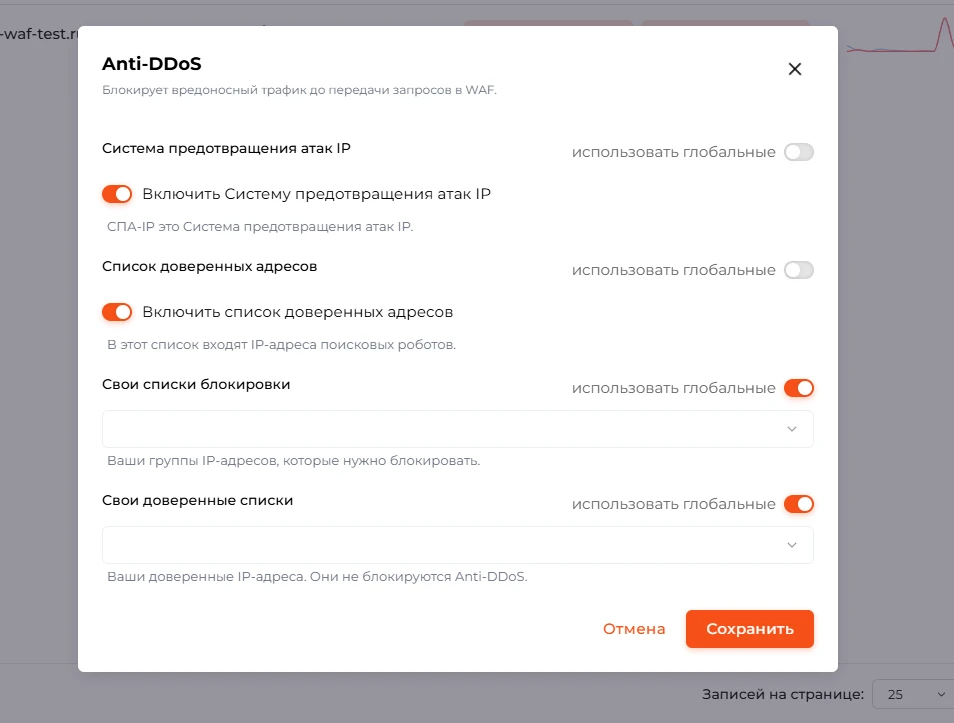
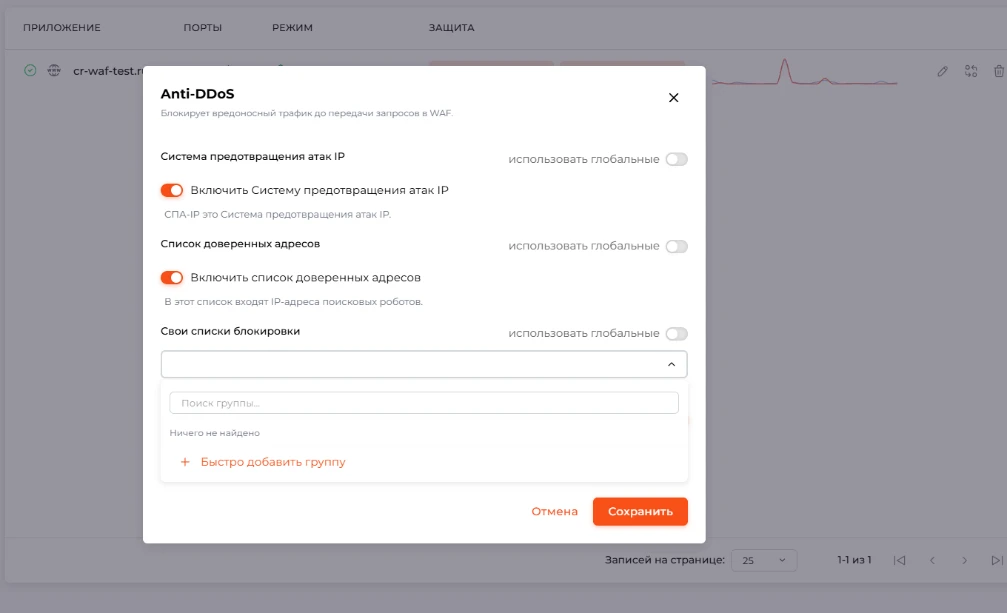
Задайте параметры работы Anti-DDOS системы в разделе «Anti-DDoS».
Вы можете настроить:
- Режим работы системы СПА
- Списки доверенных адресов
- Списки блокировок адресов
После конфигурации параметров сохраните изменения кнопкой «Сохранить».
В разделе управления политикой безопасности
-
1
Откройте настройки приложения
В панели управления откройте раздел «Приложения», выберите подпункт меню «Приложения». Найдите нужное приложение в таблице. Нажмите на пиктограмму «Карандаш».
-
2
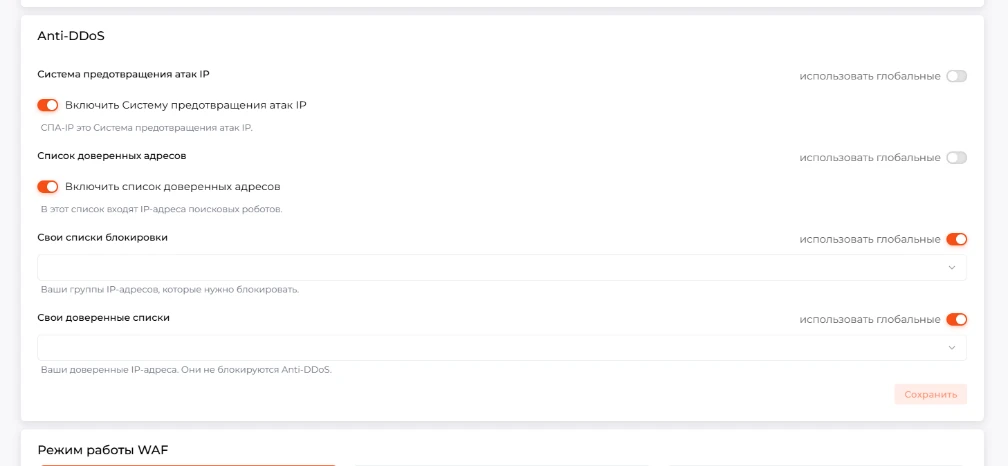
Перейдите в раздел «Anti-DDOS»
В панели управления политикой перейдите в раздел «Anti-DDOS».
Нажмите на изображение, чтобы сохранить оригинал PNG. -
3
Задайте параметры и сохраните изменения
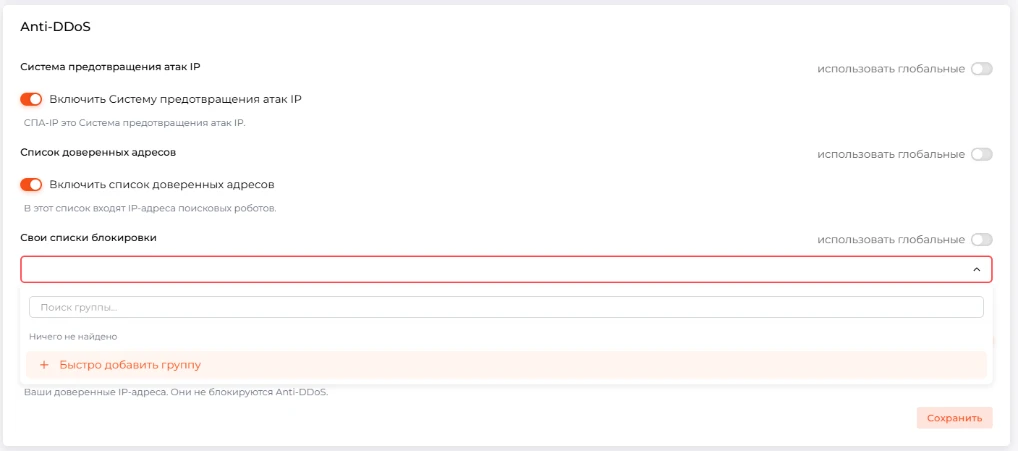
Задайте параметры работы Anti-DDOS системы в разделе «Anti-DDoS».
Вы можете настроить:
- Режим работы системы СПА
- Списки доверенных адресов
- Списки блокировок адресов
После конфигурации параметров сохраните изменения кнопкой «Сохранить».

Примечание: в случае если происходит блокировка "чистого" трафика, необходимо добавить исключения для пропуска доверенного трафика. Доступно добавление безопасных источников по IP/подсети/ASN, а также по путям и методам. Исключения применяются моментально и приоритетнее автоматических правил. Используйте ТОЛЬКО при полной уверенности в источнике.
Примечание: настройка в рамках описанных процедур обеспечивает устойчивость к прикладным DDoS без нарушения доступности легитимного трафика.