

В продукте Check Risk WAF доступна кастомизация системных страниц ошибок. Редактирование доступно в формате HTML-редактора.
Редактирование страниц доступно как в глобальной политике для всех веб-приложений, так и локально для каждого веб-приложения отдельно.

Поддерживаются следующие типы страниц
| Тип страницы | Описание |
|---|---|
| Атака обнаружена (код ответа 403) | Запрос заблокирован системой защиты из-за признаков атаки. |
| Лимит запросов (код ответа 429) | Превышено допустимое количество запросов за определённый период. |
| Анти-бот проверка (код ответа 468) | Для продолжения работы необходимо пройти дополнительную проверку, подтверждающую, что клиент не является ботом. |
| Ошибка шлюза (код ответа 502) | Шлюз получил некорректный ответ от сервера, к которому перенаправил запрос. |
| Шлюз не отвечает (код ответа 504) | Шлюз не дождался ответа от сервера за отведённое время. |

Перечень доступных переменных шаблона для страниц
| Переменная | Описание | Пример |
|---|---|---|
| Обнаружена атака — 403 | ||
{{REQUEST_ID}} |
Идентификатор запроса | a7c9e20b4f61438da1e50729bc863f02 |
{{SERVER_ID}} |
Имя сервера / инстанса | waf-01 |
{{MESSAGE}} |
Текст, заданный в панели в настройках шаблона | Доступ ограничен. Обратитесь к администратору сайта. |
{{YEAR}} |
Текущий год по UTC | 2026 |
| Превышен лимит запросов — 429 | ||
{{REQUEST_ID}} |
Идентификатор запроса | a7c9e20b4f61438da1e50729bc863f02 |
{{SERVER_ID}} |
Имя сервера / инстанса | waf-01 |
{{MESSAGE}} |
Текст, заданный в панели в настройках шаблона | Доступ ограничен. Обратитесь к администратору сайта. |
{{YEAR}} |
Текущий год по UTC | 2026 |
| Ошибка шлюза — 502 | ||
{{REQUEST_ID}} |
Идентификатор запроса | a7c9e20b4f61438da1e50729bc863f02 |
{{SERVER_ID}} |
Имя сервера / инстанса | waf-01 |
{{MESSAGE}} |
Текст, заданный в панели в настройках шаблона | Доступ ограничен. Обратитесь к администратору сайта. |
{{YEAR}} |
Текущий год по UTC | 2026 |
| Тайм-аут шлюза — 504 | ||
{{REQUEST_ID}} |
Идентификатор запроса | a7c9e20b4f61438da1e50729bc863f02 |
{{SERVER_ID}} |
Имя сервера / инстанса | waf-01 |
{{MESSAGE}} |
Текст, заданный в панели в настройках шаблона | Доступ ограничен. Обратитесь к администратору сайта. |
{{YEAR}} |
Текущий год по UTC | 2026 |
| Проверка анти-бот — 468 | ||
{{anti_bot_script}} |
Вставка проверки антибота | ... |
{{YEAR}} |
Текущий год по UTC | 2026 |

Инструкция по переключению режима защиты Anti-DDOS в разделе управления приложениями
-
1
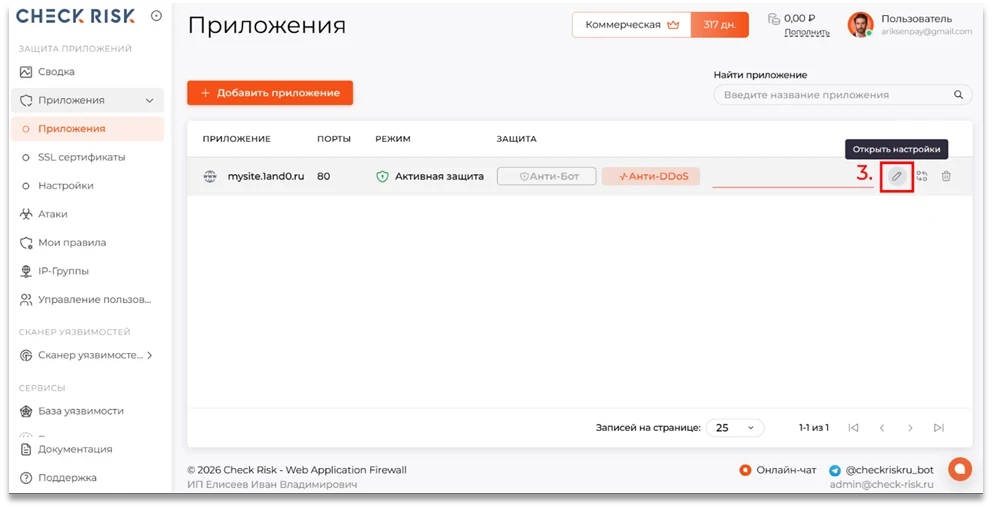
Откройте настройки приложения
В панели управления откройте раздел «Приложения», выберите подпункт меню «Приложения». Найдите нужное приложение в таблице. Нажмите на пиктограмму «Карандаш».
-
2
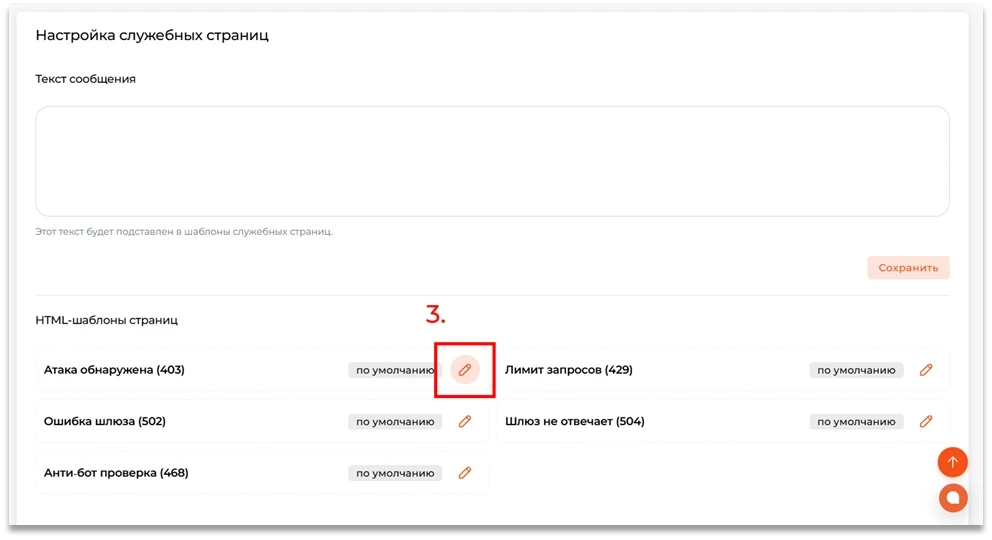
Выберите HTML-шаблон
Пролистайте вниз до раздела «Настройка служебных страниц», выберите нужный вам для редактирования HTML-шаблон, рядом с ним нажмите на иконку «Карандаш».
-
3
Настройте сообщение и шаблон
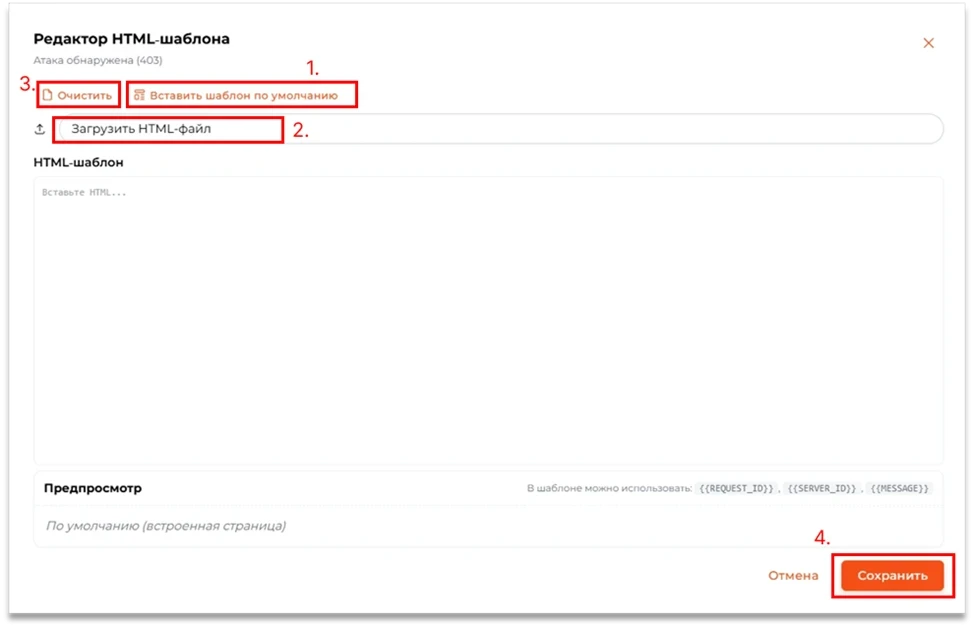
Для формирования единого сообщения введите текст в поле «Текст сообщения». Этот текст будет автоматически подставляться в выбранные вами HTML‑шаблоны через переменную
{{MESSAGE}}. Нажмите «Сохранить», чтобы зафиксировать изменения.Для редактирования конкретной служебной страницы откройте соответствующий шаблон через иконку редактирования. В появившемся редакторе доступны операции:
«Вставить шаблон по умолчанию» — загрузить базовый, безопасный макет
«Загрузить HTML‑файл» — импортировать собственный файл
«Очистить» — начать с пустого поля
«Сохранить» — применить изменения

Пример HTML-кода страницы блокировки
Ниже приведён минимальный пример безопасного HTML-кода для страницы блокировки. Используйте его как основу и адаптируйте под фирменный стиль. Внутренние стили предпочтительнее внешних подключений.
<!doctype html>
<html lang="ru">
<head>
  <meta charset="utf-8">
  <meta name="robots" content="noindex,nofollow">
  <meta name="viewport" content="width=device-width, initial-scale=1">
  <title>Доступ ограничен</title>
  <style>
    body { margin:0; font-family:system-ui,-apple-system,Segoe UI,Roboto,Arial,sans-serif; background:#f6f7f9 }
    .box { max-width:760px; margin:8vh auto; background:#fff; padding:32px; border-radius:12px; box-shadow:0 4px 20px rgba(0,0,0,.06) }
    h1 { margin:0 0 12px }
    .kvs { display:grid; grid-template-columns:140px 1fr; gap:6px 16px; margin-top:16px; font-size:14px; color:#555 }
    .muted { color:#666; margin:6px 0 0 }
  </style>
</head>
<body>
  <main class="box">
    <h1>Доступ ограничен</h1>
    <p class="muted">{{MESSAGE}}</p>
    <div class="kvs">
      <div>SERVER_ID</div><div>{{SERVER_ID}}</div>
      <div>REQUEST_ID</div><div>{{REQUEST_ID}}</div>
    </div>
  </main>
</body>
</html>
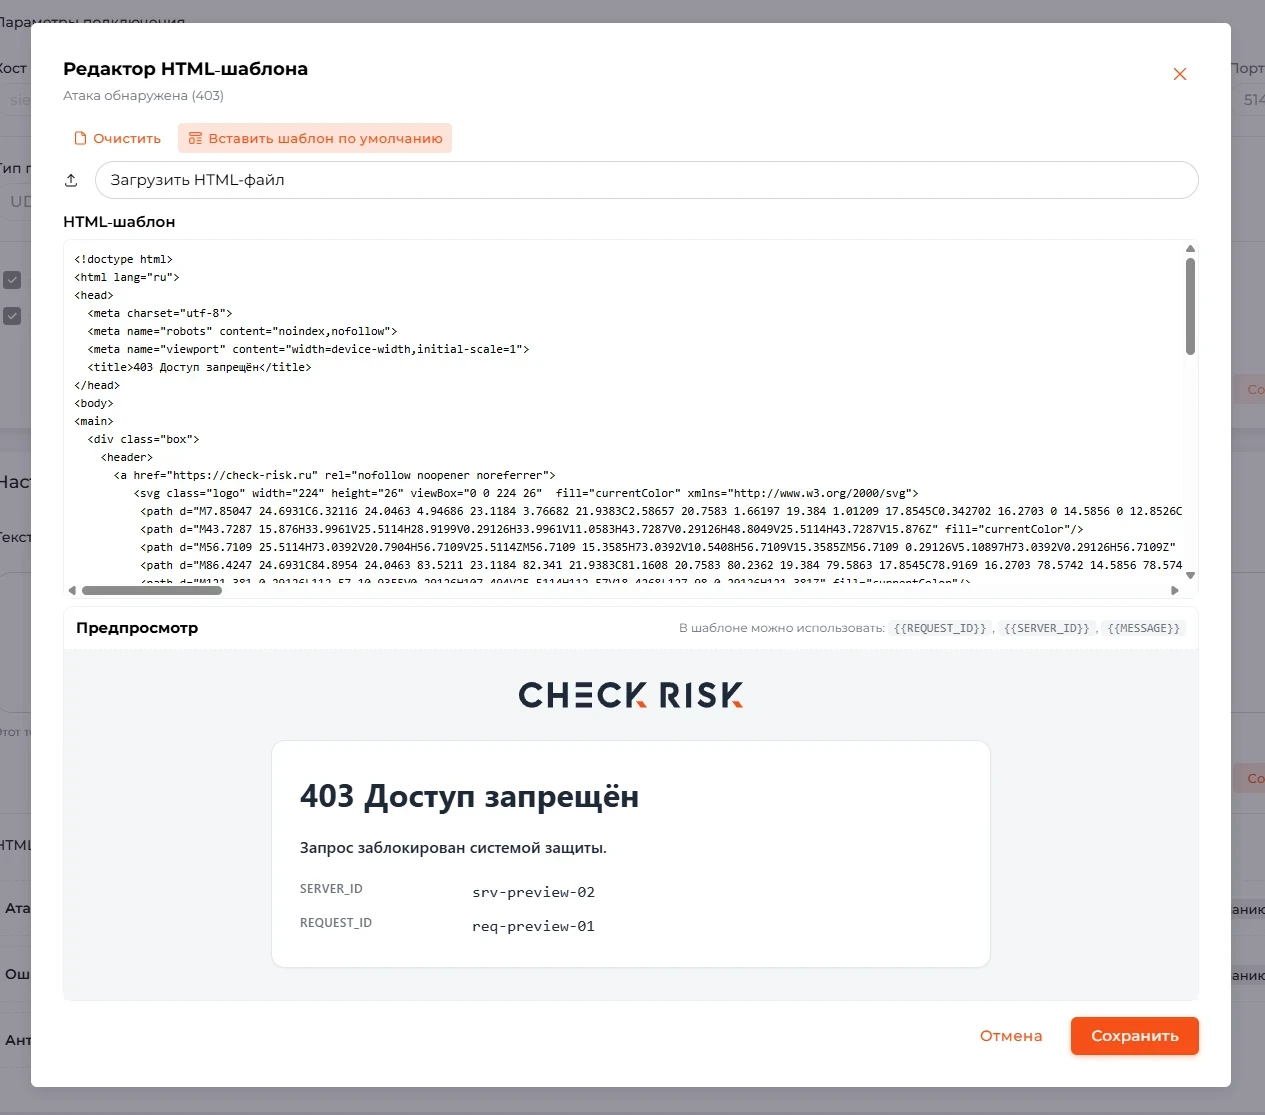
Примечание: используйте предпросмотр внизу окна редактора, чтобы мгновенно проверить итоговый вид страницы без выполнения запроса к защищаемому ресурсу.

Рекомендации по содержанию и защите
- Не включать на страницы внешние скрипты, пиксели и виджеты, которые могут нарушить политику безопасности или замедлить отдачу
- Не раскрывать подробные версии ПО, внутренние доменные имена и прочие элементы, повышающие риск атак
- Сохранять единообразный текст для всех шаблонов через
{{MESSAGE}}, а в заголовке страницы явно указывать причину блокировки - Поддерживать доступность: понятные заголовки, контрастный текст, читаемые сообщения об ошибке
Примечание: Для возврата к безопасной базе используйте «Вставить шаблон по умолчанию». Хранение и публикация шаблонов выполняются на стороне WAF, веб приложение не участвует в генерации и предоставлении веб страницы с кодом ошибки, что исключает утечки из бэкенда.

Внимание: Кастомные служебные страницы повышают прозрачность защиты и уменьшают нагрузку на тех. поддержку. Зафиксируйте единый текст через {{MESSAGE}}, включите REQUEST_ID и SERVER_ID для быстрого трейсинга, держите вёрстку лёгкой и автономной. При изменениях актуализируйте шаблоны для всех соответствующих кодов, чтобы пользователи всегда получали предсказуемое и информативное сообщение.
