

В продукте Check Risk WAF доступна гибкая настройка прохождения трафика в добавленные веб-приложения.
В их число входит X-Forwarded-For, который служит для передачи информации о настоящем IP-адресе клиента.

Примечание: чтобы передавать на ваш сервер реальный IP-адрес и порт клиента, используйте стандартные заголовки семейства X-Forwarded.

Включите передачу заголовков на стороне WAF
В панели управления WAF включите опцию передачи параметров клиентского подключения.
-
1
Откройте настройки приложения
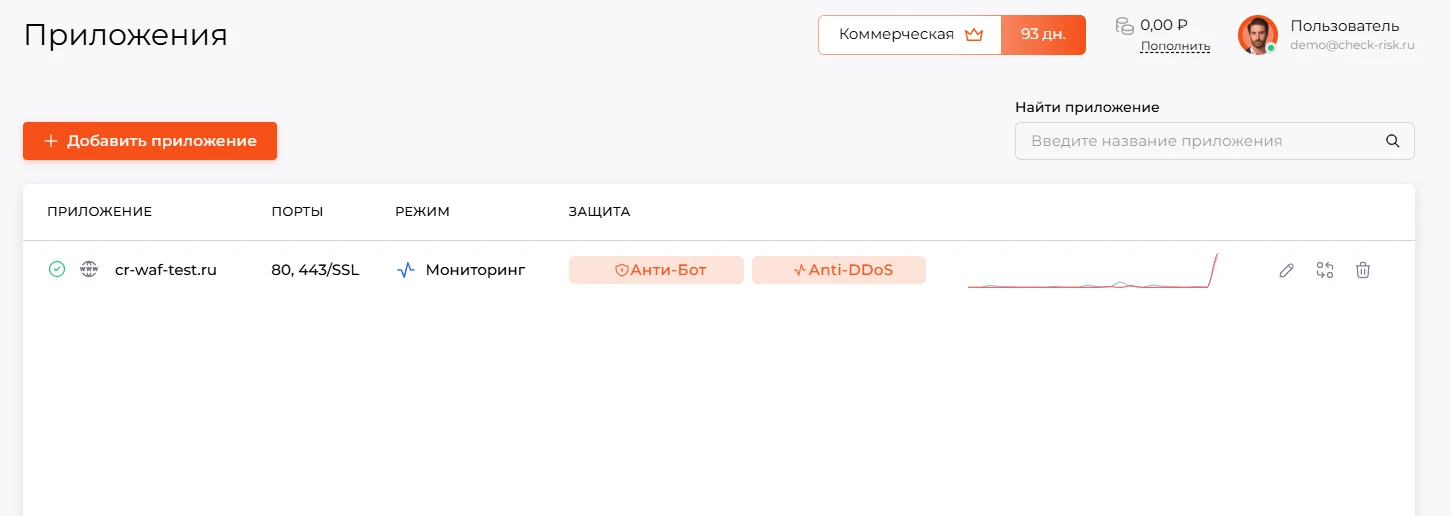
Для активации защиты на панели управления нажмите «Приложения», затем подпункт меню «Приложения». Выберите нужное приложение из списка, рядом с ним нажмите на пиктограмму «Карандаш».
-
2
Включите передачу X-Forwarded-For
В панели управления локальной политикой приложения найдите раздел «Базовые настройки», включите пункт «Очистить и переписать X-Forwarded-For».
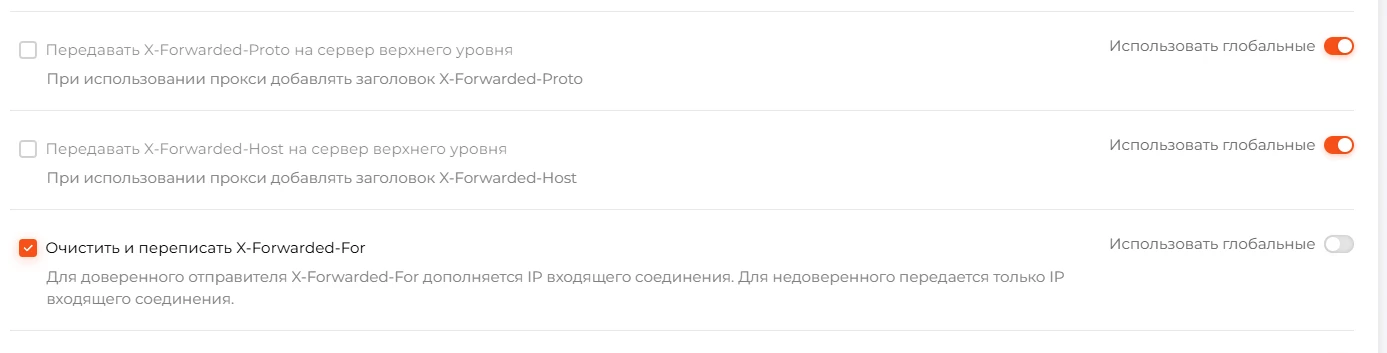
После активации этой настройки WAF начнёт автоматически добавлять к каждому запросу, перенаправляемому на ваш сервер, следующий заголовок: X-Forwarded-For — реальный IP-адрес клиента.

Настройка сервера для обработки X-Forwarded-For
Заголовки X-Forwarded-* нельзя считать достоверными, если к origin‑серверу можно подключиться напрямую в обход WAF: клиент сможет подставить любые значения и “подменить” свой IP-адрес.

Внимание: доверять диапазону 0.0.0.0/0 допустимо только после того, как вы ограничили доступ на сервер через firewall и разрешили входящие подключения к веб‑серверу только с IP-адресов WAF. Инструкция: настройка входящего трафика на сервер
Nginx: учёт реального IP-адреса из X-Forwarded-For
Добавьте в конфигурацию (контекст http или нужный server‑блок):
# Вариант "доверять всем" — ТОЛЬКО если firewall пускает на сервер только WAF:
set_real_ip_from 0.0.0.0/0;
real_ip_header X-Forwarded-For;
real_ip_recursive on;
После этого переменная $remote_addr и стандартные access‑логи Nginx будут содержать реальный IP-адрес клиента (значение из X-Forwarded-For).
Apache (httpd): учёт реального IP-адреса из X-Forwarded-For (mod_remoteip)
Включите модуль mod_remoteip, затем добавьте настройки в файл конфигурации Apache conf.d/remoteip.conf или в виртуальный хост:
a2enmod remoteip && systemctl reload apache2RemoteIPHeader X-Forwarded-For
# Вариант "доверять всем" — ТОЛЬКО если firewall пускает на сервер только WAF:
RemoteIPTrustedProxy 0.0.0.0/0Перезагрузите Apache:
systemctl reload apache2