Система Check Risk WAF готова к интеграции с Wazuh сразу после развертывания как в кластерном, так и в all in one построении.

Внимание: сетевой доступ до Wazuh должен быть подготовлен отдельно. Настройка NAT и firewall в этой инструкции не рассматриваются. В данной инструкции рассматривается только настройка передачи логов по протоколу Syslog на порт TCP/5514.

Порядок настройки передачи событий:
| № шага | Описание | Скриншот | |
|---|---|---|---|
| 1 |
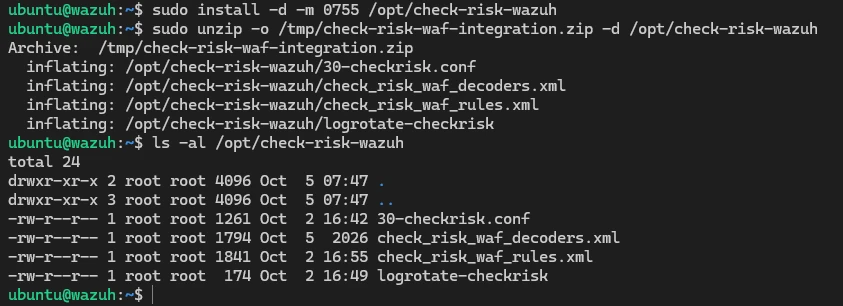
Перенесите архив комплекта на Wazuh и распакуйте его в фиксированный каталог /opt/check-risk-wazuh/. Минимальный архив содержит: 30-checkrisk.conf, check_risk_waf_decoders.xml, check_risk_waf_rules.xml и logrotate-checkrisk. Все следующие команды выполняются на ВМ Wazuh. |
|
|
| 2 |
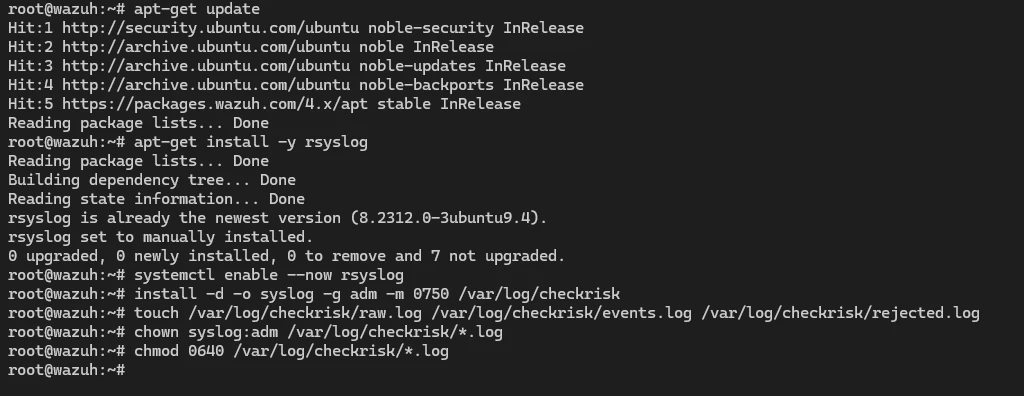
Установите rsyslog и создайте каталог логов. |
|
|
| 3 |
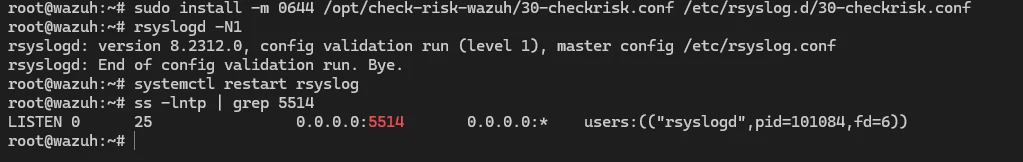
Установите конфигурацию коллектора из /opt/check-risk-wazuh/ и проверьте rsyslog. TCP 5514 должен слушать rsyslog. raw.log содержит все кадры, events.log — только JSON Check Risk. |
|
|
| 4 |
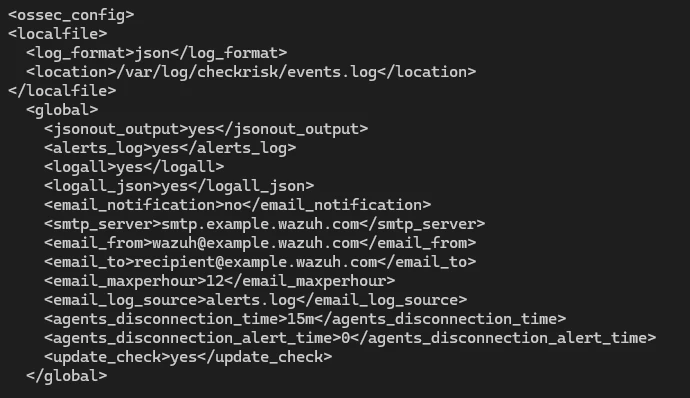
В /var/ossec/etc/ossec.conf внутри существующего ossec_config добавьте: В существующем global включите архивирование: |
|
|
| 5 |
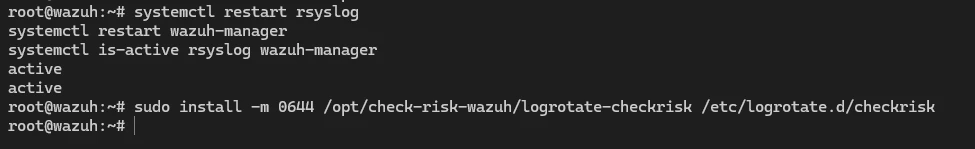
Установите decoder и rules из /opt/check-risk-wazuh/. |
|
|
| 6 |
Перезапустите службы и проверьте состояние. Rules: 100501 access; 100502 audit BLOCK; 100503 audit MONITORING; 100504 неизвестный action; 100510 пять BLOCK от одного client_ip за 60 секунд. |
|
|
| 7 |
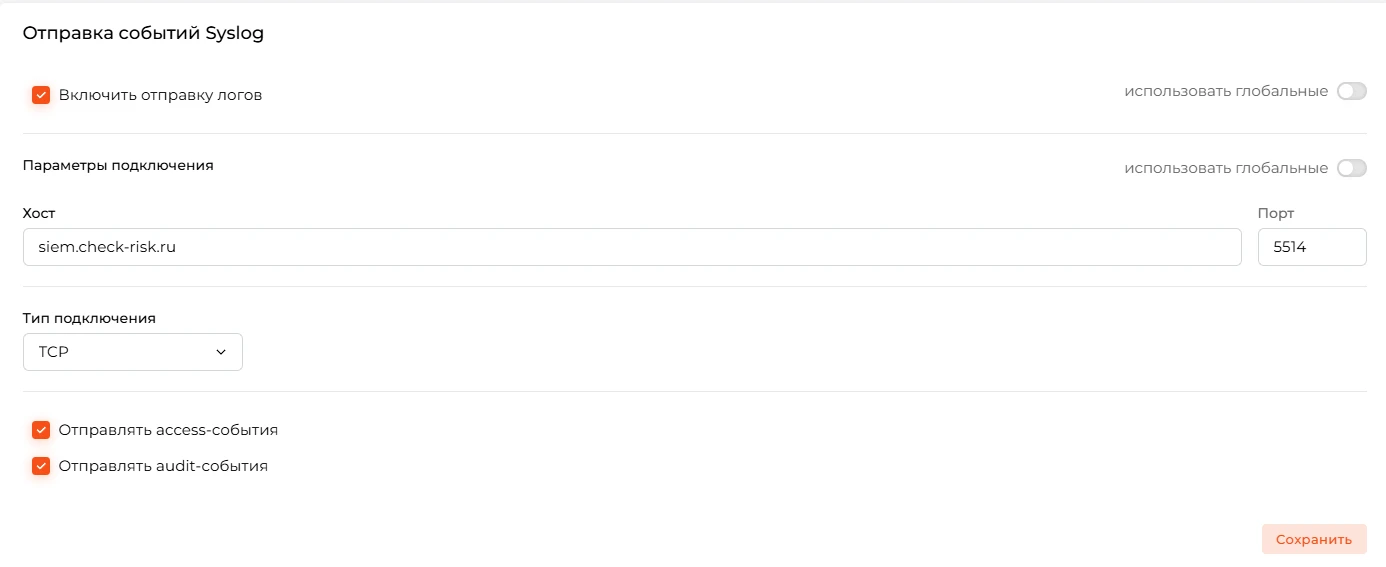
В Check Risk WAF откройте отправку Syslog и задайте: Хост — IP-адрес или DNS-имя ВМ Wazuh; порт — 5514; тип подключения — TCP; access-события — включить; audit-события — включить. Сохраните настройки. |
|
|
| 8 |
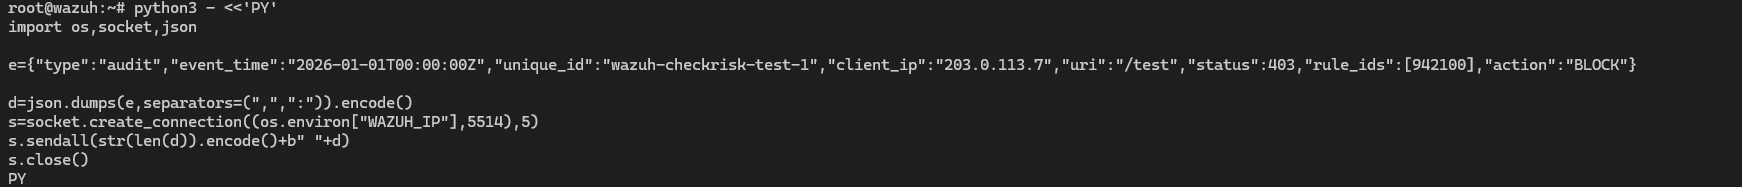
Отправьте тестовое событие с хоста, которому доступен TCP 5514. Замените WAZUH_IP. |
|
|
| 9 |
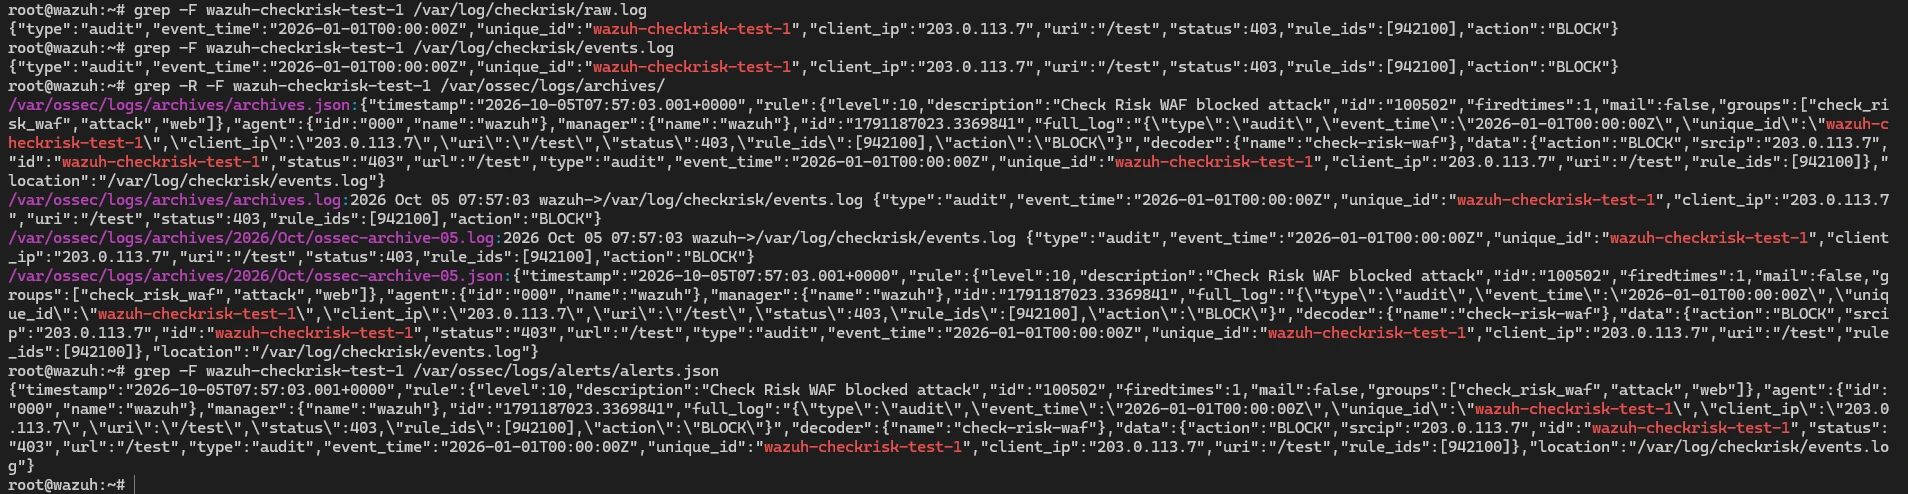
Проверьте прохождение события по цепочке. Ожидается: raw.log — исходный кадр; events.log — JSON; archives — полное событие; alerts.json — rule.id 100502. |
|
|
| 10 |
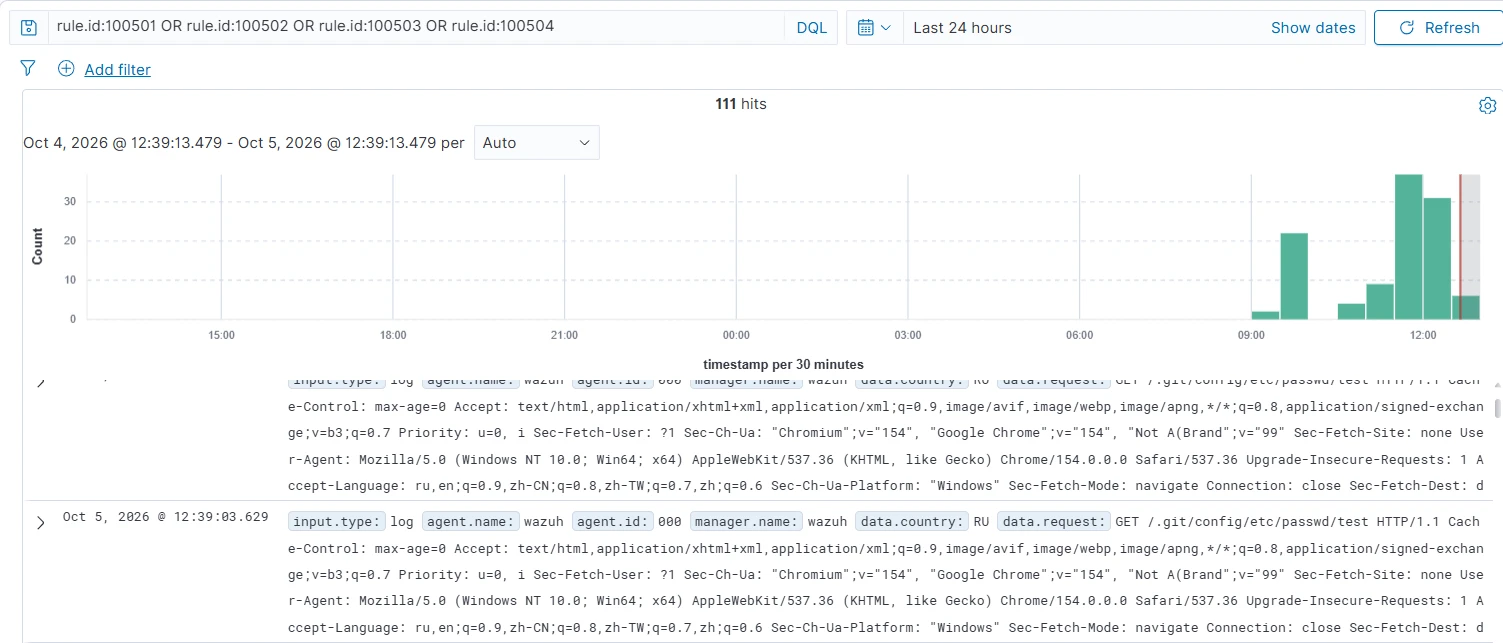
Просмотр событий Check Risk WAF Откройте Wazuh Dashboard → Explore → Discover, выберите индекс wazuh-alerts-*, установите период Last 15 minutes или Today и нажмите Refresh. Для просмотра всех событий Check Risk используйте фильтр: |
|