


Внимание: функция доступна в рамках «Коммерческого» тарифа/лицензии.
Основные особенности:
- Передаются только события, классифицированные WAF как атаки (обнаруженные и/или заблокированные)
- Доступны варианты доставки по TCP/UDP, а также TLS‑шифрование канала
- Параметры включаются в «Глобальные настройки безопасности» и при необходимости переопределяются в «Локальные настройки безопасности» для отдельных сайтов/политик
- Предуготовленные правила нормализации для SIEM систем: KUMA (Kaspersky Unified Monitoring and Analysis Platform) и PT SIEM.

Порядок настройки передачи событий
Настройка пересылке логов предусмотрено как "Глобальной" (единой политикой для всех веб приложений в системе) так и "локальной" (точечной настройки политики веб приложения).
Инструкция по настройке syslog в «Глобальной» политике:
| № шага | Описание | Скриншот |
|---|---|---|
| 1 |
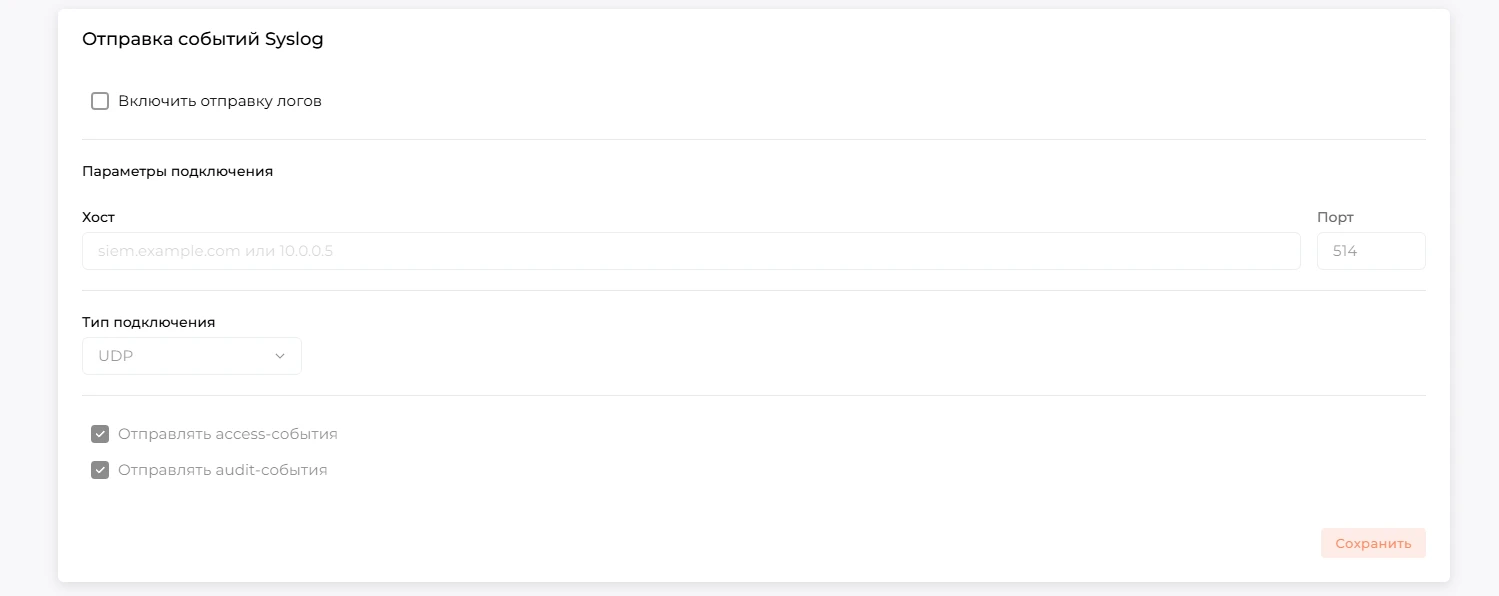
Перейдите в панели управления, откройте раздел «Приложения» затем «Настройки» и перейдите к блоку "Отправка событий Syslog" |
 |
| 2 |
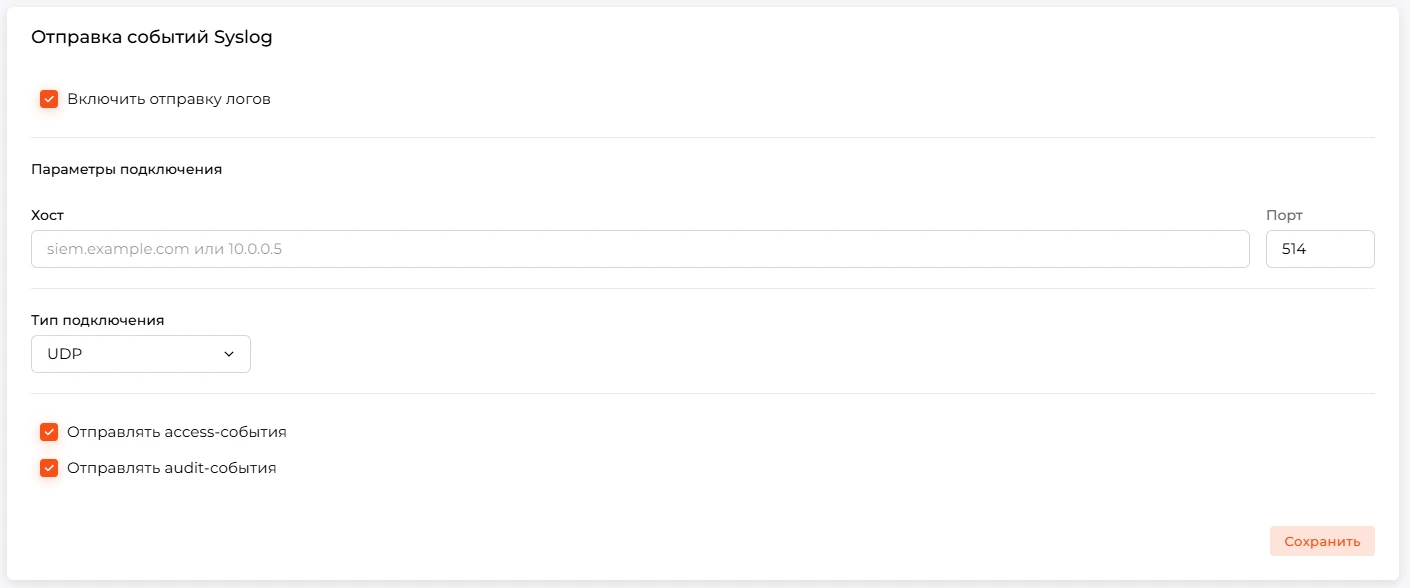
Включите функцию отправку логов |
 |
| 3 |
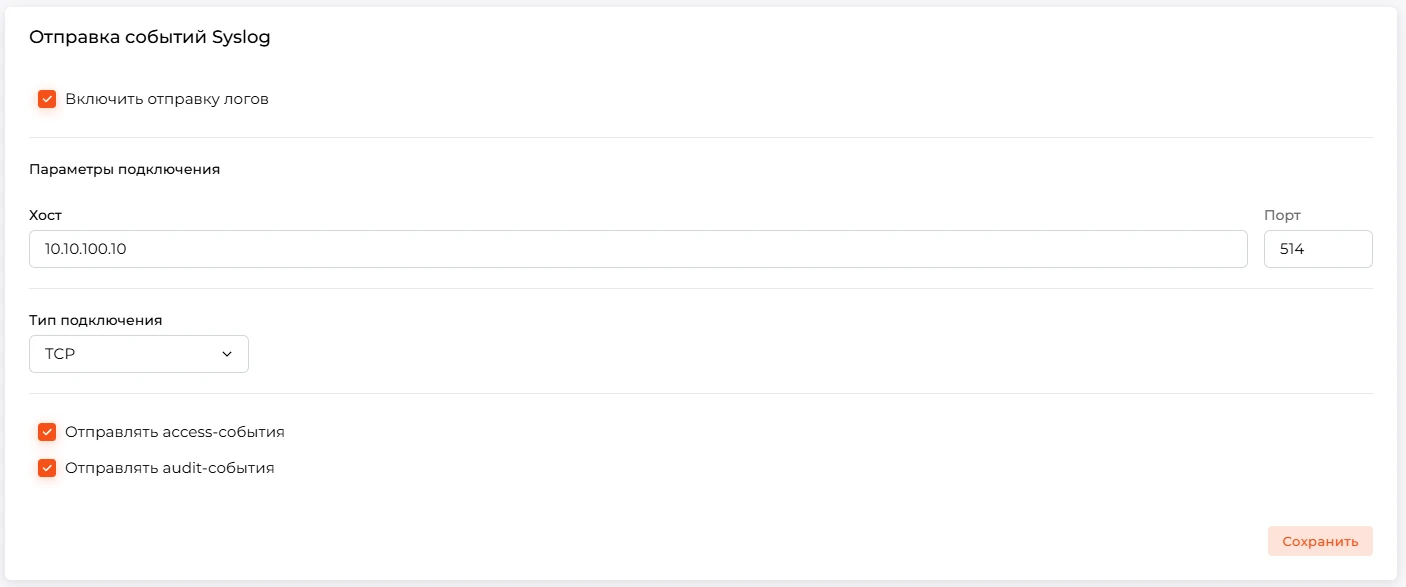
Укажите получателя: адрес или FQDN и порт (по умолчанию обычно используется 514 для UDP/TCP или 6514 для TLS). Точный TCP/UDP порт определяется вами согласно конфигурации Siem системы |
 |
| 4 |
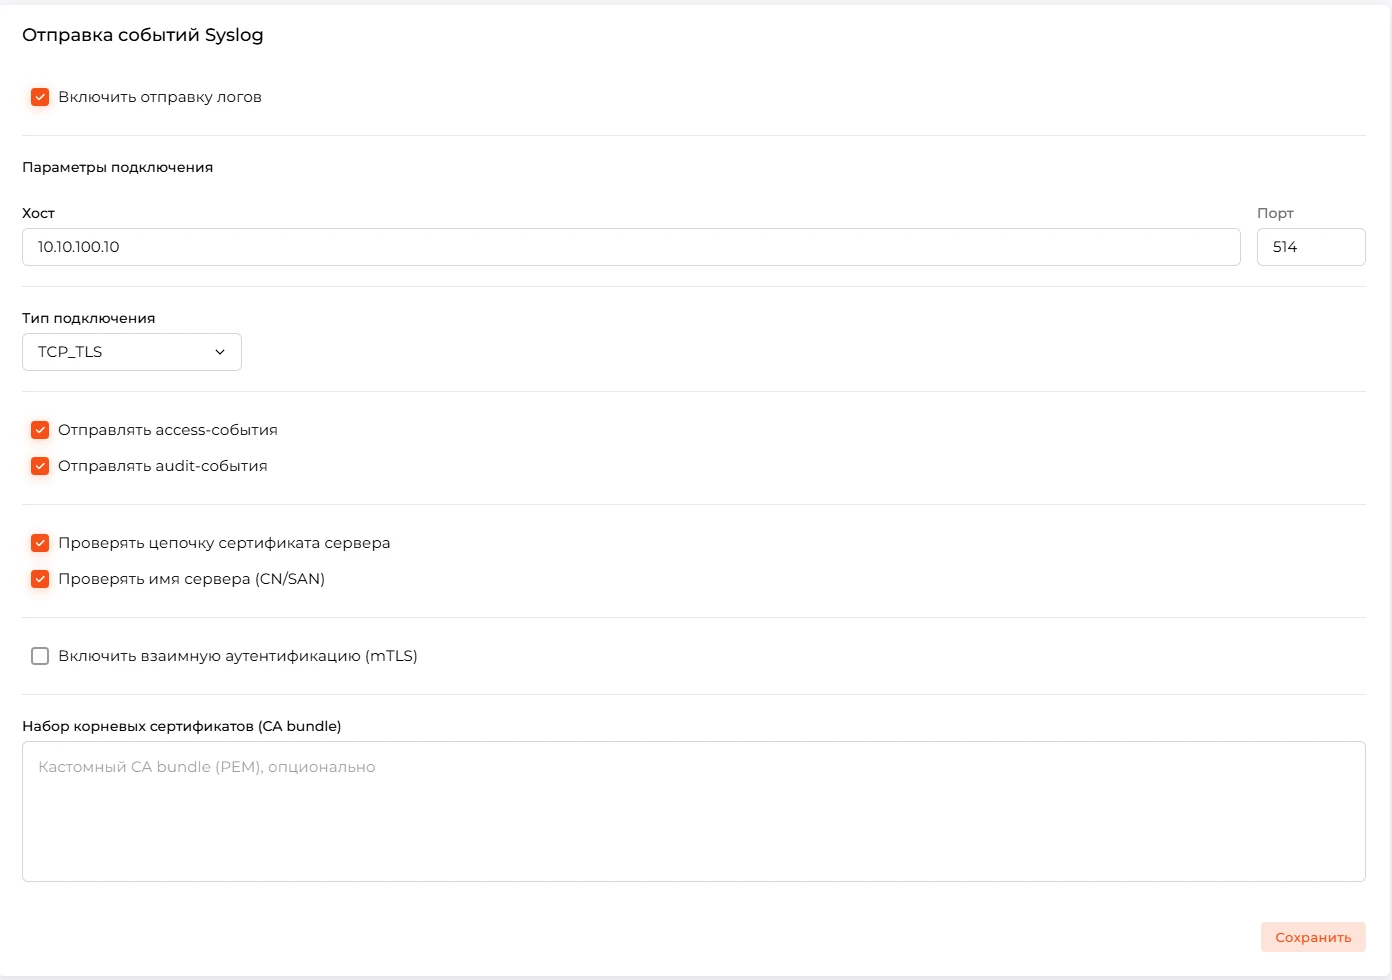
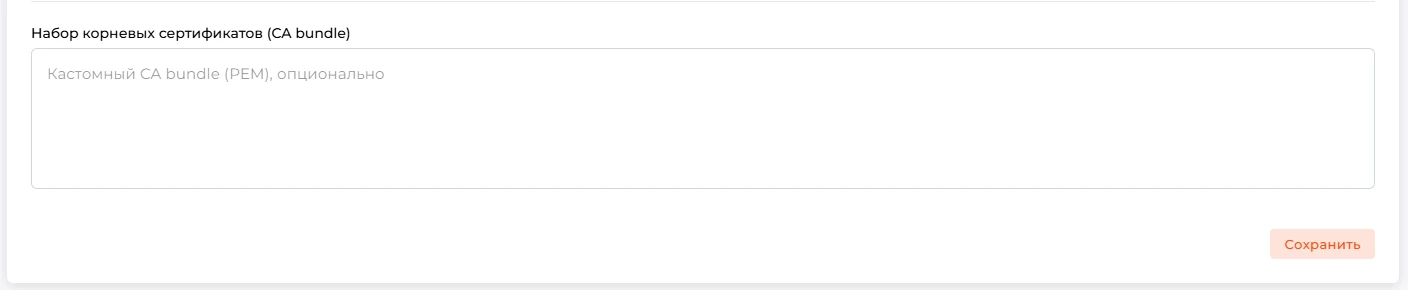
Выберите протокол доставки: UDP, TCP или TLS. Для TLS задайте требования проверки сертификата: проверка цепочки, CN/SAN, при необходимости включите взаимную аутентификацию (mTLS) и загрузите клиентский сертификат |
 |
| 5 |
Сохраните изменения Настройка завершена, система готова к отправке логов |
 |
Инструкция по настройке syslog в «Локальные настройки безопасности»:
| № шага | Описание | Скриншот |
|---|---|---|
| 1 |
Перейдите в панели управления в раздел «Приложения» подраздел «Приложения». В панели веб приложений нажмите на пиктограмму «Карандаш», перейдите в «Локальные настройки безопасности», перейдите в блок «Отправка событий Syslog» |
|
| 2 |
Включите функцию отправку логов |
|
| 3 |
Укажите получателя: адрес или FQDN и порт (по умолчанию обычно используется 514 для UDP/TCP или 6514 для TLS). Точный TCP/UDP порт определяется вами согласно конфигурации Siem системы |
|
| 4 |
Выберите протокол доставки: UDP, TCP или TLS. Для TLS задайте требования проверки сертификата: проверка цепочки, CN/SAN, при необходимости включите взаимную аутентификацию (mTLS) и загрузите клиентский сертификат |
|
| 5 |
Сохраните изменения Настройка завершена, система готова к отправке логов |
|

Проверка доставки
- На стороне SIEM откройте представление входящего потока Syslog и убедитесь в сетевой доступности принимающего IP/FQDN адреса и порта
- Сгенерируйте безопасное тестовое срабатывание (например, на небоевом стенде) и проверьте, что событие поступило
- Проверьте корректности события безопасности

Готовые правила нормализации событий Check Risk WAF
В рамках комплекта поставки нашей системы, предусмотрены готовые системы нормализации для SIEM систем, которые готовы к работе "Из коробки".
| SIEM система | Описание | Версия | URL правила нормализации | Проверочная сумма MD5 |
|---|---|---|---|---|
| KUMA (Kaspersky Unified Monitoring and Analysis Platform) | Готовое правило нормализации для SIEM KUMA, которое обеспечивает полноценный парсинг события атак, полученный по протоколу syslog. | 1.0 | Загрузить | 817A21371E703EDE0A605270CD827434 |
| Рositive Technologies: SIEM | Готовое правило нормализации для PT SIEM, для дальнейшей интеграции в базу данных PTKB, которое обеспечивает полноценный парсинг события атак, полученный по протоколу syslog. | 1.0 | Загрузить | 43906E81EA2DA86DEC503813A0AB1D53 |
| WAZUH | Готовое правило нормализации для Wazuh, которое обеспечивает полноценный парсинг события атак, полученный по протоколу syslog. | 1.0 | Загрузить | 1ef5a76a67cd0154ba689da0fa0c94b8 |
| ELK STACK | Готовое правило нормализации для ELK Stack, которое обеспечивает полноценный парсинг события атак, полученный по протоколу syslog. | 1.0 | Загрузить | 43f801a957793152b3d17ad42d5a69e3 |
Внимание: перед установкой правила нормализации ВСЕГДА сверяйте проверочную сумму md5!
Передача логов атак по Syslog предназначена для безопасного и надежного экспорта инцидентов WAF во внешние системы мониторинга и расследования. Возможности включаются на глобальном уровне с опциональным переопределением на уровне отдельных сайтов, поддерживается шифрование TLS, а для ускорения интеграции предоставлены готовые правила нормализации для KEDR и PT VIEM:
- Инструкция по интеграции Check Risk WAF с PT SIEM
- Инструкция по интеграции Check Risk WAF с SIEM KUMA
- Инструкция по интеграции Check Risk WAF с Wazuh
- Инструкция по интеграции Check Risk WAF с ELK Stack

Рекомендация: рекомендуется применять TLS и TCP для критичных потоков, включать проверку сертификатов и ограничивать сетевой доступ до получателя. В случае нестандартных требований целесообразно согласовать детали формата и полей с Вашей SIEM‑командой или подразделением SOC.
