


Примечание: правильная установка правил нормализации гарантирует, что события от Check Risk WAF будут интерпретироваться SIEM в структурированном виде.

Порядок настройки передачи событий:
| № шага | Описание | Скриншот |
|---|---|---|
| 1 |
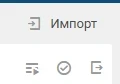
Перейдите в раздел Knowledge Base в веб-интерфейсе MaxPatrol SIEM. В верхнем меню будет доступна функция импорта, предназначенная для загрузки пакетов знаний, включающих правила нормализации, справочники и дополнительные объекты. |
 |
| 2 |
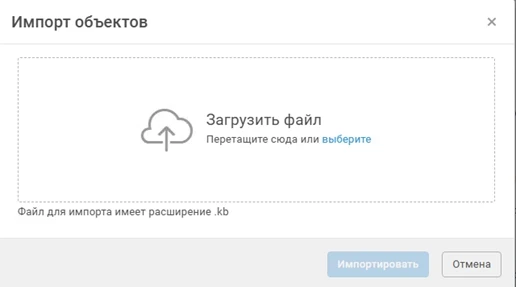
Подгрузка пакета PT KB После выбора функции импорта откроется окно для загрузки пакета. Укажите файл пакета KB, предоставленный поставщиком Check Risk. |
 |
|
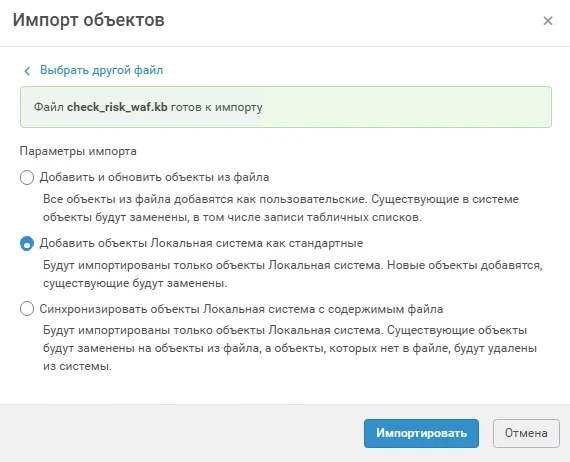
На этапе загрузки необходимо выбрать вариант: Добавить объекты Локальная система как стандартные. |
 |
|
|
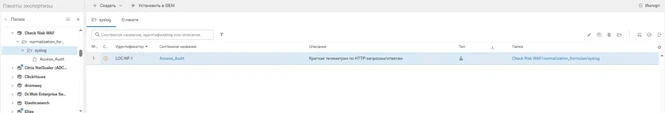
При успешном импорте в списке появится пакет Check Risk WAF, что будет подтверждением корректной загрузки. |
 |
|
| 3 |
Добавление пакета в текущий набор установки Для того, чтобы правила нормализации стали частью Вашей активной конфигурации, необходимо добавить импортированный пакет в набор установки. Для этого выделите соответствующее правило и используйте значок выбора набора для установки. Данный шаг позволяет управлять тем, какие пакеты будут применяться в рабочей среде. |
 |
| 4 |
Установка пакета в SIEM После того, как пакет был добавлен в набор, необходимо провести установку. Выберите созданный набор установки и запустите процедуру развёртывания. В ходе выполнения операции система проверит корректность объектов и добавит их в рабочую базу знаний. Примечание: рекомендуется дождаться завершения процесса и удостовериться в отсутствии ошибок в журнале установки. |
 |
| 5 |
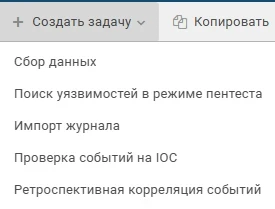
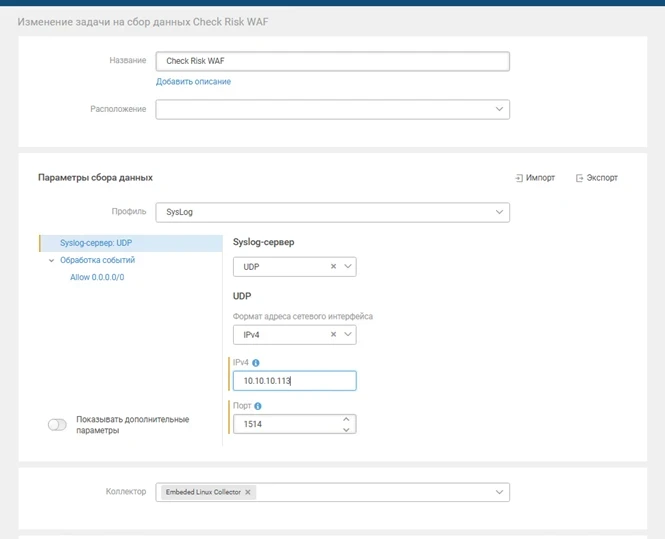
Создание задачи по сбору событий по протоколу Syslog Чтобы события от Check Risk WAF начали поступать в SIEM, необходимо настроить задачу сбора данных. Для этого создайте задачу типа Сбор данных с профилем Syslog. |
 |
|
Укажите адрес получателя (IP-адрес Коллектора), протокол передачи (UDP), а также порт. По умолчанию используется стандартный порт 514, однако при необходимости можно задать нестандартное значение. |
 |
|
| 6 |
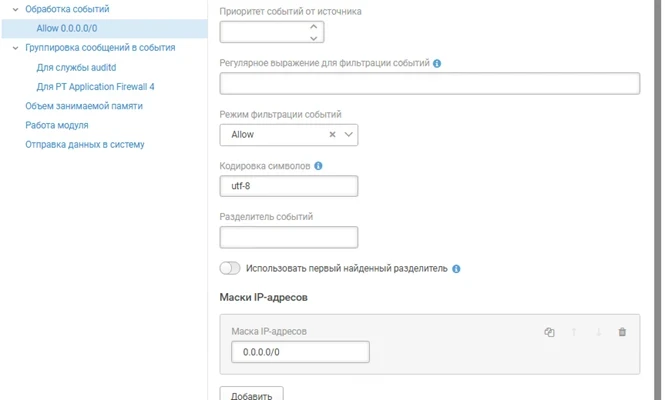
Ограничение пула адресов С целью повышения уровня безопасности и исключения приёма событий от посторонних источников рекомендуется ограничить пул IP-адресов, с которых допускается приём сообщений. Настройка выполняется на этапе конфигурации задачи или средствами сетевых фильтров. |
 |
| 7 |
Проверка поступления и нормализации событий Для проверки корректности работы задачи дважды кликните по её названию в списке. В открывшемся окне используйте кнопку «Найти события». |
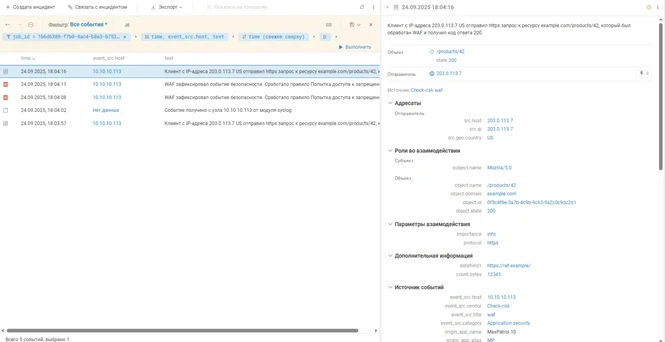 |
Примечание: корректно установленный пакет нормализации позволит использовать события WAF в механизмах корреляции, настраивать оповещения, формировать отчёты и проводить расследования инцидентов в единой системе.
Примечание: если в процессе импорта или установки возникают ошибки, рекомендуется проверить версию пакета и совместимость с текущей версией SIEM, а также обратиться в техническую поддержку.
