
|
Примечание: данный метод рекомендован только в изолированных сетях, как резервный способ обновления системы. Обновление системы производится без доступа к серверу обновления |
||
|
Требования: доступ к консоли с правами |
||
Инструкция по настройке: |
||
| № шага | Описание | Скриншот |
|---|---|---|
| 1 |
Скопируйте оба файла в отдельный пустой каталог на узле. Примечание: в примере используется Перейдите в каталог и проверьте наличие файлов: 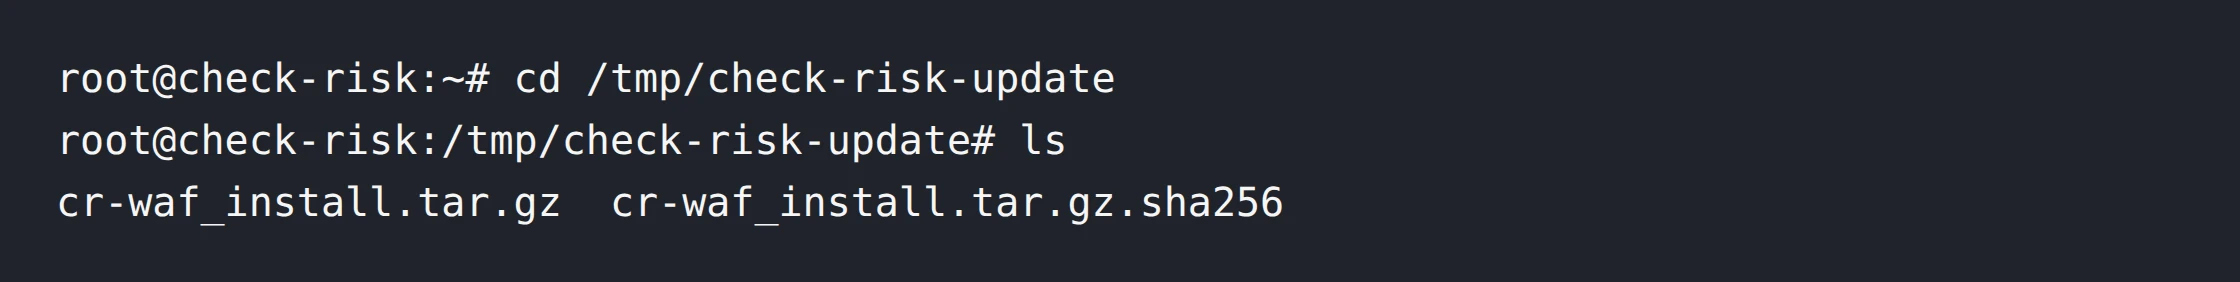 |
|
| 2 |
Проверьте контрольную сумму. Внимание: Продолжайте установку только при результате 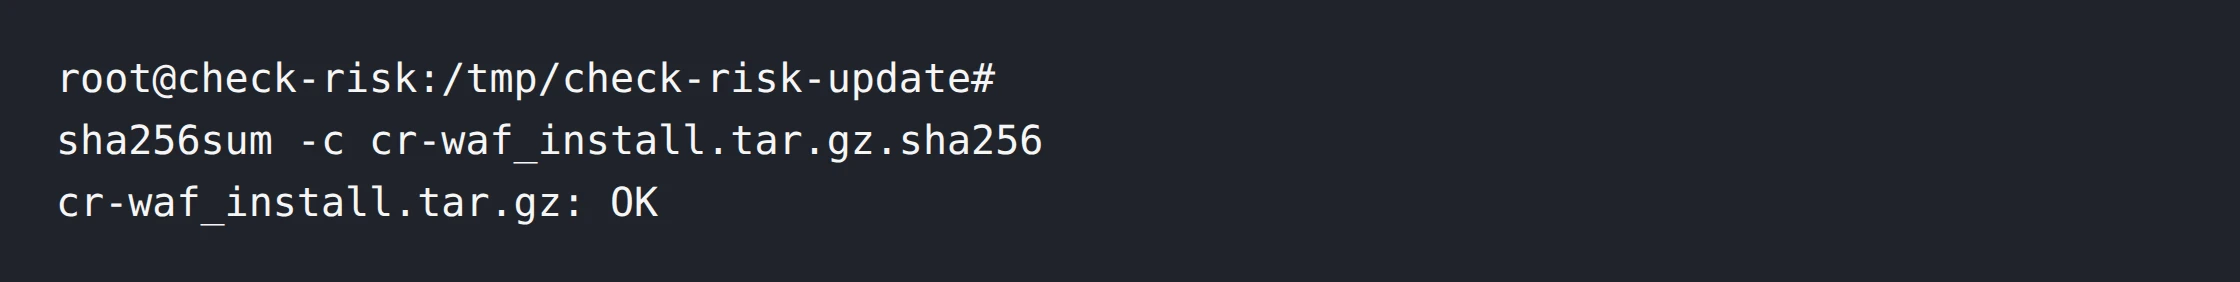 |
|
| 3 |
Распакуйте архив 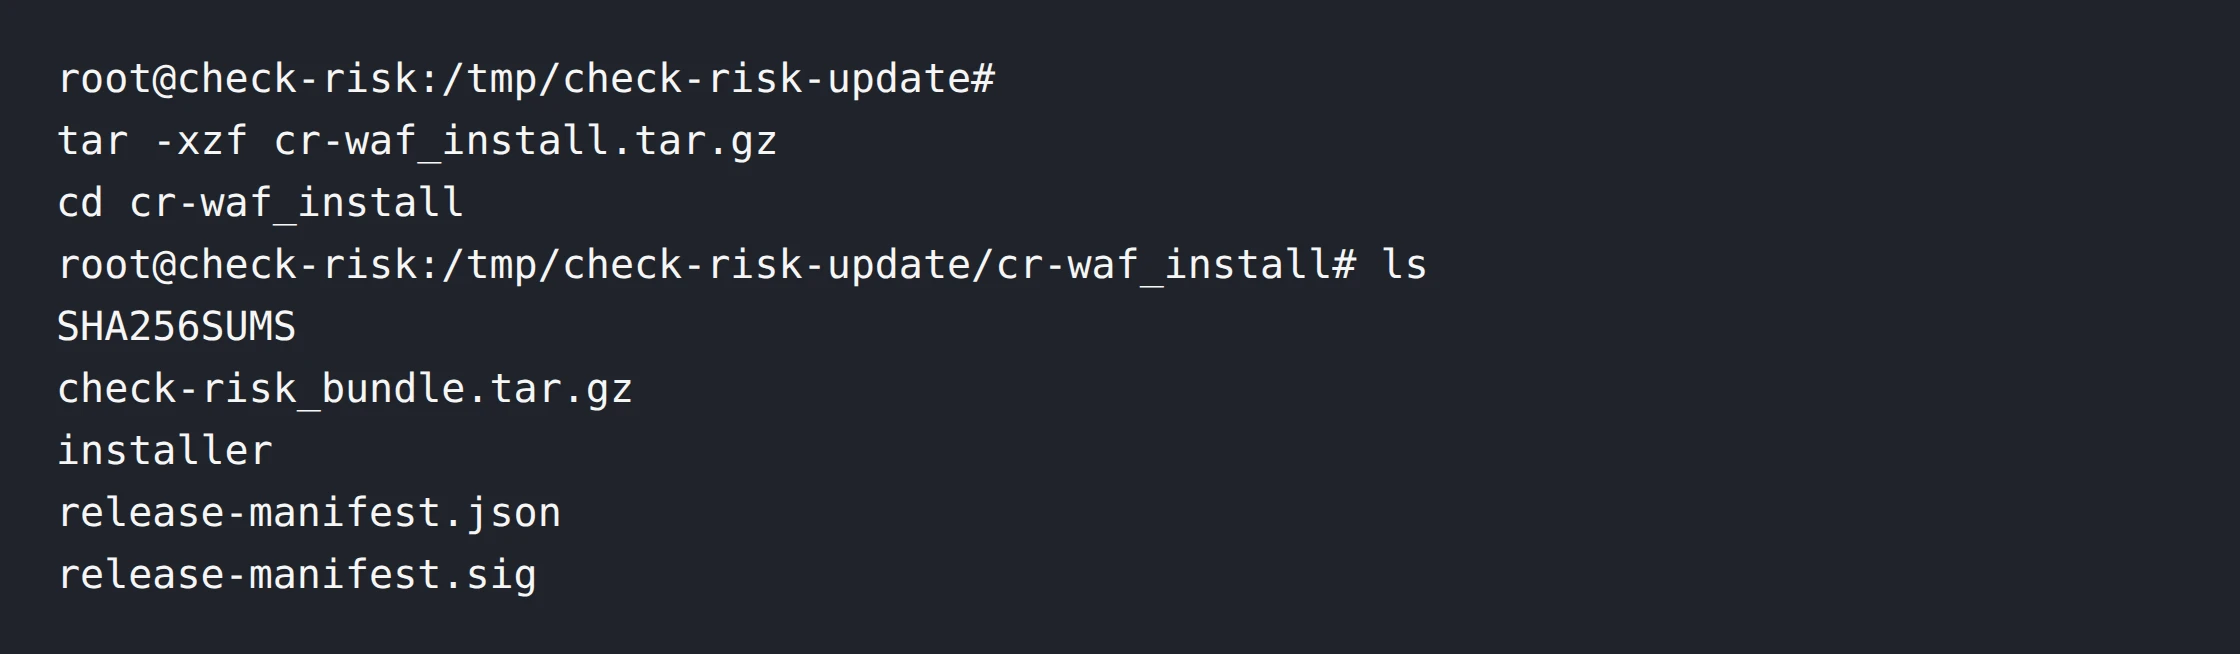 |
|
| 4 |
Запустите Примечание: система проверит подпись и содержимое пакета до применения изменений. Сохраняйте терминальный сеанс до сообщения «Обновление установлено»: 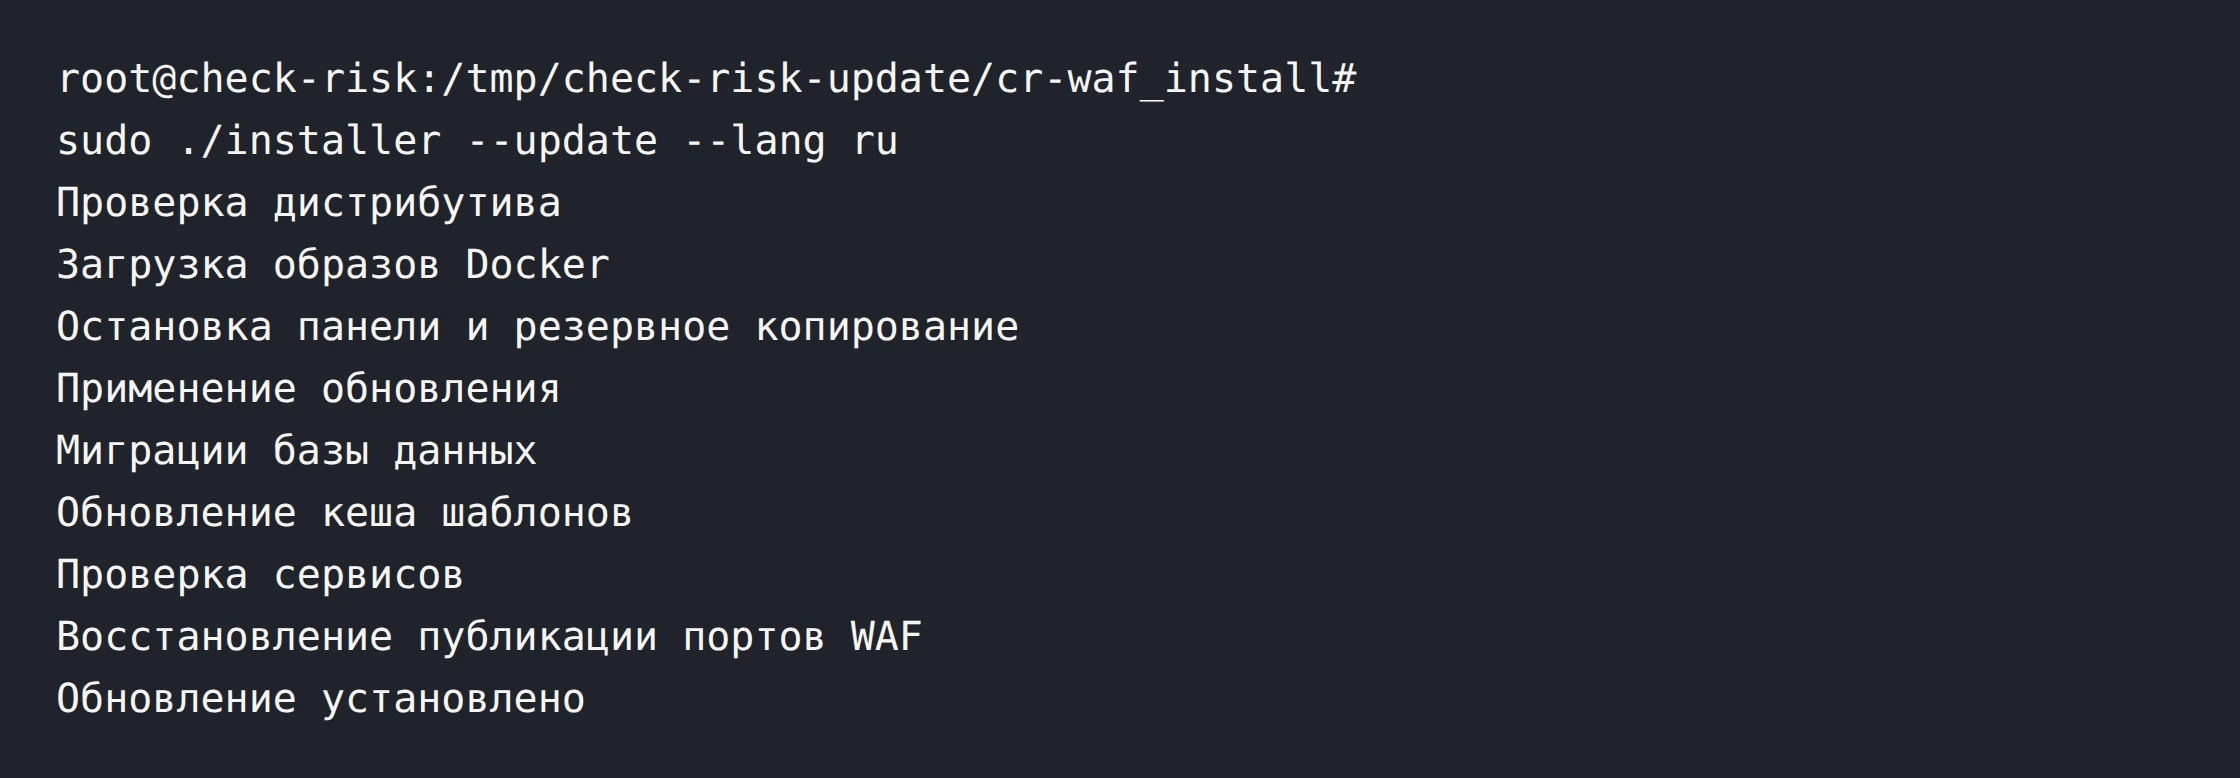 |
|
| 5 |
Обновление успешно завершено Проверьте установленную версию и состояние компонентов: 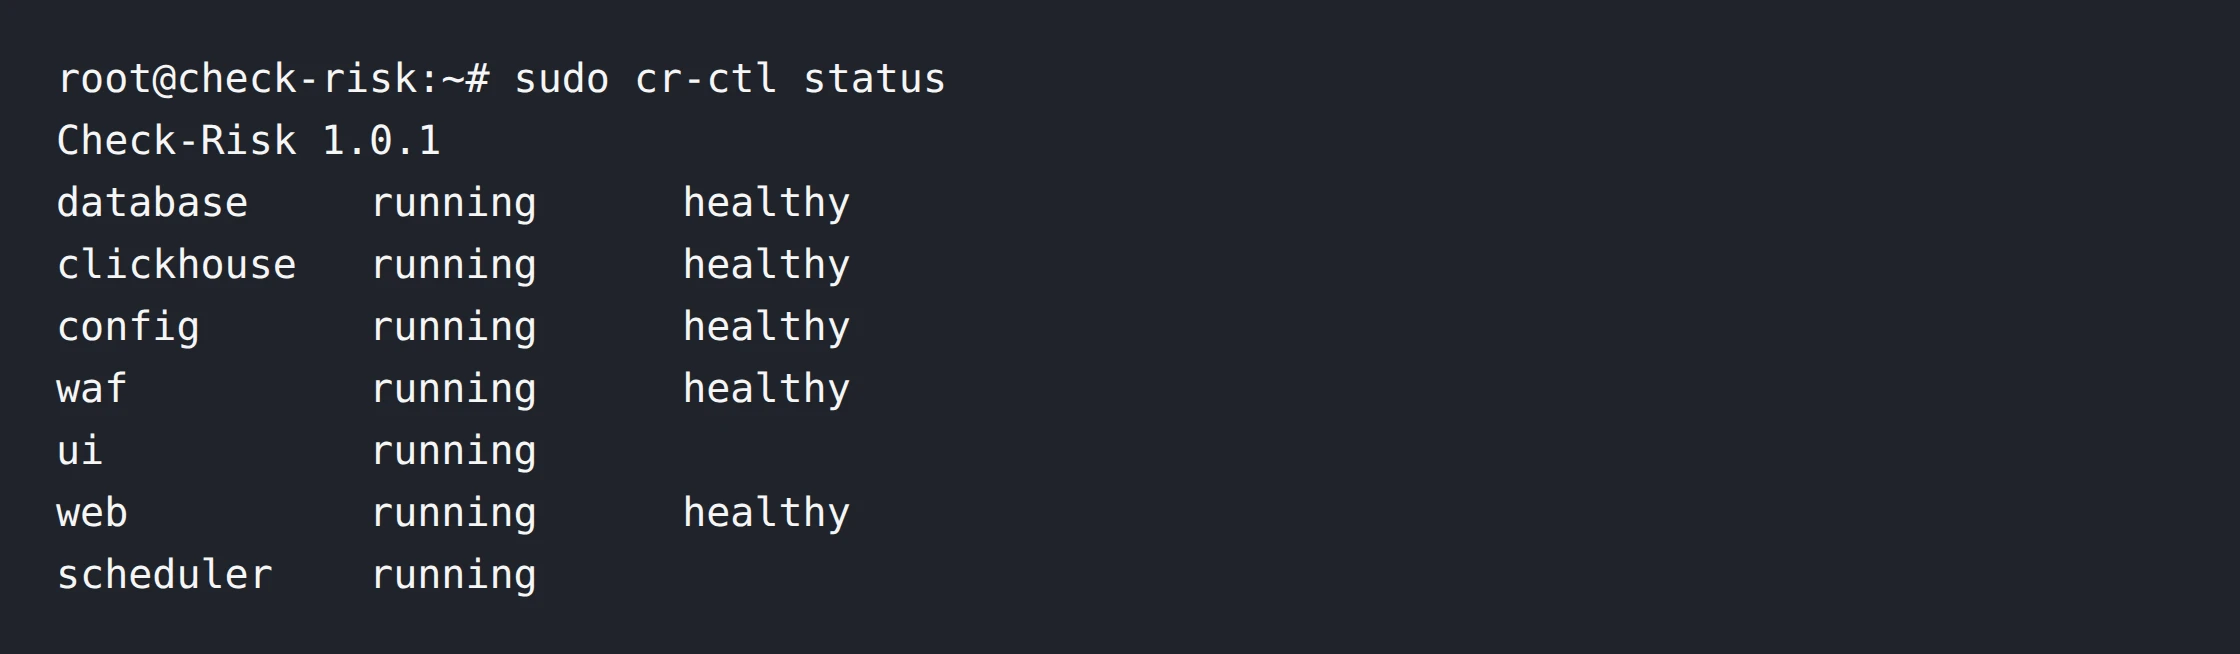 |
|
Ручное обновление из Bash консоли


Контакты службы поддержки
Если решить проблему самостоятельно не удалось, свяжитесь со службой поддержки Check Risk. Специалисты ответят на вопросы по работе сервиса и помогут разобраться с возникшими сложностями.
Документацию также можно скачать в формате PDF.
