

Для подключения веб-клиента 1С, опубликованного через IIS, к сервису Check Risk WAF необходимо выполнить несколько подготовительных действий. Сначала нужно опубликовать веб-клиент на сервере IIS, добавить приложение в систему защиты и подтвердить права на него, затем определить внешний IP-адрес сервера, а после этого настроить перенаправление трафика через Check Risk WAF.
Подключение состоит из шести шагов:
- Опубликовать веб-клиент 1С на сервере IIS.
- Добавить URL-адрес и подтвердить права на него в системе Check Risk WAF.
- Определить внешний IP-адрес сервера.
- Подключить защиту и настроить перенаправление трафика.
- Особенности настройки защиты веб-клиента 1С.
- Харденинг конфигурации для исключения возможности обхода WAF.

Шаг 1. Публикация веб-клиента через IIS
-
1.1
Установка компонентов IIS
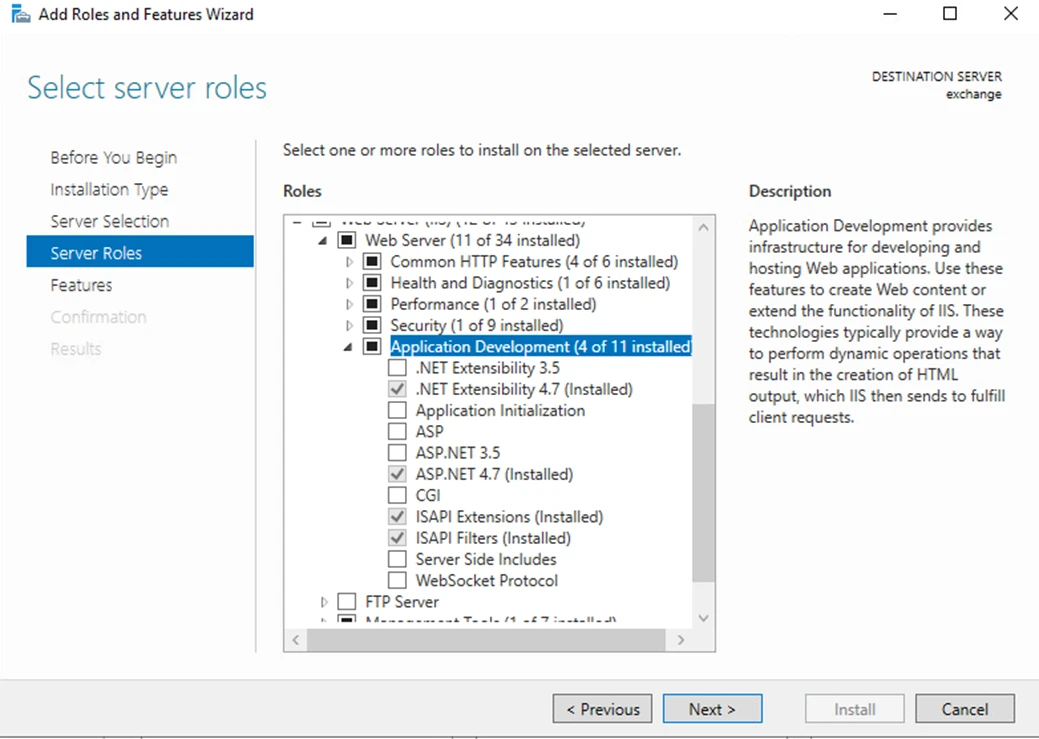
Установите IIS с необходимыми компонентами. Перейдите в оснастку управления сервером, выберите пункт «Добавить роли и компоненты» и на этапе выбора ролей укажите компоненты, как на скриншоте.
-
1.2
Проверка доступности IIS
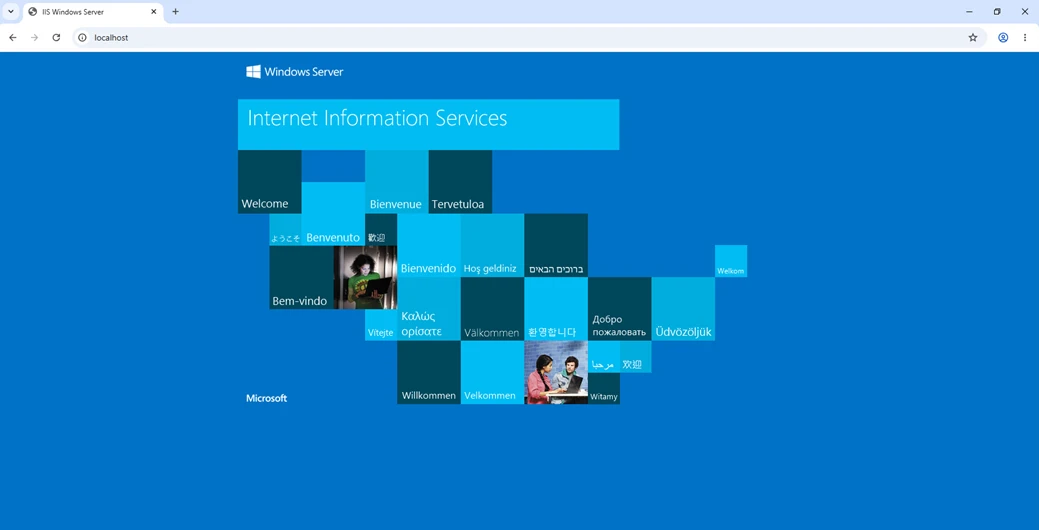
Далее произведите установку и убедитесь, что на 80 tcp порту сервера доступен IIS.
-
1.3
Открытие публикации в конфигураторе
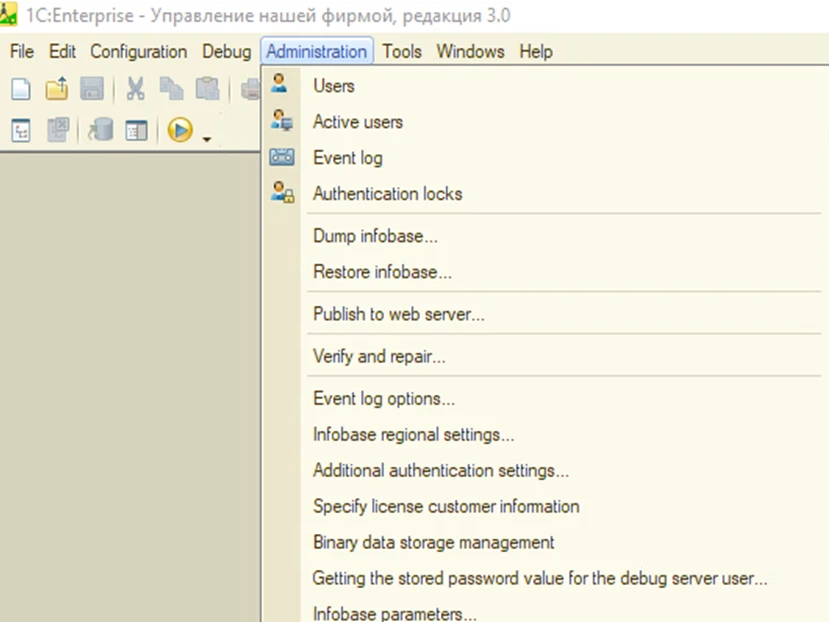
Затем запустите конфигуратор 1С, перейдите в раздел «Администрирование» и выберите пункт «Публикация на веб-сервере».
-
1.4
Публикация веб-клиента
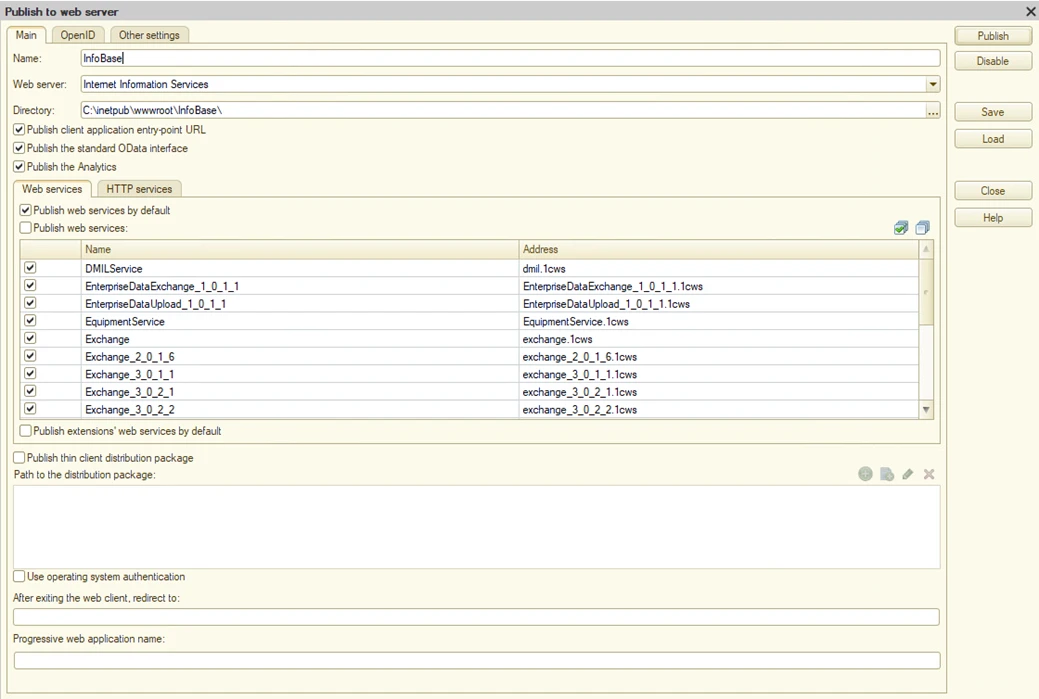
Выберите нужную информационную базу, укажите название публикации, установите флажок «Публиковать веб-клиент» и нажмите кнопку «Опубликовать».
-
1.5
Права на каталог информационной базы
Убедитесь, что у группы
IUSRесть права на каталог с информационной базой. Это необходимо, чтобы рабочий процесс IIS мог обращаться к файлам базы. После настройки прав сохраните публикацию.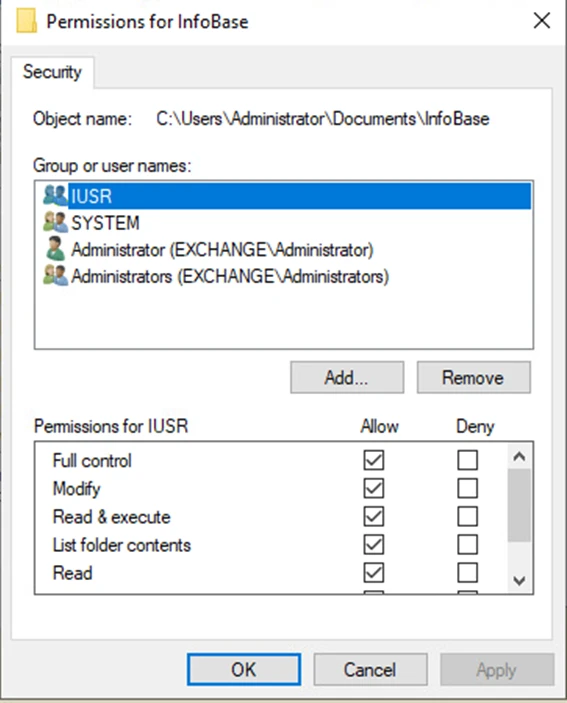
-
1.6
Проверка опубликованного веб-клиента
В результате должна быть доступна стартовая страница веб-клиента 1С при обращении к серверу по адресу
localhostили по внутреннему IP-адресу сервера.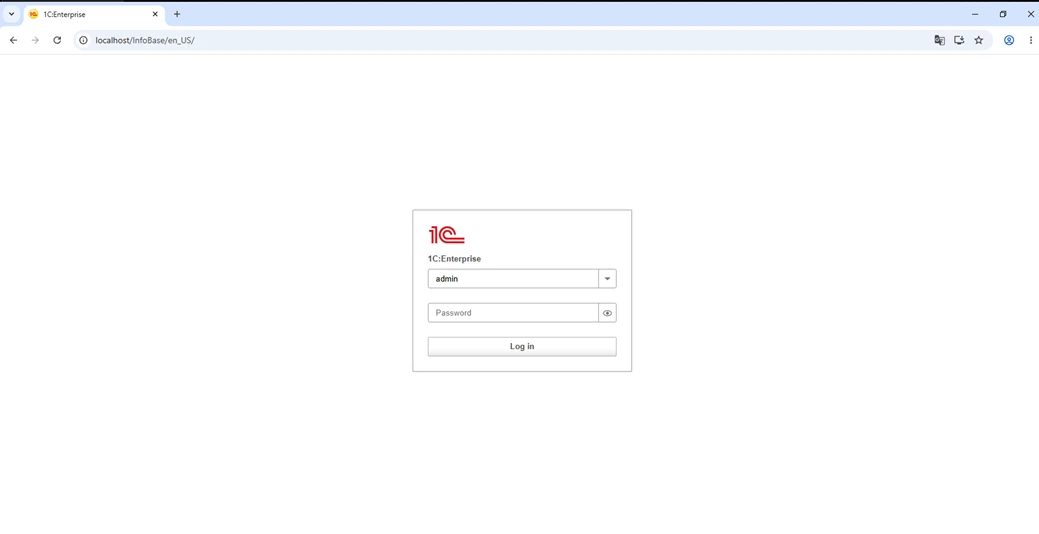

Инструкция по подключению защиты
Шаг 2. Добавить URL-адрес и подтвердить права на него в системе Check Risk WAF
-
2.1
Добавление приложения
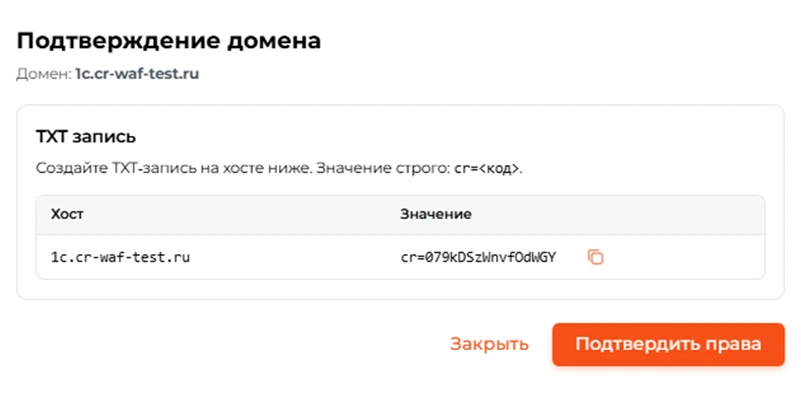
Войдите в личный кабинет Check Risk WAF, перейдите в раздел «Приложения» по адресу https://check-risk.ru/waf/app, нажмите кнопку «Добавить приложение», укажите URL-адрес приложения, которое хотите добавить, и пройдите верификацию прав на управление доменом через добавление TXT-записи в DNS.
-
2.2
Добавление TXT-записи
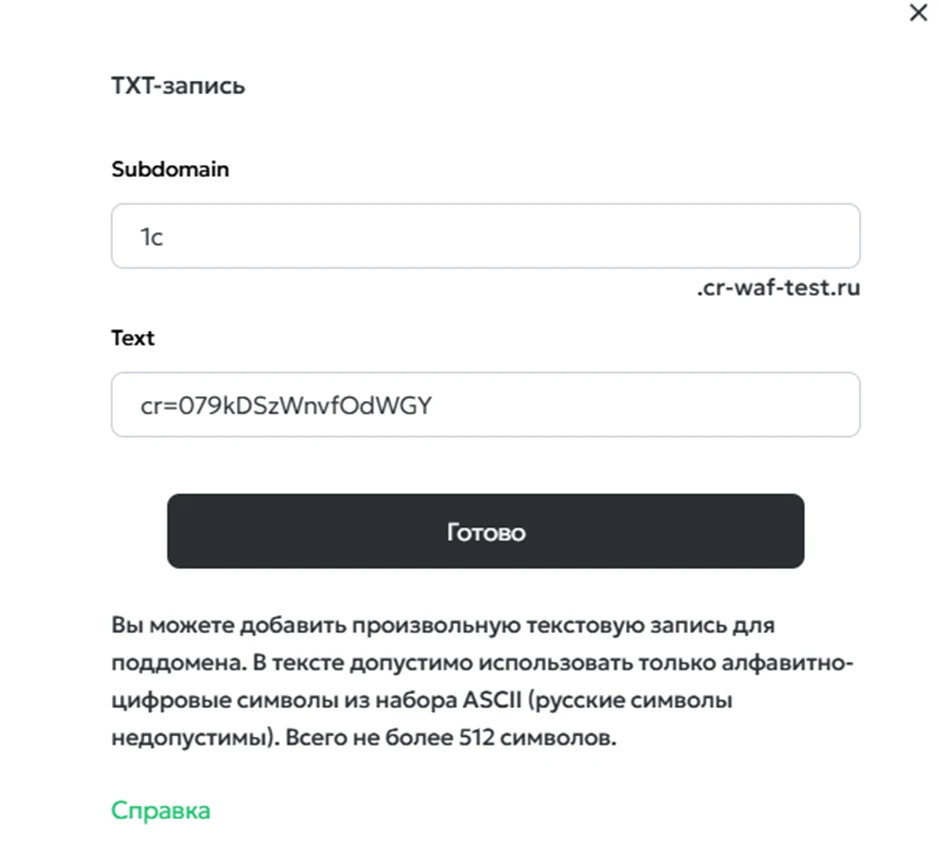
Для добавления верификационной TXT-записи в DNS перейдите в личный кабинет своего хостинг-провайдера и добавьте новую DNS запись. На примере хостинга reg.ru необходимо перейти в раздел Домены, выбрать свой домен и перейти в раздел DNS-серверы и управление зоной.
Нажмите кнопку «Добавить запись», в блоке «Тип записи» выберите TXT. Вставьте верификационный код в поле «Текст» и нажмите кнопку «Создать».
Примечание: проверка прав может пройти не сразу, поскольку обновление DNS-записей занимает некоторое время.
-
2.3
Проверка записи и подтверждение прав
После добавления записи убедитесь, что она корректно отображается в DNS. Проверку можно выполнить с помощью сервиса: https://toolbox.googleapps.com/apps/dig/#TXT/
По завершении вернитесь в личный кабинет Check Risk WAF, в раздел «Приложения», и в форме подтверждения домена нажмите кнопку «Подтвердить права».
После успешного подтверждения прав вам станет доступен блок «Первоначальная настройка», где необходимо выполнить дальнейшую настройку подключения защиты.

Шаг 3. Определить внешний IP-адрес
-
3
Внешний адрес для upstream
Для корректной настройки параметра
upstreamнеобходимо определить внешний IP-адрес, на котором размещено веб-приложение.Получить данную информацию можно следующими способами:
- в панели управления хостинг-провайдера;
- непосредственно на сервере.
В качестве
upstreamследует использовать внешний адрес, по которому сервер принимает входящие подключения. Если используется NAT или промежуточный прокси-сервер, необходимо указывать соответствующий внешний адрес.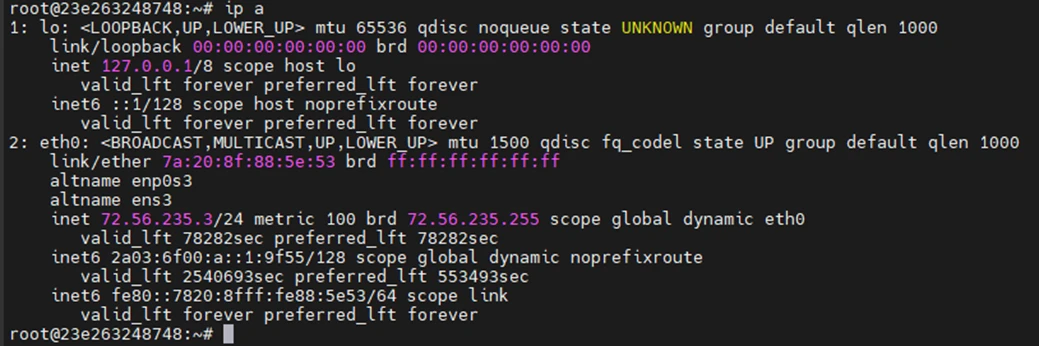
Шаг 4. Подключить защиту и настроить перенаправление трафика
-
4.1
Параметры подключения
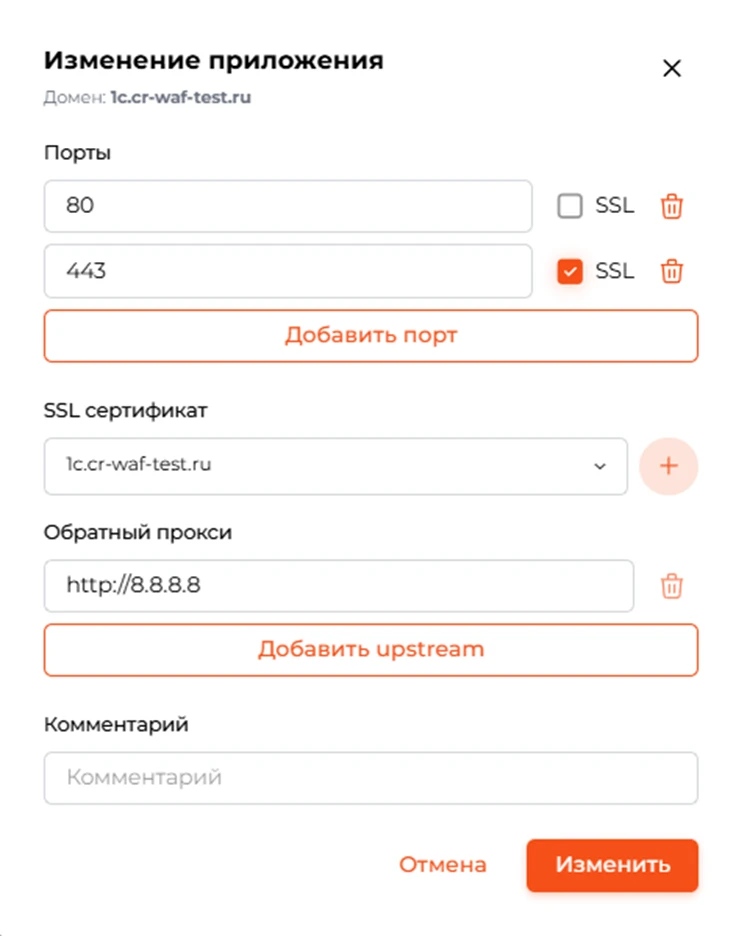
Для подключения защиты перейдите в личный кабинет Check Risk WAF, в раздел «Приложения», и нажмите на URL приложения или на пиктограмму «Карандаш», чтобы открыть панель управления конфигурацией приложения.
В этой панели укажите следующие параметры:
- При необходимости измените, добавьте или удалите TCP-порты для вашего веб-приложения;
- Добавьте SSL-сертификат. Вы можете загрузить собственный сертификат с использованием закрытого и открытого ключей или получить бесплатный сертификат с автопродлением от Let's Encrypt;
- Добавьте
upstream(URL обратного прокси). Укажите адрес, который вы получили на шаге 2.
После внесения настроек нажмите кнопку «Сохранить».
-
4.2
Настройка A-записей и переключение трафика
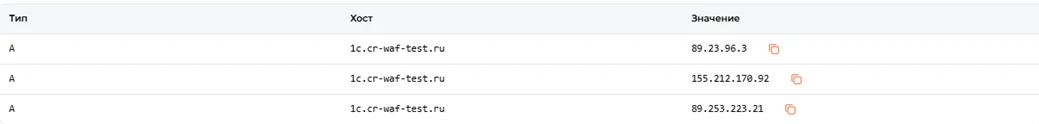
После настройки веб-приложения останется только прописать A-записи на вашем DNS-сервере. Перечень назначенных вам IP-адресов доступен в панели управления веб-приложением, в разделе «Приложения».
Укажите этот перечень IP-адресов в настройках DNS-записей.
На этом настройка и переключение веб-трафика завершены. Ваш сайт или веб-приложение будет находиться под защитой Check Risk WAF.
Внимание: переключение трафика может занять от 5 минут до 48 часов из-за обновления и распространения DNS-записей. Этот процесс не зависит от нас. Переключение трафика будет бесшовным.
-
4.3
График трафика и блокировок
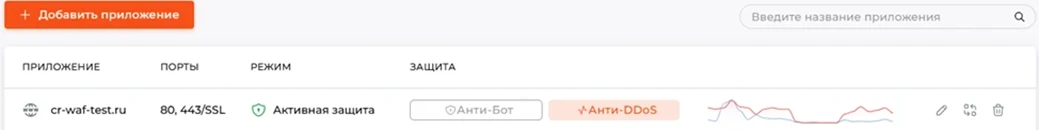
После переключения трафика в разделе «Приложения» вы увидите график трафика и блокировок.
-
4.4
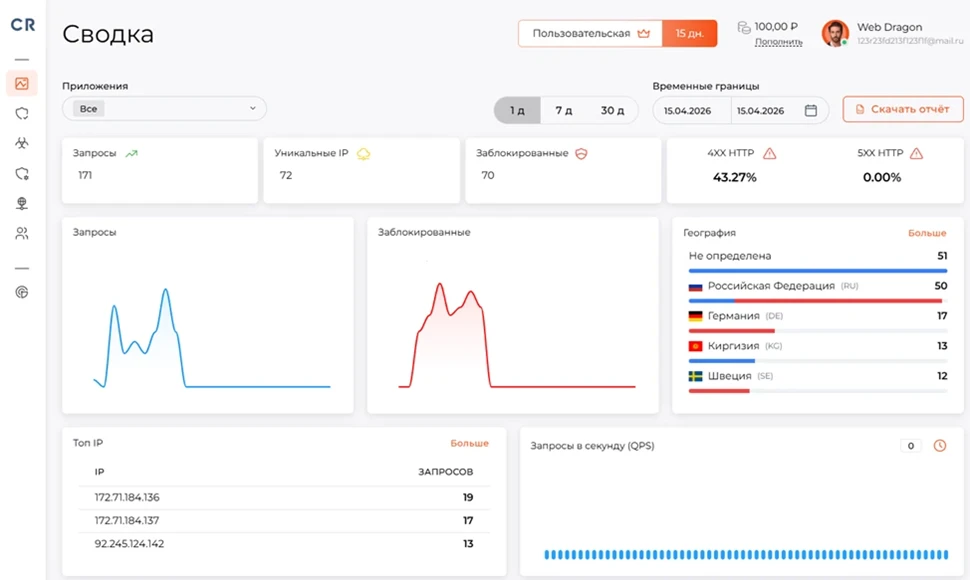
Статистика на главной странице
На главной странице панели управления будет доступна статистика по трафику.


Шаг 5. Особенности настройки защиты веб-клиента 1С
-
5.1
Проверка аутентификации
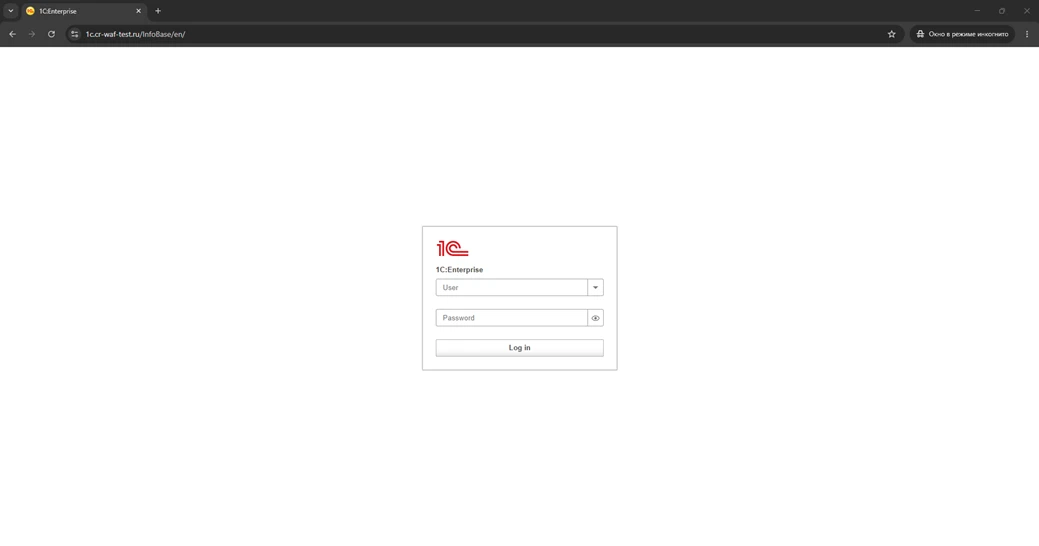
На этом этапе должна открываться стартовая страница аутентификации веб-клиента 1С. Если она открывается, значит предыдущие шаги выполнены правильно.
Примечание: при аутентификации генерируется большое количество запросов на веб-клиент 1С. Минимально необходимая лицензия при единовременном входе в систему 1 пользователя - 20 QPS/сек. При превышении лимита пользователи получают ошибку со статусом ответа
429.
-
5.2
Режим мониторинга
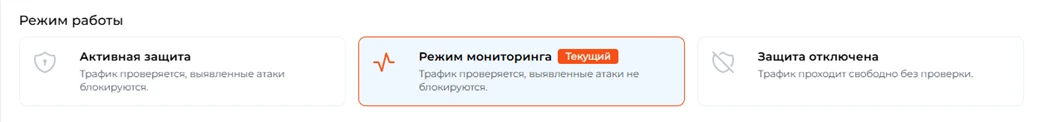
Для исключения ложных срабатываний рекомендуется сначала перевести приложение в режим мониторинга (логирование без блокировки). После успешного тестирования переведите в режим активной защиты.
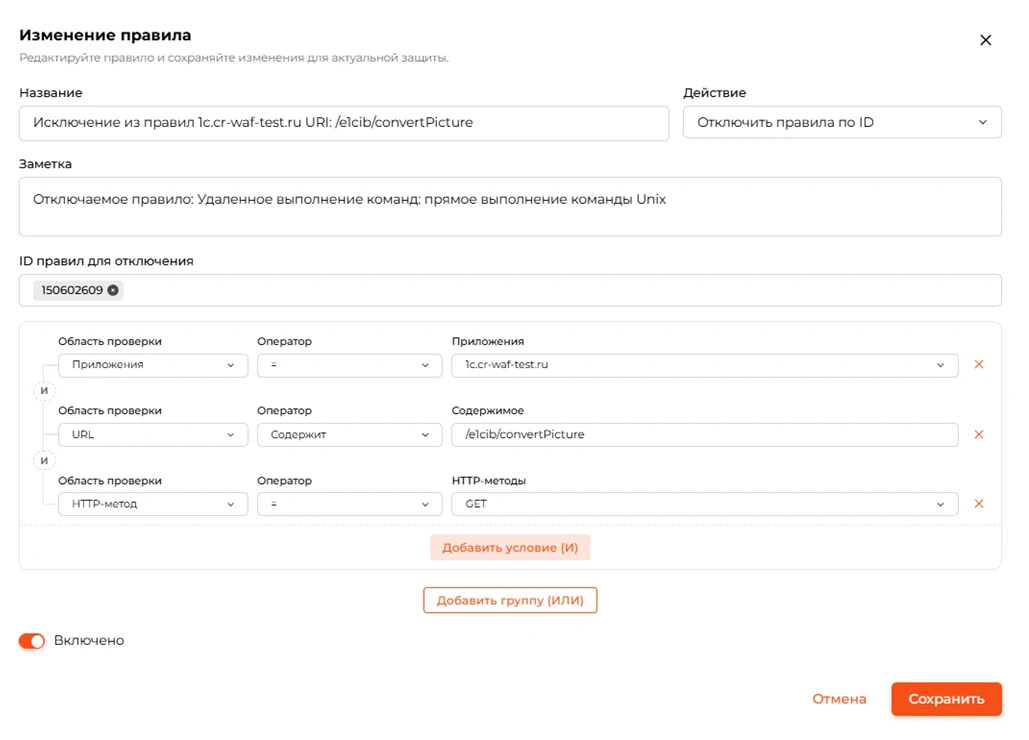
Для исключения ложных срабатываний при работе веб-клиента 1С необходимо добавить следующие правила-исключения.
5.3. Исключение для /e1cib/convertPicture
| Параметр | Значение |
|---|---|
| Название (пример) | Исключение из правил 1с.cr-waf-test.ru URI: /e1cib/convertPicture |
| Действие | Отключить правила по ID |
| ID правил для отключения | 150602609 |
| Приложения |
= Укажите свое приложение с веб-клиентом 1С
|
| и | |
| Путь URL-адреса |
Содержит
/e1cib/convertPicture |
| и | |
| HTTP-метод |
=
GET |
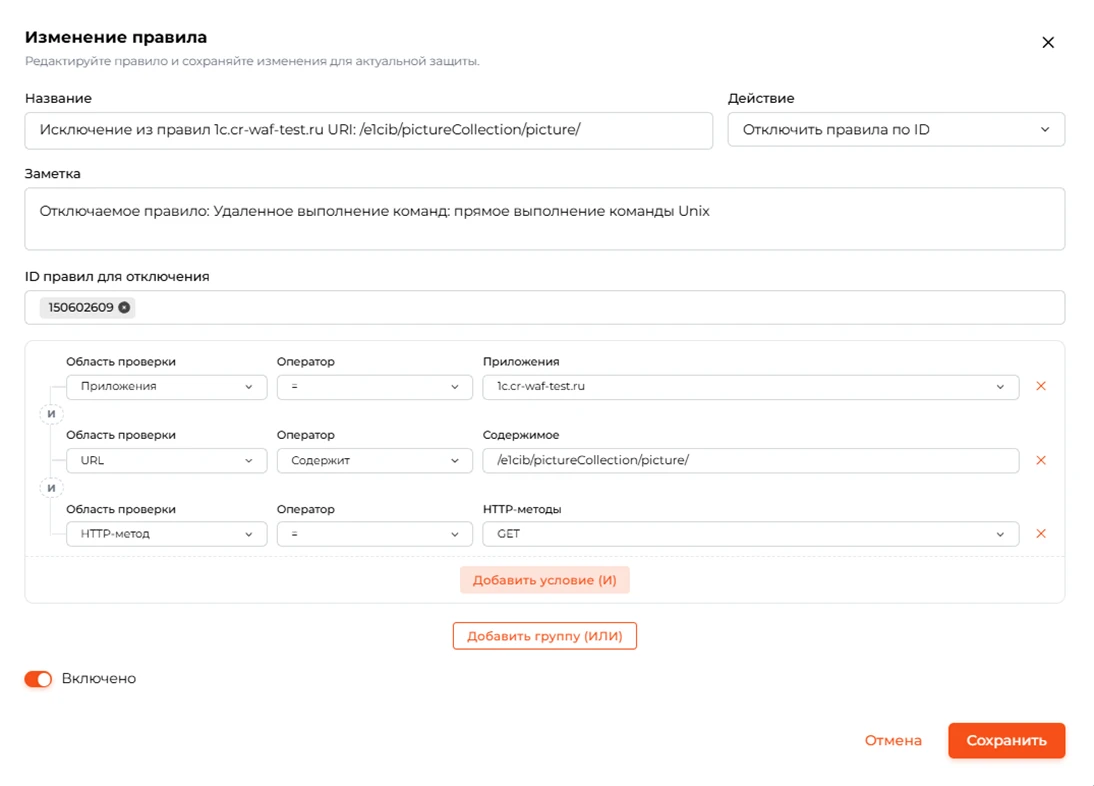
5.4. Исключение для /e1cib/pictureCollection/picture/
| Параметр | Значение |
|---|---|
| Название (пример) | Исключение из правил 1с.cr-waf-test.ru URI: /e1cib/pictureCollection/picture/ |
| Действие | Отключить правила по ID |
| ID правил для отключения | 150602609 |
| Приложения |
= Укажите свое приложение с веб-клиентом 1С
|
| и | |
| Путь URL-адреса |
Содержит
/e1cib/pictureCollection/picture/ |
| и | |
| HTTP-метод |
=
GET |
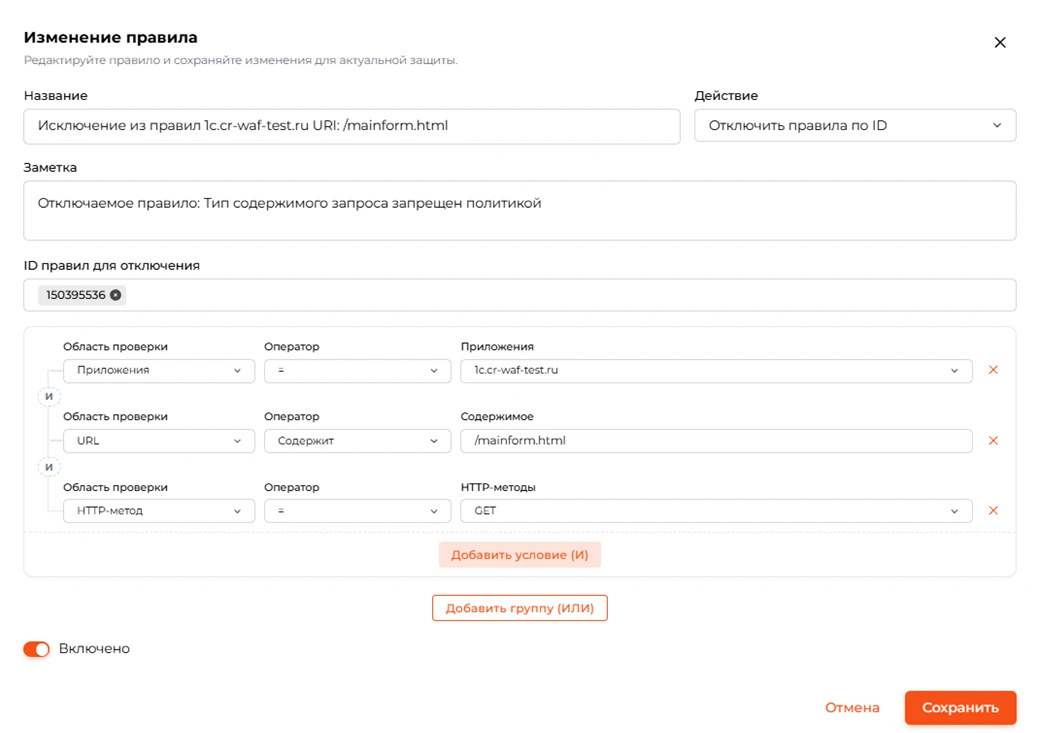
5.5. Исключение для /mainform.html
| Параметр | Значение |
|---|---|
| Название (пример) | Исключение из правил 1с.cr-waf-test.ru URI: /mainform.html |
| Действие | Отключить правила по ID |
| ID правил для отключения | 150395536 |
| Приложения |
= Укажите свое приложение с веб-клиентом 1С
|
| и | |
| Путь URL-адреса |
Содержит
/mainform.html |
| и | |
| HTTP-метод |
=
GET |
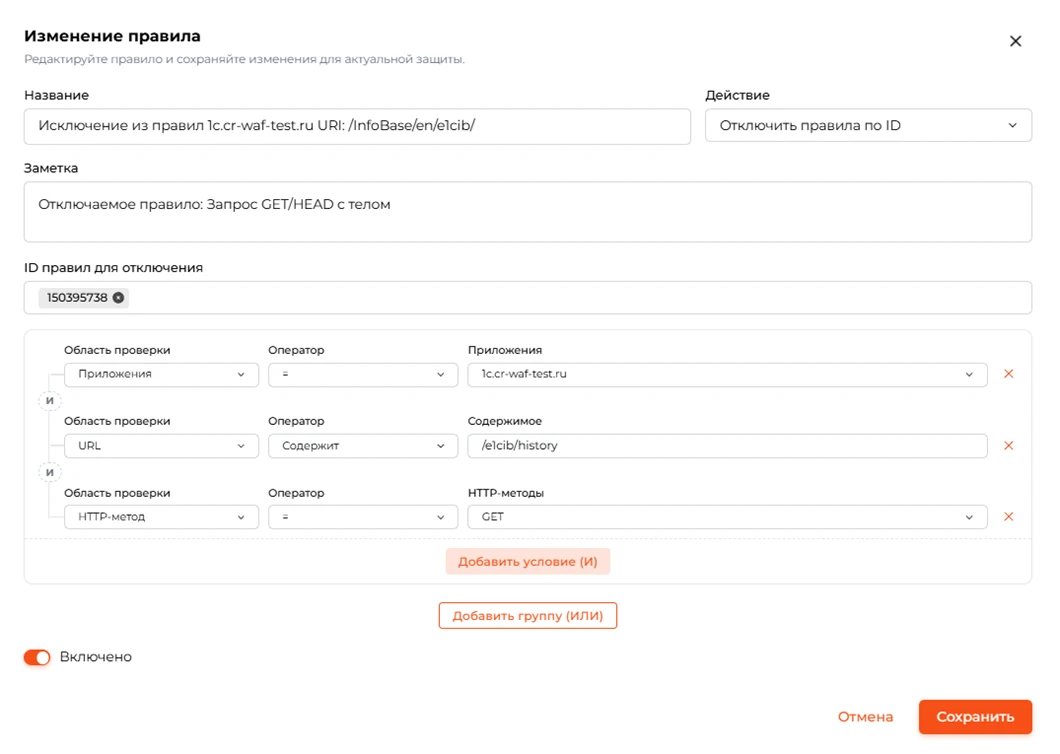
5.6. Исключение для /e1cib/history
| Параметр | Значение |
|---|---|
| Название (пример) | Исключение из правил 1с.cr-waf-test.ru URI: /e1cib/history |
| Действие | Отключить правила по ID |
| ID правил для отключения | 150395738 |
| Приложения |
= Укажите свое приложение с веб-клиентом 1С
|
| и | |
| Путь URL-адреса |
Содержит
/e1cib/history |
| и | |
| HTTP-метод |
=
GET |
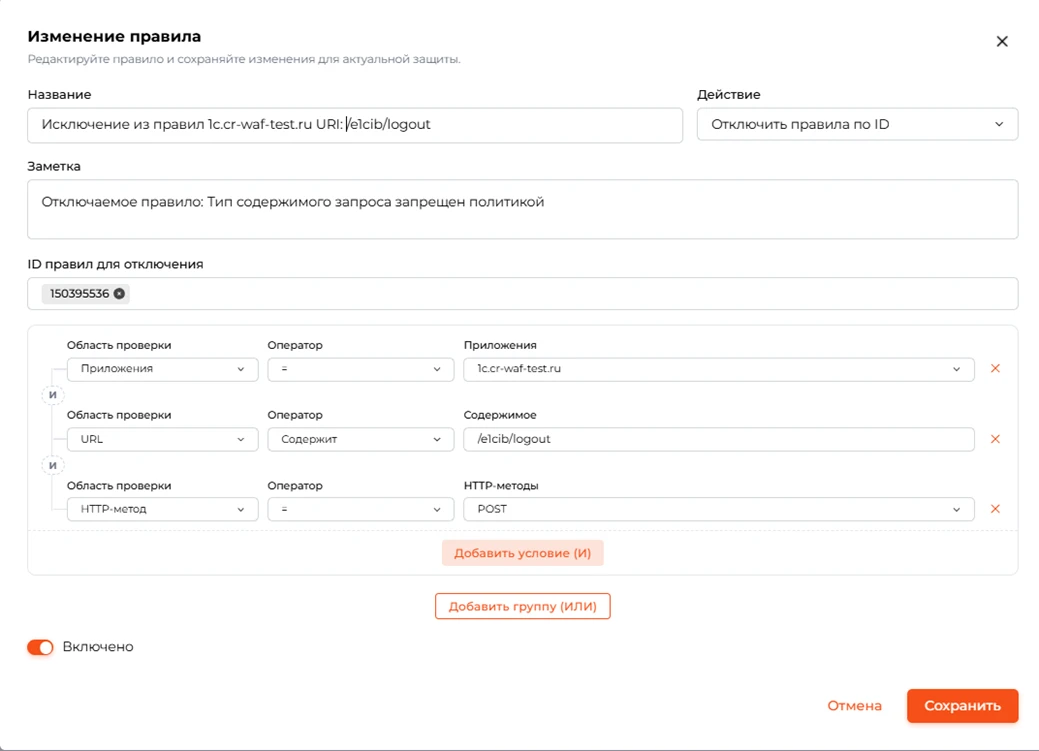
5.7. Исключение для /e1cib/logout
| Параметр | Значение |
|---|---|
| Название (пример) | Исключение из правил 1с.cr-waf-test.ru URI: /e1cib/logout |
| Действие | Отключить правила по ID |
| ID правил для отключения | 150395536 |
| Приложения |
= Укажите свое приложение с веб-клиентом 1С
|
| и | |
| Путь URL-адреса |
Содержит
/e1cib/logout |
| и | |
| HTTP-метод |
=
GET |
-
5.8
Режим активной защиты
После проверки работоспособности приложения необходимо перевести его в режим Активной защиты.
Внимание: конкретные исключения по правилам могут варьироваться в зависимости от Вашей версии 1С
-
5.9
Самостоятельное добавление исключения
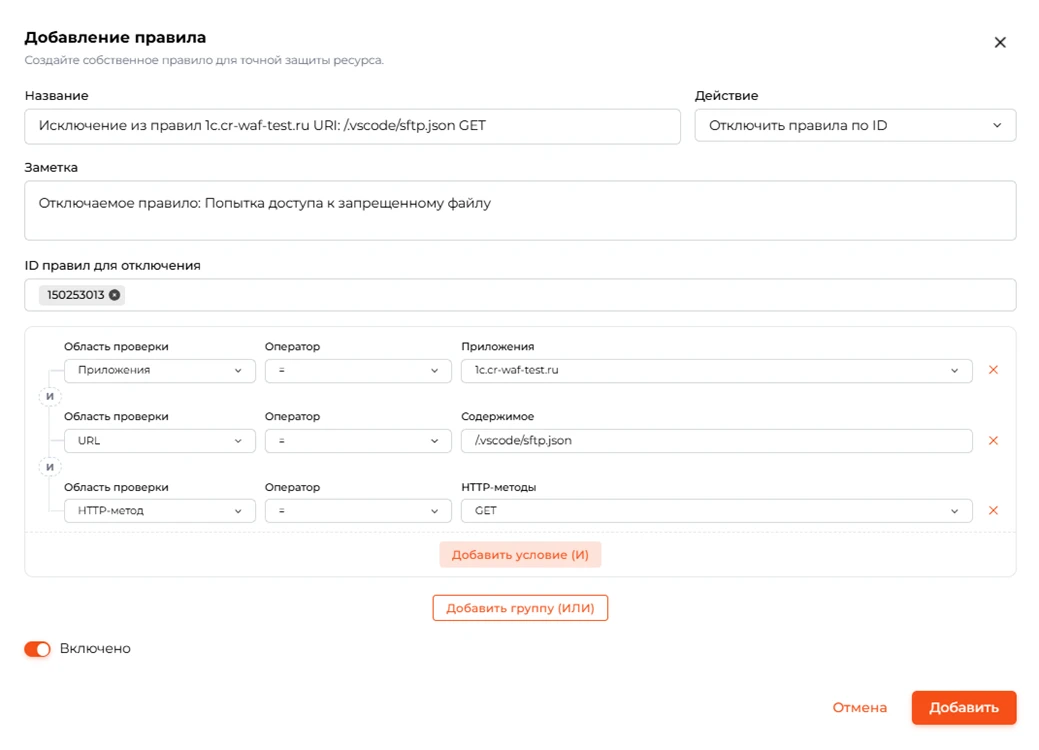
Если необходимо добавить исключение самостоятельно, перейдите в раздел «Атаки», выберите правило, которое требуется добавить в исключения, и нажмите «Отключить» напротив него.
В открывшейся форме настройки исключения проверьте параметры и нажмите кнопку «Добавить».

Шаг 6. Харденинг конфигурации для исключения возможности обхода WAF
Необходимо ограничить доступ к веб-клиенту 1С, разрешив подключения только с IP-адресов Check Risk WAF. Если используется сетевой экран, то ограничение доступа должно быть настроено на стороне сетевого экрана:
- разрешить входящие подключения к веб-клиенту 1С, только с IP-адресов Check Risk WAF;
- запретить доступ со всех остальных IP-адресов.
Если сервер напрямую доступен из сети Интернет:
- необходимо настроить ограничения на уровне встроенного межсетевого экрана операционной системы (ссылка на инструкцию https://check-risk.ru/docs/server_firewall_setup):
- разрешить входящие подключения только с IP-адресов Check Risk WAF;
- запретить доступ со всех остальных IP-адресов.
На этом настройка и переключение веб-трафика завершены. Ваш сайт или веб-приложение будет находиться под защитой Check Risk WAF.
