

Подключение состоит из пяти шагов:
- Добавить URL-адрес и подтвердить права на него в системе Check Risk WAF.
- Определить внешний IP-адрес сайта.
- Подключить защиту и настроить перенаправление трафика.
- Учесть особенности настройки защиты 1C-Битрикс.
- Выполнить харденинг конфигурации 1C-Bitrix для исключения возможности обхода WAF.

Инструкция по подключению защиты:
| № шага | Описание | Скриншот |
|---|---|---|
|
1 |
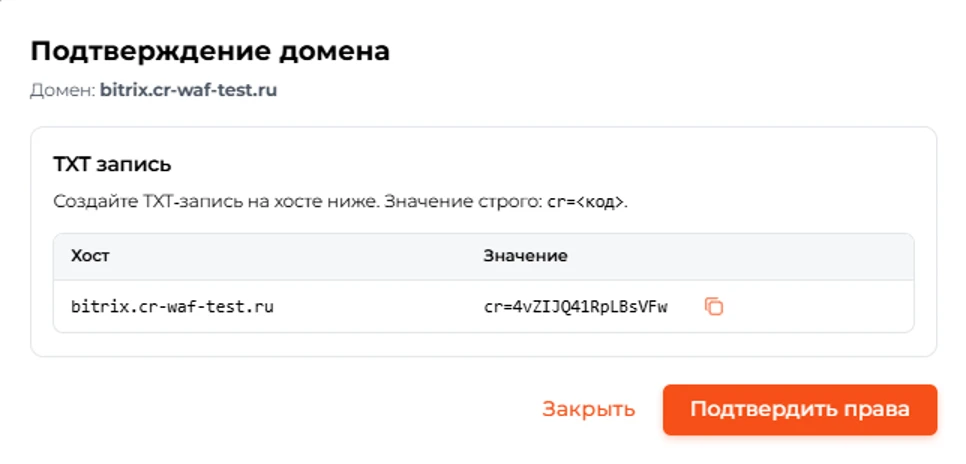
Войдите в личный кабинет Check Risk WAF, перейдите в раздел «Приложения» по адресу https://check-risk.ru/waf/app, нажмите кнопку «Добавить приложение», укажите URL-адрес приложения, которое хотите добавить, и пройдите верификацию прав на управление доменом через добавление TXT-записи в DNS. |
 |
|
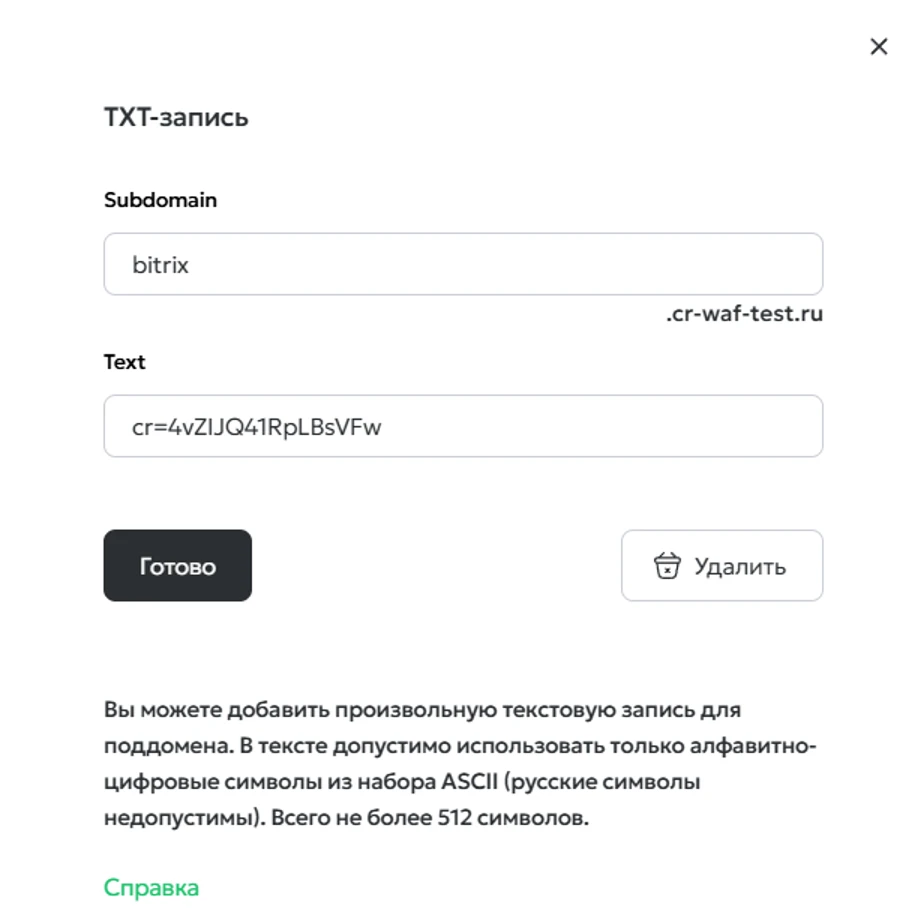
Для добавления верификационной TXT-записи в DNS перейдите в личный кабинет своего хостинг-провайдера и добавьте новую DNS-запись. На примере хостинга reg.ru необходимо перейти в раздел «Домены», выбрать свой домен и перейти в раздел «DNS-серверы и управление зоной». Нажмите кнопку «Добавить запись», в блоке «Тип записи» выберите TXT. Вставьте верификационный код в поле «Текст» и нажмите кнопку «Создать». Примечание: проверка прав может пройти не сразу, поскольку обновление DNS-записей занимает некоторое время. |
 |
|
|
После добавления записи убедитесь, что она корректно отображается в DNS. Проверку можно выполнить с помощью сервиса: https://toolbox.googleapps.com/apps/dig/#TXT/ По завершении вернитесь в личный кабинет Check Risk WAF, в раздел «Приложения», и в форме подтверждения домена нажмите кнопку «Подтвердить права». После успешного подтверждения прав вам станет доступен блок «Первоначальная настройка», где необходимо выполнить дальнейшую настройку подключения защиты. |
||
|
2 |
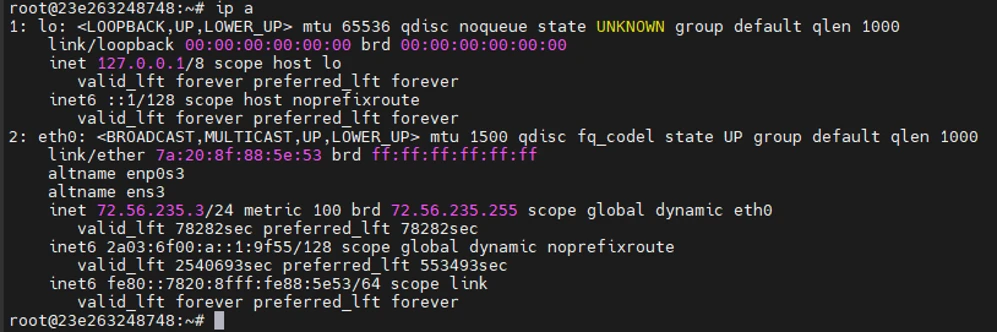
Для корректной настройки параметра upstream необходимо определить внешний IP-адрес, на котором размещено веб-приложение. Получить данную информацию можно следующими способами:
В качестве upstream следует использовать внешний адрес, по которому сервер принимает входящие подключения. Если используется NAT или промежуточный прокси-сервер, необходимо указывать соответствующий внешний адрес. |
 |
|
3 |
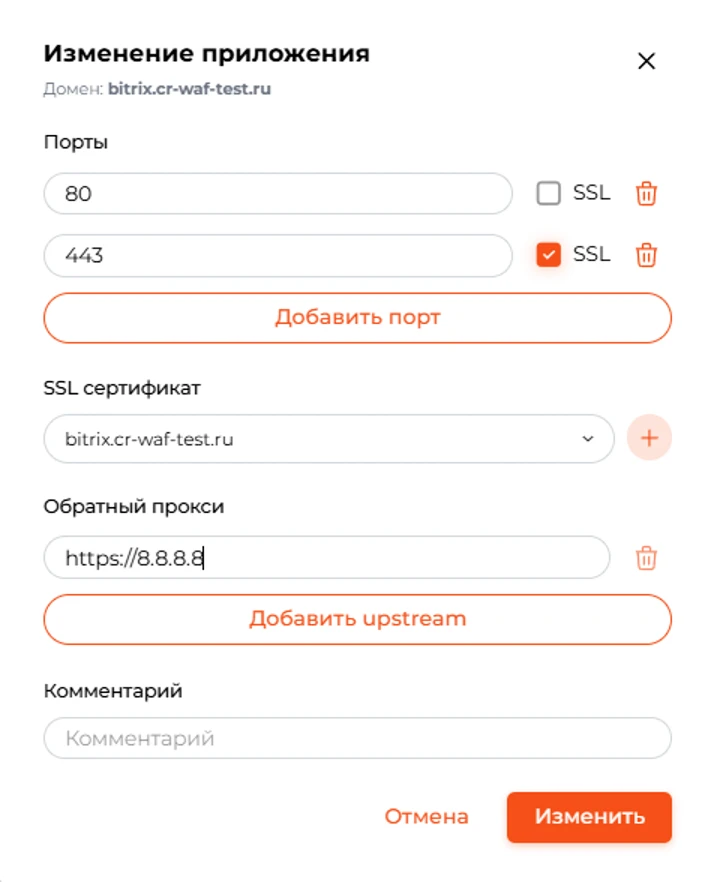
Для подключения защиты перейдите в личный кабинет Check Risk WAF, в раздел «Приложения», и нажмите на URL приложения или на пиктограмму «Карандаш», чтобы открыть панель управления конфигурацией приложения. В этой панели укажите следующие параметры:
После внесения настроек нажмите кнопку «Сохранить». |
 |
|
После настройки веб-приложения останется только прописать A-записи на вашем DNS-сервере. Перечень назначенных вам IP-адресов доступен в панели управления веб-приложением, в разделе «Приложения». Укажите этот перечень IP-адресов в настройках DNS-записей. На этом настройка и переключение веб-трафика завершены. Ваш сайт или веб-приложение будет находиться под защитой Check Risk WAF. Внимание: переключение трафика может занять от 5 минут до 48 часов из-за обновления и распространения DNS-записей. Этот процесс не зависит от нас. Переключение трафика будет бесшовным. |
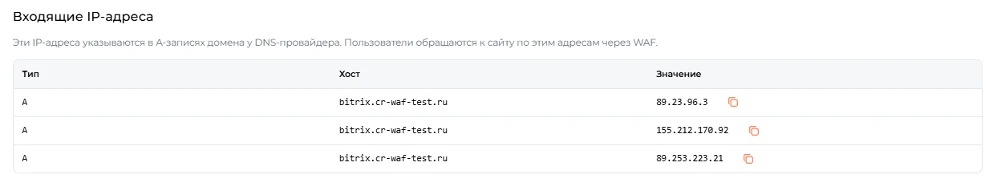 |
|
|
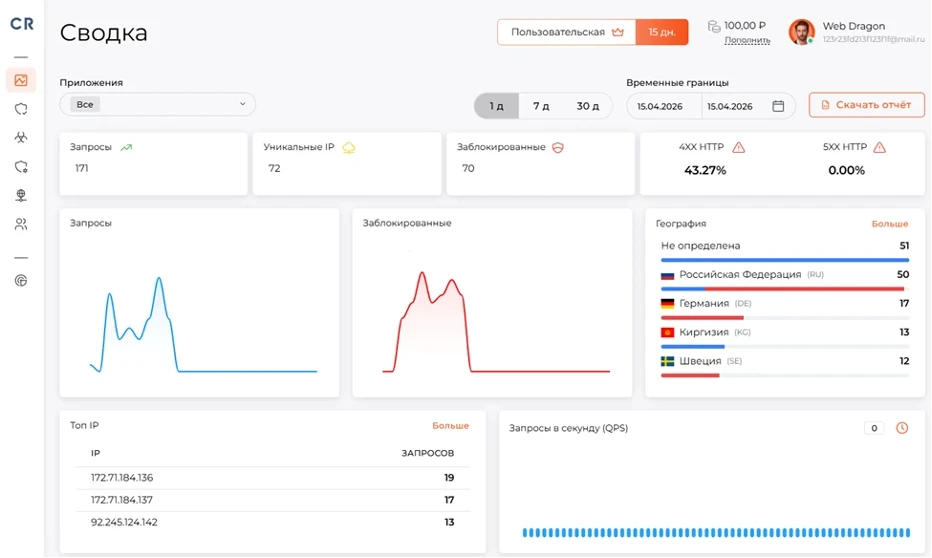
После переключения трафика в разделе «Приложения» вы увидите график трафика и блокировок. |
 |
|
|
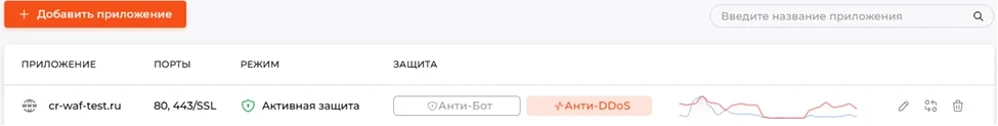
На главной странице панели управления будет доступна статистика по трафику. |
 |
|


Настройка правил безопасности для 1С-Битрикс
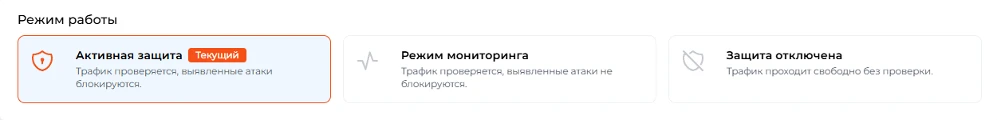
Для исключения ложных срабатываний рекомендуется сначала перевести приложение в режим мониторинга — логирование без блокировки. После успешного тестирования переведите приложение в режим активной защиты.
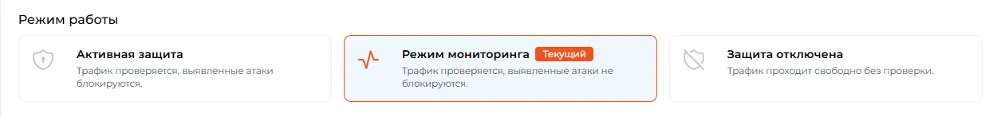
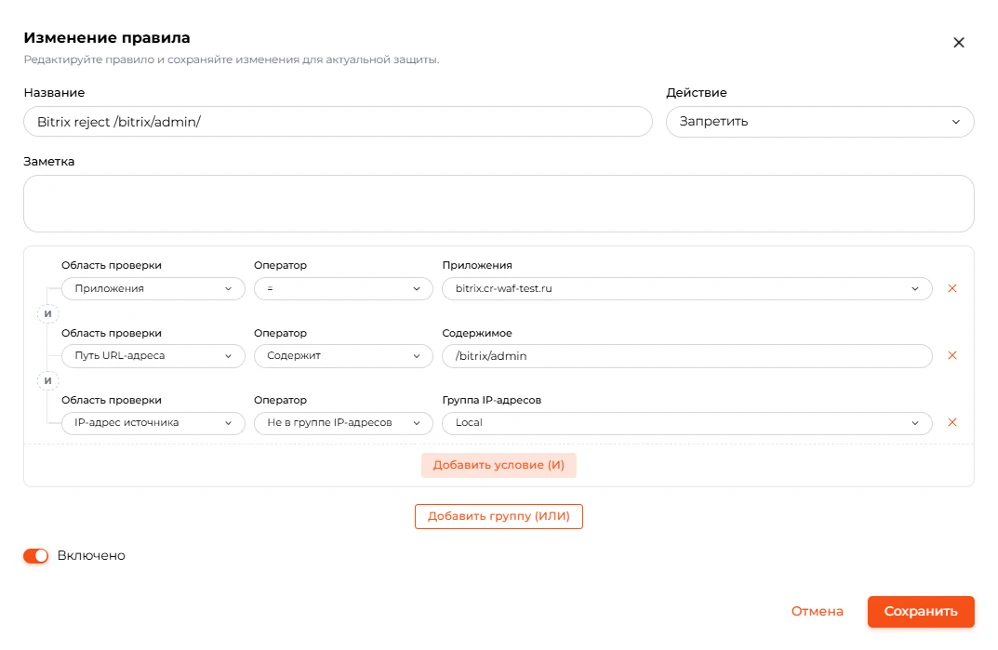
Хорошей практикой является ограничение доступа к панели администратора Bitrix.
Для этого необходимо добавить следующее правило:
| Параметр | Значение |
|---|---|
| Название | Bitrix reject /bitrix/admin/ |
| Действие | Запретить |
| Приложения | = Укажите своё приложение с Bitrix |
| Путь URL-адреса | Содержит /bitrix/admin |
| IP-адрес источника | Не в группе IP-адресов — укажите свою группу IP-адресов |
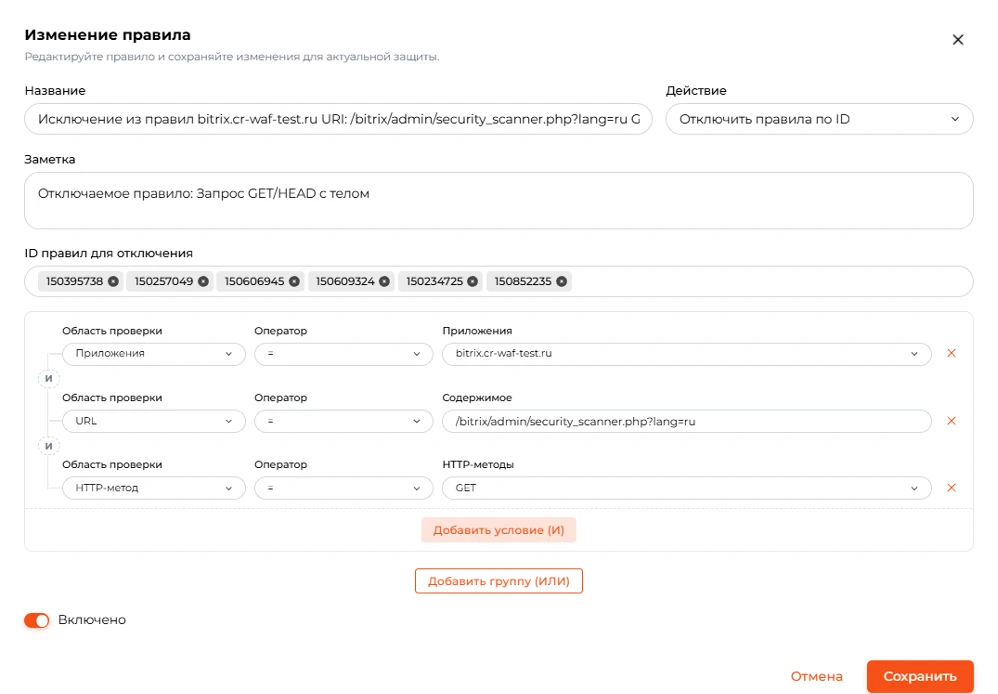
Для исключения ложных срабатываний при проверке системы необходимо добавить следующее правило:
| Параметр | Значение |
|---|---|
| Название | Исключение из правил bitrix.cr-waf-test.ru URI: /bitrix/admin/security_scanner.php?lang=ru GET |
| Действие | Отключить правила по ID |
| ID правил для отключения | 150395738 150257049 150606945 150609324 150234725 150852235 |
| Приложения | = Укажите своё приложение с Bitrix |
| URL | = /bitrix/admin/security_scanner.php?lang=ru |
| HTTP-метод | = GET |
При использовании решений из Маркетплейса часто возникают ложные срабатывания — самостоятельно добавляйте необходимые исключения по URL или конкретным правилам WAF.
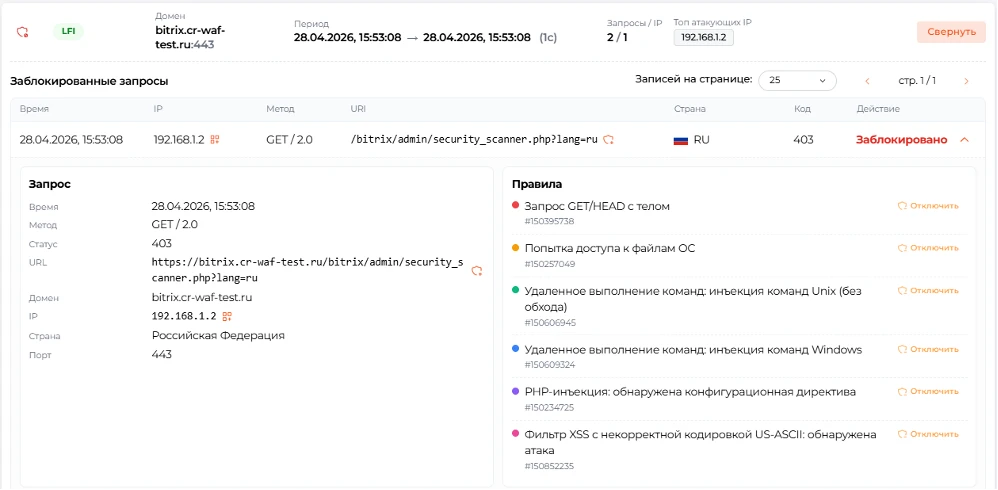
Как добавить исключение в Check Risk WAF
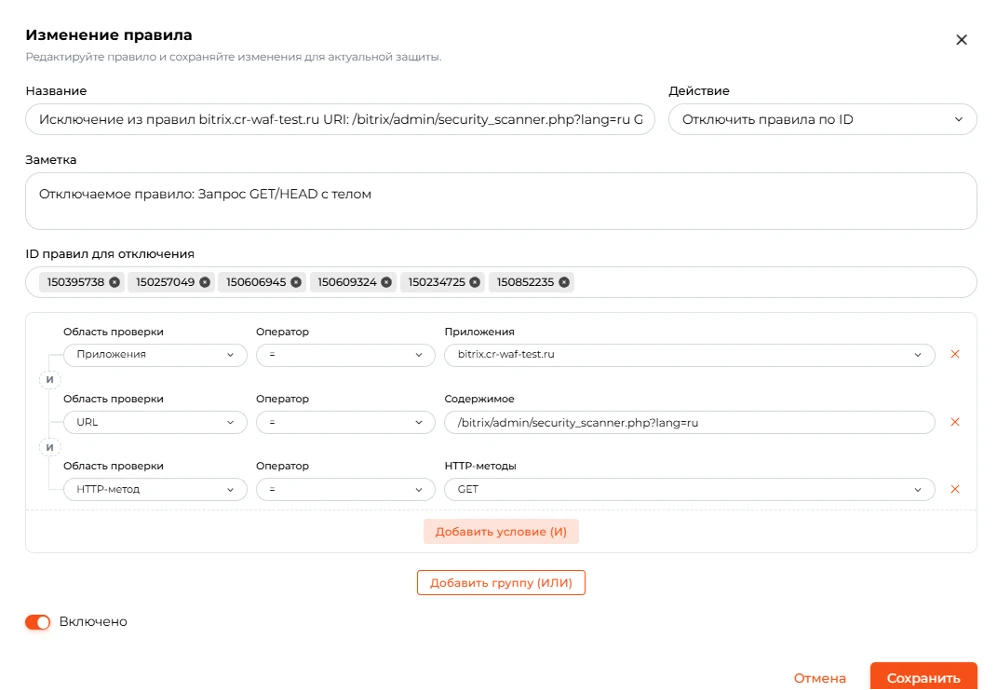
Напротив нужного правила нажмите кнопку «Отключить» — вас переместит в раздел добавления нового правила-исключения.
Если по одному URL срабатывает несколько правил — добавьте их все.
После проверки работоспособности приложения необходимо перевести его в режим Активной защиты.

Харденинг конфигурации для исключения возможности обхода WAF
Необходимо ограничить доступ к серверу 1С-Битрикс, разрешив подключения только с IP-адресов Check Risk WAF. Если используется сетевой экран, то ограничение доступа должно быть настроено на стороне сетевого экрана:
- разрешить входящие подключения к серверу 1С-Битрикс только с IP-адресов Check Risk WAF;
- запретить доступ со всех остальных IP-адресов.
Если сервер напрямую доступен из сети Интернет, необходимо настроить ограничения на уровне встроенного межсетевого экрана операционной системы.
Инструкция доступна по ссылке: https://check-risk.ru/docs/server_firewall_setup
- разрешить входящие подключения только с IP-адресов Check Risk WAF;
- запретить доступ со всех остальных IP-адресов.
На этом настройка и переключение веб-трафика завершены. Ваш сайт или веб-приложение будет находиться под защитой Check Risk WAF.
