Check Risk WAF On Premise — это российское программное обеспечение, включающее в себя продвинутый функционал WAF (Web Application Firewall), Anti-Bot, Anti-DDoS модулей в одном решении, которое работает на уровнях L4, L7, предназначенное для защиты веб-приложений от атак, уязвимостей, ботнет-сетей, DoS/DDoS в одном решении.

Продукт включён в реестр российского программного обеспечения Министерством цифрового развития РФ. Реестровая запись № 32239 от 17.02.2026.


Check Risk WAF поддерживает как установку на одну ноду, так и имеет возможность развёртывания в кластерном отказоустойчивом исполнении. Установка производится на операционную систему Ubuntu. Технические требования описаны в разделе:


Лицензирование продукта производится в трёх основных видах: бесплатное, профессиональное, коммерческое. Подробное описание со сравнением версий и их ценами вы найдёте в разделе: Описание лицензирования
Подробное описание установки решения вы можете найти в соответствующих разделах документации:
Как работает Check Risk WAF в развёртывании All in one:
Check Risk WAF On-Premises в конфигурации All-in-One — это вариант развёртывания комплекса защиты веб-приложений, при котором все основные компоненты системы устанавливаются на одной виртуальной машине внутри инфраструктуры заказчика.
Конфигурация All-in-One объединяет панель управления и фильтрационную ноду в одной виртуальной машине, что сокращает количество необходимых инфраструктурных компонентов и упрощает первоначальное развёртывание системы.

Конфигурация предназначена для пользователей и организаций, которым необходимо развернуть Check Risk WAF в собственном контуре с минимальным количеством компонентов. Она может использоваться для защиты одного или нескольких веб-приложений, размещённых как в одной инфраструктуре, так и на нескольких внутренних серверах приложений.
All-in-One подходит для пилотных и тестовых внедрений, небольших и средних инсталляций, защиты внутренних и внешних веб-сервисов, а также для инфраструктур, где обработка пользовательского трафика должна выполняться внутри периметра организации. Система может принимать трафик для нескольких доменов и передавать очищенные запросы на пользовательские веб-приложения.
Состав решения
В конфигурацию All-in-One входят следующие функциональные компоненты:
- Панель управления— используется для настройки защищаемых ресурсов, управления политиками защиты, мониторинга работы системы и лицензирования.
- Фильтрационная нода— принимает входящий HTTP/HTTPS-трафик и выполняет его проверку в режиме реального времени.
- Reverse Proxy— обеспечивает приём и маршрутизацию запросов к защищаемым приложениям, а также распределение трафика между настроенными backend-серверами.
- WAF— анализирует веб-запросы и блокирует атаки на веб-приложения, включая попытки эксплуатации распространённых уязвимостей и классы атак, связанные с OWASP.
- Anti-Bot— выявляет и блокирует нежелательную автоматизированную активность и обращения со стороны ботов.
- Anti-DDoS— обеспечивает защиту веб-приложений от DDoS-воздействия на уровне обрабатываемого веб-трафика.
- Сервис обновлений и лицензирования Check Risk— используется для получения актуальных обновлений и активации лицензии.
Как работает Check Risk WAF в развёртывании распределённой установки:
Check Risk WAF On-Premises в кластерной конфигурации — вариант развёртывания для инфраструктур, где требуется максимальная отказоустойчивость, обеспечивать защиту веб-приложений, обрабатывать большой объём HTTP/HTTPS-трафика и масштабировать производительность системы по мере роста нагрузки.
Производительность решения масштабируется горизонтально: при увеличении объёма трафика в кластер могут добавляться дополнительные фильтрационные ноды без необходимости переносить функции управления или изменять общую архитектуру защиты.

Для каких задач подходит кластерная конфигурация
Данный вариант развёртывания рекомендуется для корпоративных и высоконагруженных инфраструктур, где возможностей одной фильтрационной ноды недостаточно либо требуется возможность последующего масштабирования.
Кластерная конфигурация подходит для защиты большого количества сайтов, API и веб-сервисов, для проектов с высокими или изменяющимися нагрузками, а также для инфраструктур, в которых необходимо разделить функции управления и непосредственной обработки трафика.
Архитектура позволяет обеспечить максимальную отказоустойчивость защиты инфраструктуры. При соответствующей настройке балансировки и сетевой маршрутизации пользовательский трафик может быть перераспределён между доступными фильтрационными нодами при недоступности одной из них.
Состав решения
В конфигурацию входят следующие компоненты:
- Панель управления— единая точка настройки и администрирования Check Risk WAF. Через неё выполняются конфигурация защищаемых ресурсов, управление политиками безопасности, мониторинг и лицензирование.
- Кластер фильтрационных нод— набор независимых нод, выполняющих обработку и фильтрацию HTTP/HTTPS-трафика в реальном времени. Количество нод может увеличиваться в соответствии с требованиями к производительности.
- Reverse Proxy— работает на каждой фильтрационной ноде и обеспечивает приём запросов, их маршрутизацию и передачу на соответствующие backend-серверы.
- WAF— анализирует входящий веб-трафик и блокирует атаки на веб-приложения, включая распространённые классы атак и попытки эксплуатации уязвимостей.
- Anti-Bot— выявляет автоматизированные обращения и блокирует нежелательную активность ботов.
- Anti-DDoS— защищает веб-приложения от DDoS-воздействия на уровне обрабатываемого веб-трафика.
- Сервис обновлений и лицензирования Check Risk— используется панелью управления для активации продукта и получения необходимых обновлений.
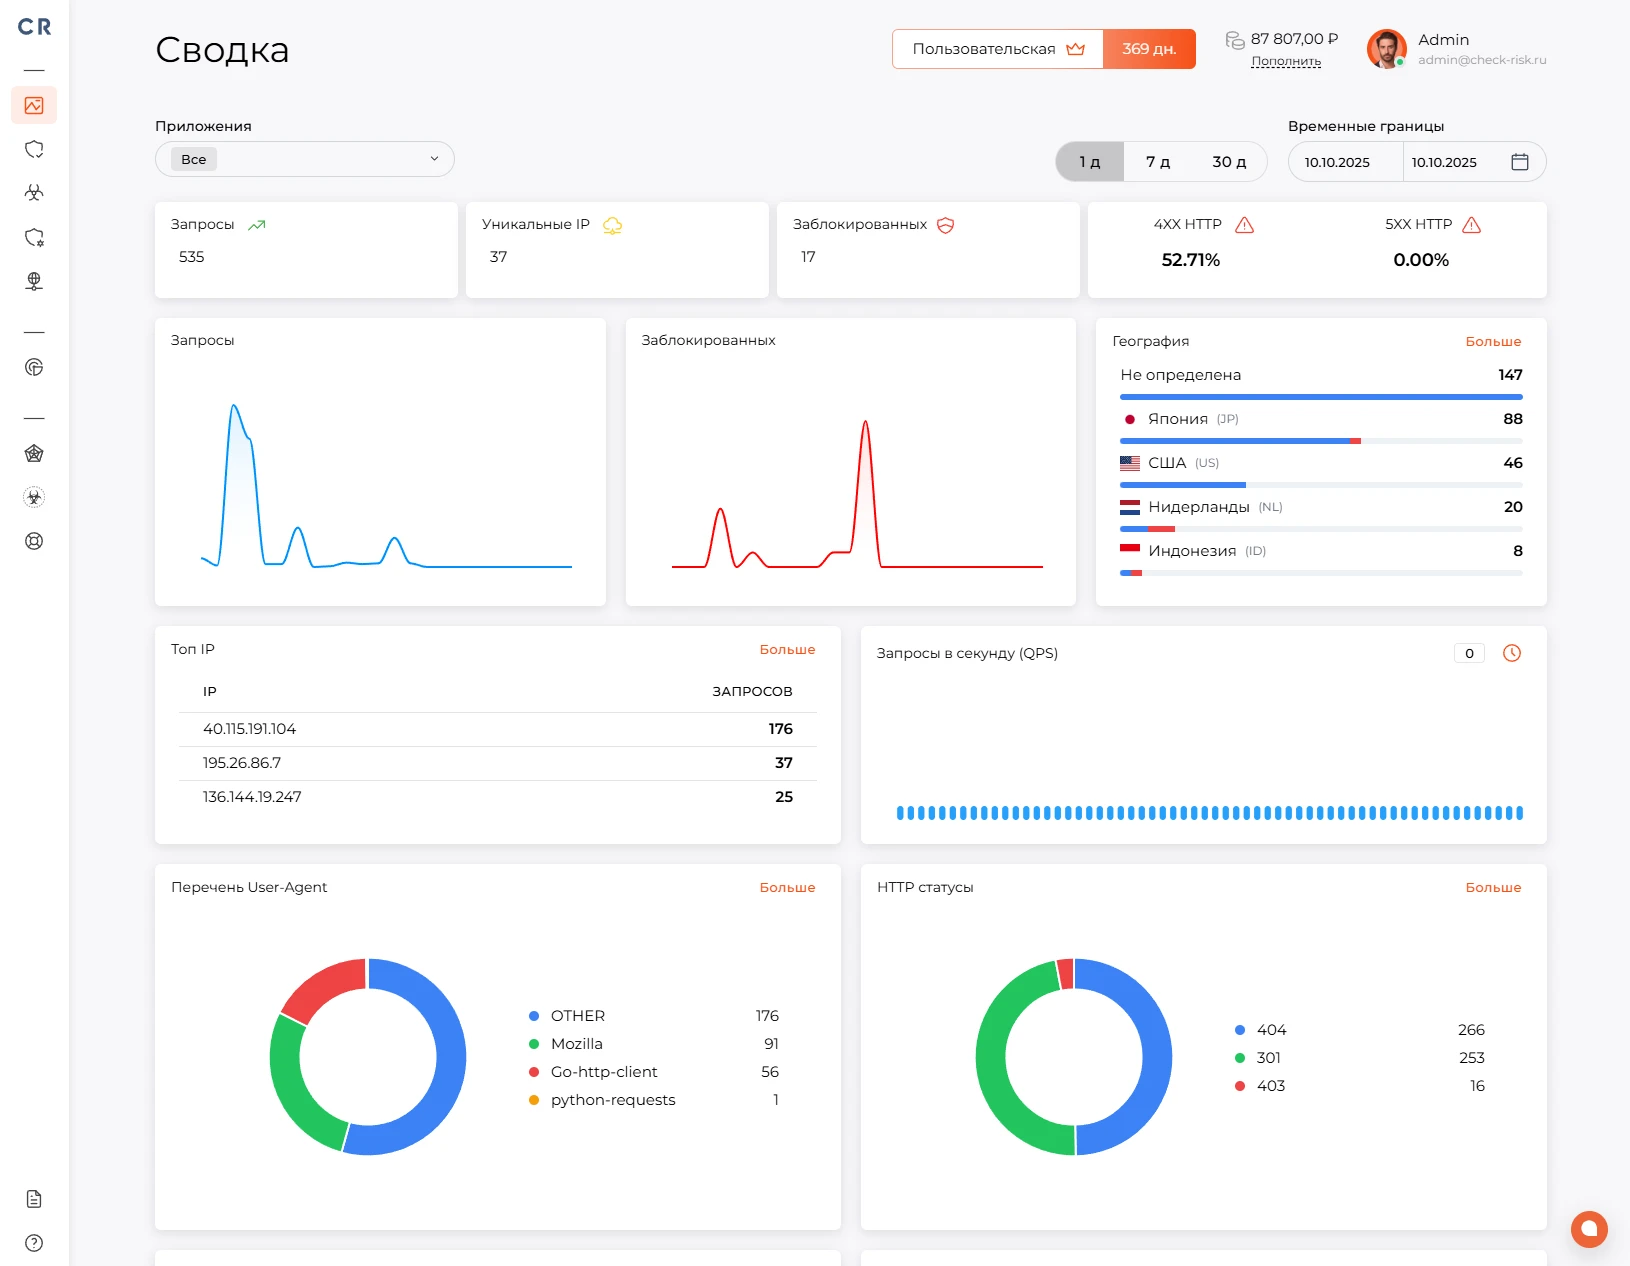
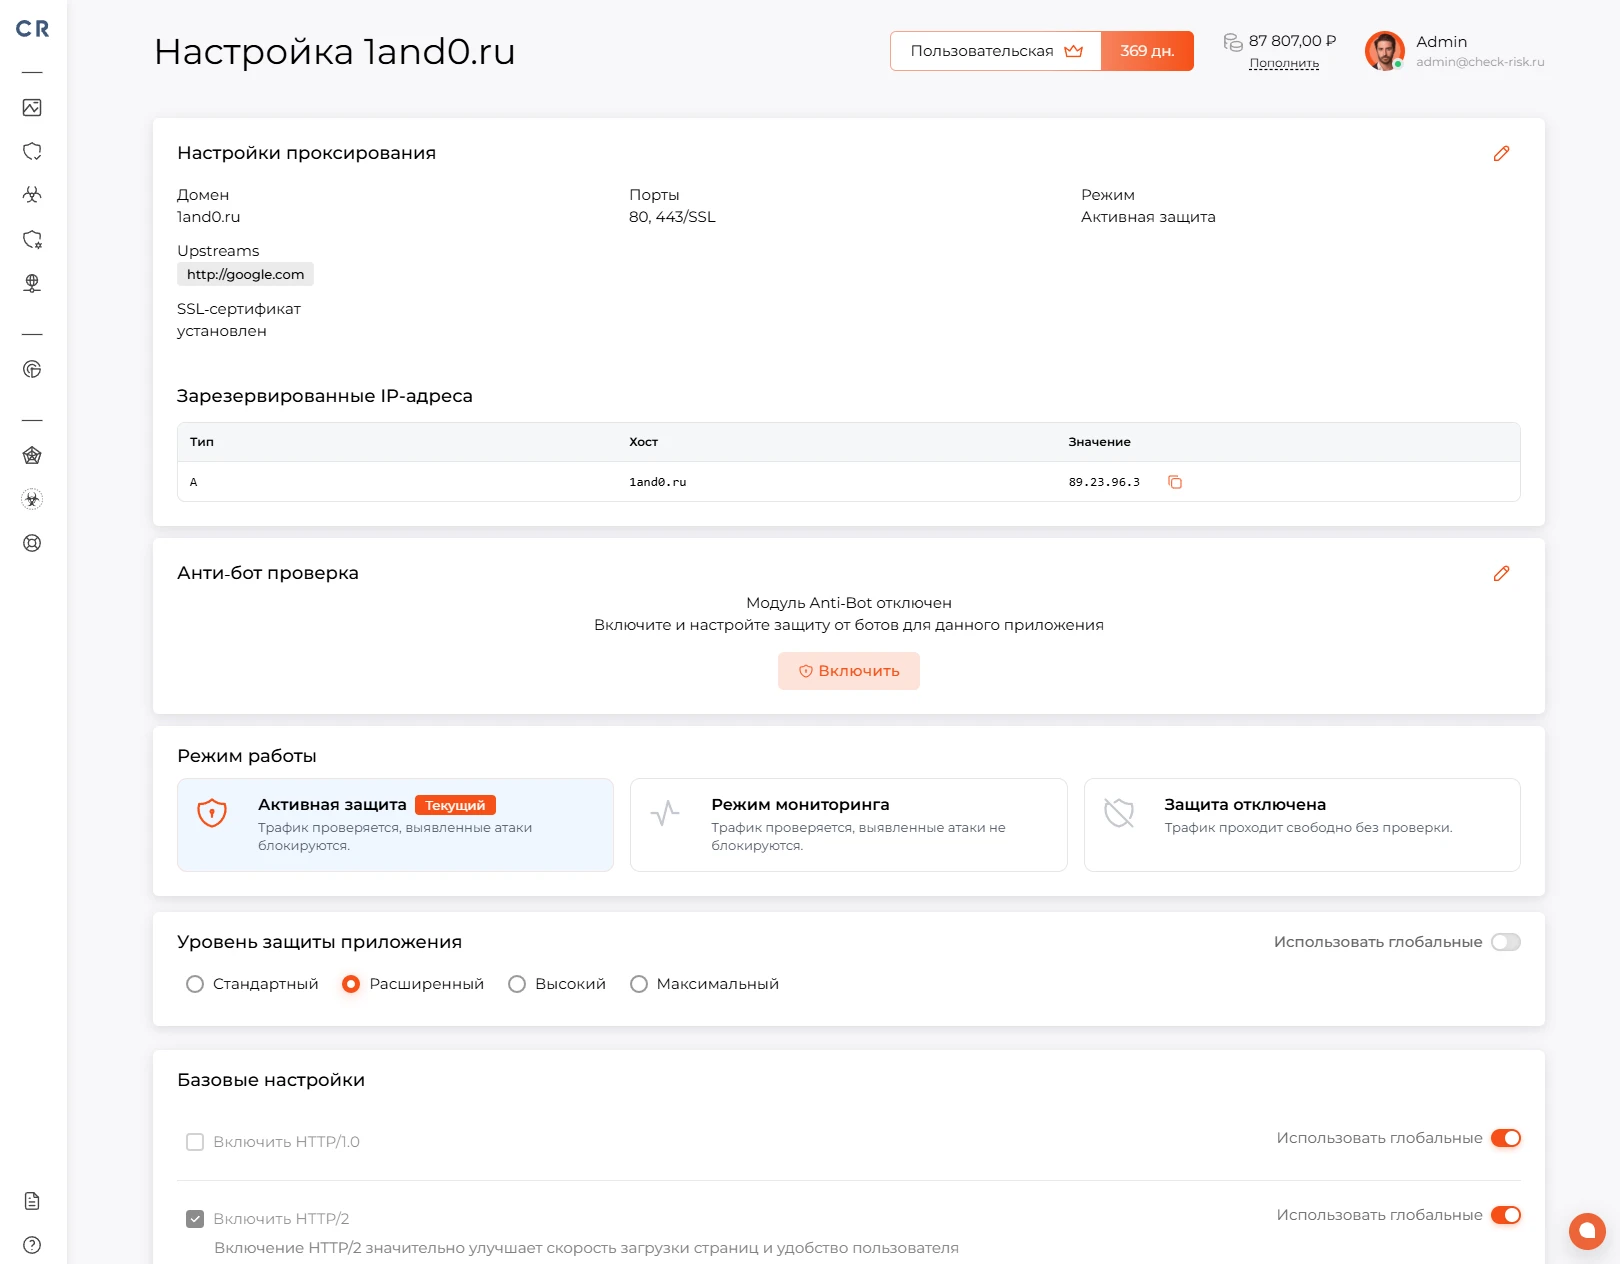
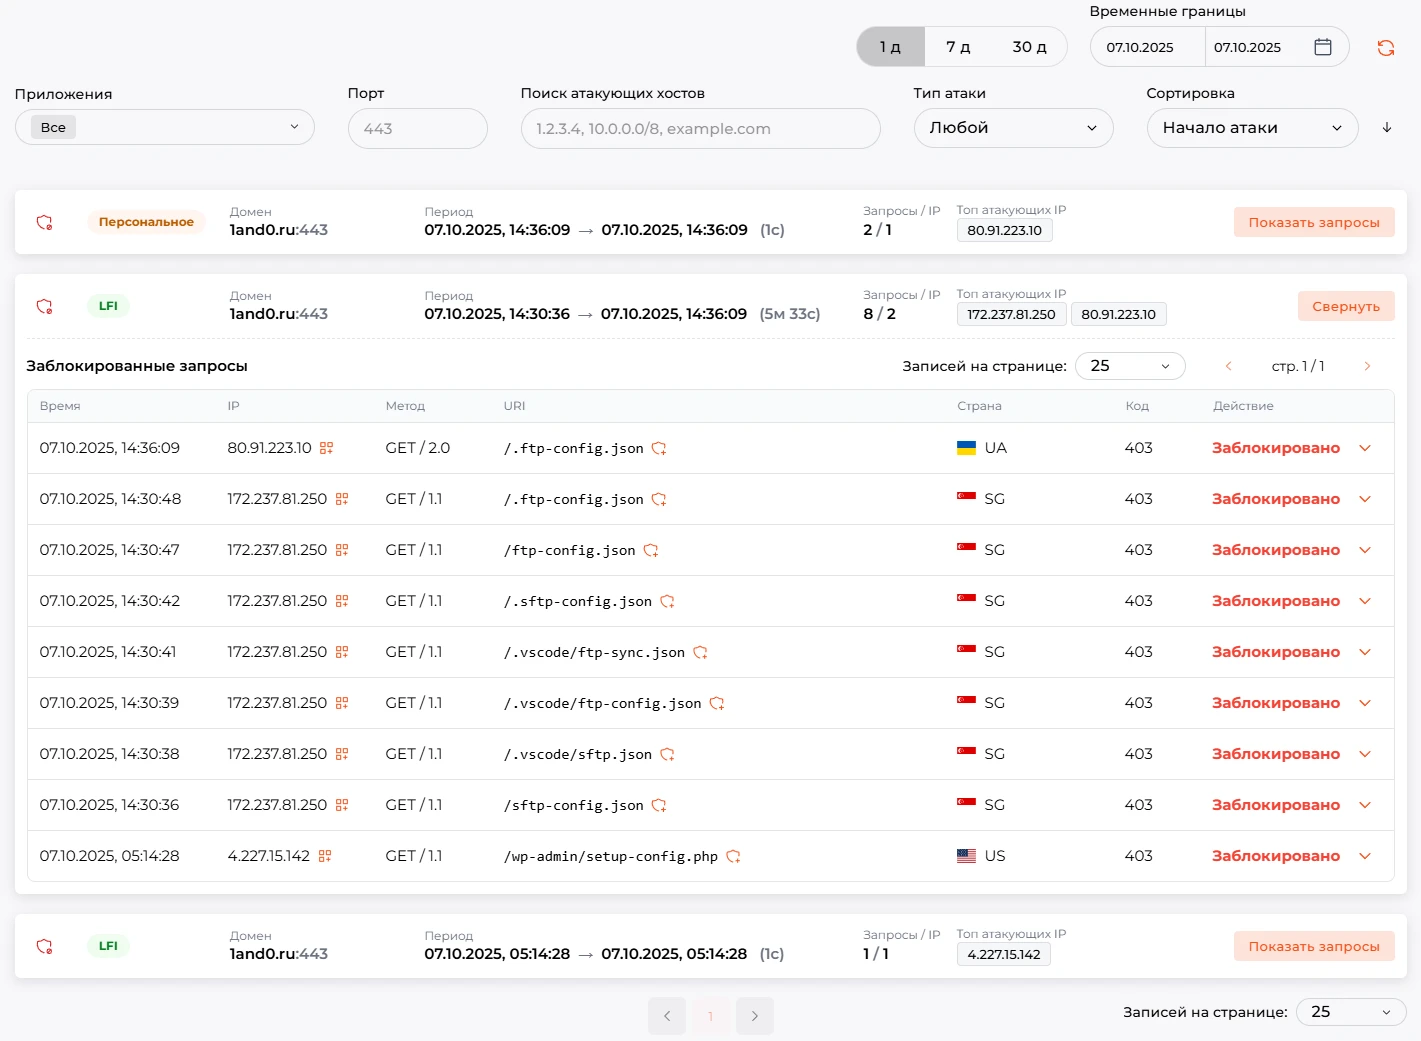
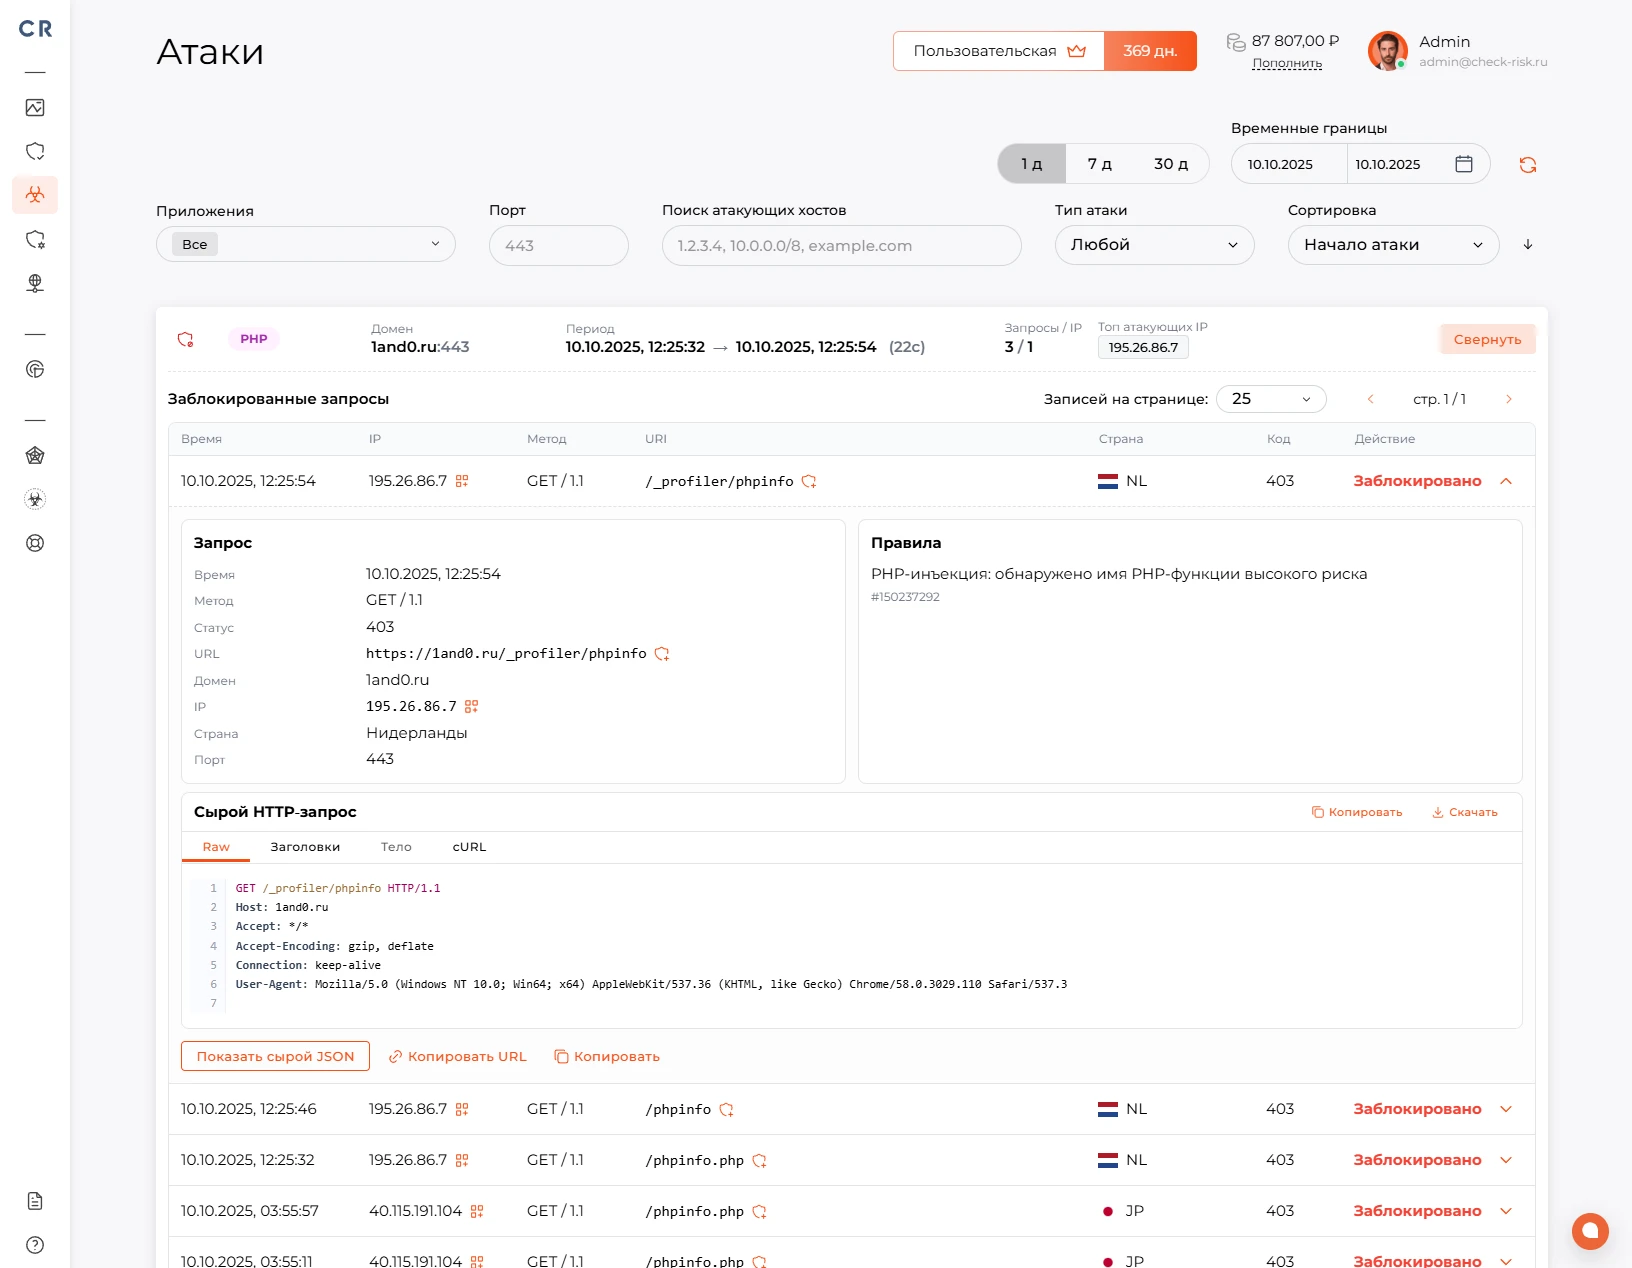
Скриншоты панели управления:

Функциональное описание модулей:
WAF (межсетевой экран веб-приложений) — осуществляет защиту веб-приложений, фильтрует и отслеживает HTTP/HTTPS-трафик в режиме Reverse Proxy.
Модуль обеспечивает защиту от:
- SQL Injection— попытки внедрить SQL-код в параметры запроса, формы или URL, чтобы получить доступ к базе данных, изменить данные или обойти авторизацию.
- XSS (Cross-Site Scripting)— внедрение вредоносного JavaScript-кода на страницу, который может выполняться в браузере пользователя и использоваться для кражи cookies, токенов или данных сессии.
- Code Injection— попытки внедрить и выполнить произвольный программный код внутри приложения.
- OS Command Injection— выполнение системных команд на сервере через уязвимые параметры запроса.
- CRLF Injection— внедрение управляющих символов перевода строки, которое может использоваться для подмены HTTP-заголовков, HTTP response splitting или атак на логи.
- LDAP Injection— внедрение вредоносных LDAP-запросов для обхода аутентификации или получения данных из LDAP-каталогов.
- XPath Injection— атаки на XML/XPath-запросы, позволяющие получить несанкционированный доступ к данным.
- RCE (Remote Code Execution)— попытки удалённого выполнения кода на сервере через уязвимости веб-приложения.
- XXE, XML External Entity— атаки на XML-парсеры, которые могут привести к чтению локальных файлов, SSRF или раскрытию конфиденциальных данных.
- SSRF, Server-Side Request Forgery— принуждение сервера выполнять запросы к внутренним или внешним ресурсам от имени приложения.
- Path Traversal— попытки получить доступ к файлам за пределами разрешённой директории, например через конструкции вида ../.
- Backdoor Access— попытки обращения к скрытым, вредоносным или несанкционированным точкам входа в приложение.
- Brute Force— массовые попытки подбора логина, пароля, токенов или других учётных данных.
- СПА (система предотвращения атак) IP— система автоматически обновляемой базы фидов опасных адресов, получаемых более чем из 30 бесплатных и коммерческих источников. Обновление базы данных происходит 1 раз в 1 минуту.
- СПА (система предотвращения атак) User Agent— система автоматически обновляемой базы фидов опасных User Agent приложений, использующихся в атаках на сетевые ресурсы. Обновление базы данных происходит 1 раз в 1 минуту.

Антибот-защита — осуществляет выявление, блокирование автоматизированных программ, защиту веб-приложений от автоматизированных атак, ботнет-сетей.
Модуль обеспечивает защиту от:
- Vulnerability Scanning Bots— автоматические сканеры, которые ищут уязвимые страницы, панели администрирования, устаревшие компоненты и открытые файлы.
- Spam и Abuse в личных кабинетах— массовая отправка сообщений, заявок, комментариев или других действий от имени пользователей.
- Click Fraud— накрутка кликов по рекламе, ссылкам, кнопкам или партнёрским программам.
- Content Scraping— копирование текстов, изображений, каталогов, цен и другого контента сайта.
- Inventory Hoarding / Scalping— автоматическое удержание товаров в корзине, массовый выкуп билетов, товаров или лимитированных предложений.
- Form Spam— автоматическая отправка спама через формы обратной связи, регистрации, комментариев или заявок.
- HTTP Flood— большое количество HTTP-запросов, направленных на перегрузку сайта, приложения или отдельных endpoint’ов.
- Web Scraping— автоматический сбор контента сайта, цен, карточек товаров, персональных данных или другой информации.
- Account Takeover— попытки захвата пользовательских аккаунтов с помощью автоматизированных входов, подбора данных или проверки украденных учётных записей.
- Credential Stuffing— массовые попытки входа с использованием ранее скомпрометированных пар логин/пароль.
Непосредственная реализация антибот-защиты выполнена в 4 вариациях, которые доступны каждому пользователю:
Автоматическая проверка

Проверка проходит без действий пользователя. Страница проверки запускает JavaScript, выполняет лёгкую браузерную проверку и получает проверочный cookie. Подходит для минимального влияния на обычных посетителей.
Проверка действием (упрощённая)

Пользователь видит кнопку «Я не робот». После нажатия запускается такая же проверка браузера, как в автоматическом режиме, и при успехе выдаётся проверочный cookie. Подходит, когда нужно явное действие пользователя.
Проверка действием (капча)

Пользователь проходит слайдер-пазл. Система выдаёт задание, пользователь двигает ползунок, а сервер проверяет правильность позиции. При успешном решении выдаётся проверочный cookie. Это самый строгий ручной режим проверки.
Интеллектуальная проверка

Система сама выбирает уровень проверки по поведению посетителя: для доверенных пользователей показывает минимальную проверку, для сомнительных — кнопку или пазл. Подходит как режим по умолчанию, когда нужен баланс между удобством и защитой.

Анти-DoS/DDoS-защита — осуществляет выявление атак на уровнях L3, L4, направленных на перегрузку сервисов и нарушение их сетевой доступности. Модуль сохраняет доступность сервисов, снижает нагрузку на инфраструктуру, предотвращает простои в работе.
Модуль обеспечивает защиту от:
- DoS-атаки— попытки вывести сервис из строя с одного источника за счёт большого количества запросов или чрезмерного потребления ресурсов.
- DDoS-атаки— распределённые атаки с множества устройств или ботнетов, направленные на перегрузку канала, сервера, приложения или отдельных сервисов.
- HTTP Flood— массовая отправка HTTP/HTTPS-запросов к сайту, API или конкретным endpoint’ам для перегрузки приложения.
- TCP Flood— большое количество TCP-соединений, создающих нагрузку на сетевую инфраструктуру и серверные ресурсы.
- UDP Flood— массовый поток UDP-пакетов, направленный на перегрузку сетевого канала или оборудования.
- SYN Flood— атака на механизм установления TCP-соединений, при которой сервер перегружается множеством незавершённых подключений.
- Slow HTTP Attacks— атаки, при которых соединения удерживаются открытыми длительное время, постепенно исчерпывая ресурсы веб-сервера.
- Application Layer DDoS— атаки на прикладном уровне, направленные на ресурсоёмкие страницы, формы, поиск, авторизацию, корзину или API-методы.
- Volumetric Attacks— атаки большим объёмом трафика, цель которых — исчерпать пропускную способность канала связи.
- Protocol Attacks— атаки на сетевые протоколы и состояния соединений, которые перегружают балансировщики, межсетевые экраны и серверы.
- Botnet Traffic— вредоносный трафик от сетей заражённых устройств, используемых для массовых распределённых атак.
- DNS Flood— большое количество DNS-запросов, направленных на перегрузку DNS-инфраструктуры.
- API Flood— массовые запросы к API, способные вызвать деградацию сервиса, рост нагрузки на backend или отказ отдельных функций.
- Resource Exhaustion— попытки исчерпать ресурсы сервера: CPU, память, сетевые соединения, пул потоков, базу данных или лимиты приложения.