
Проверка созданных правил WAF включает контроль логики условий, статуса включения, ожидаемого эффекта на трафик и фиксации результата в журналах.

Описание проверки
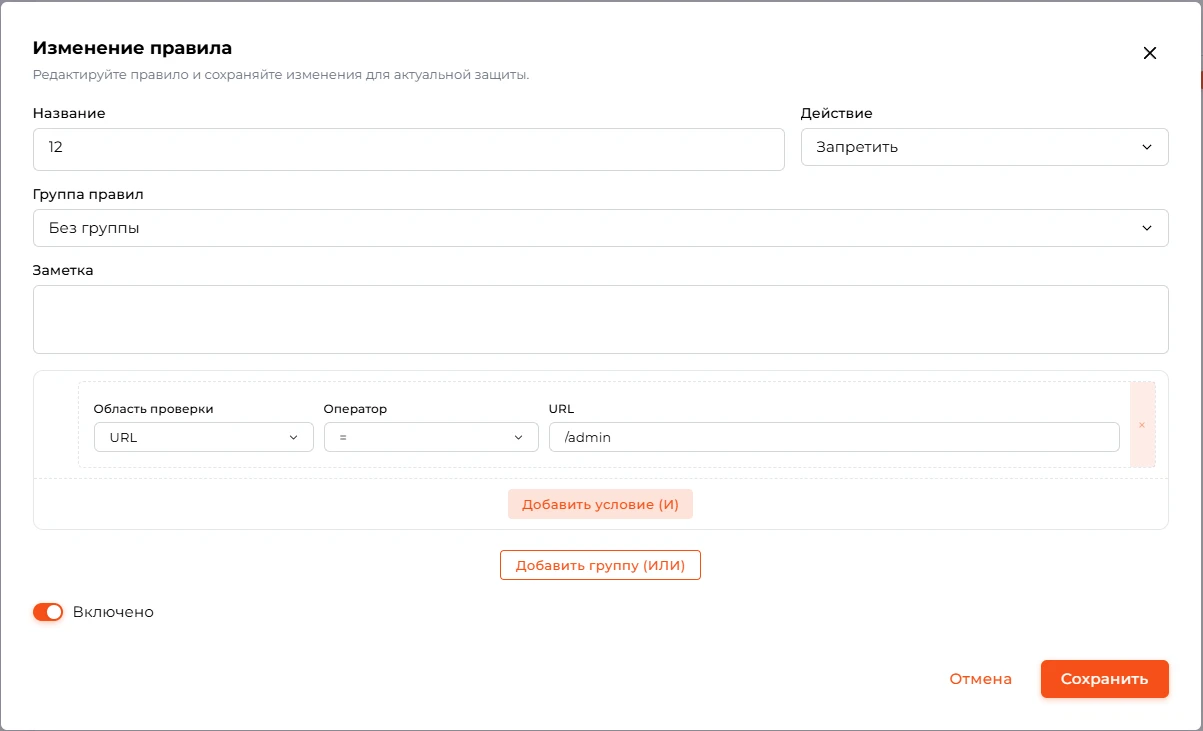
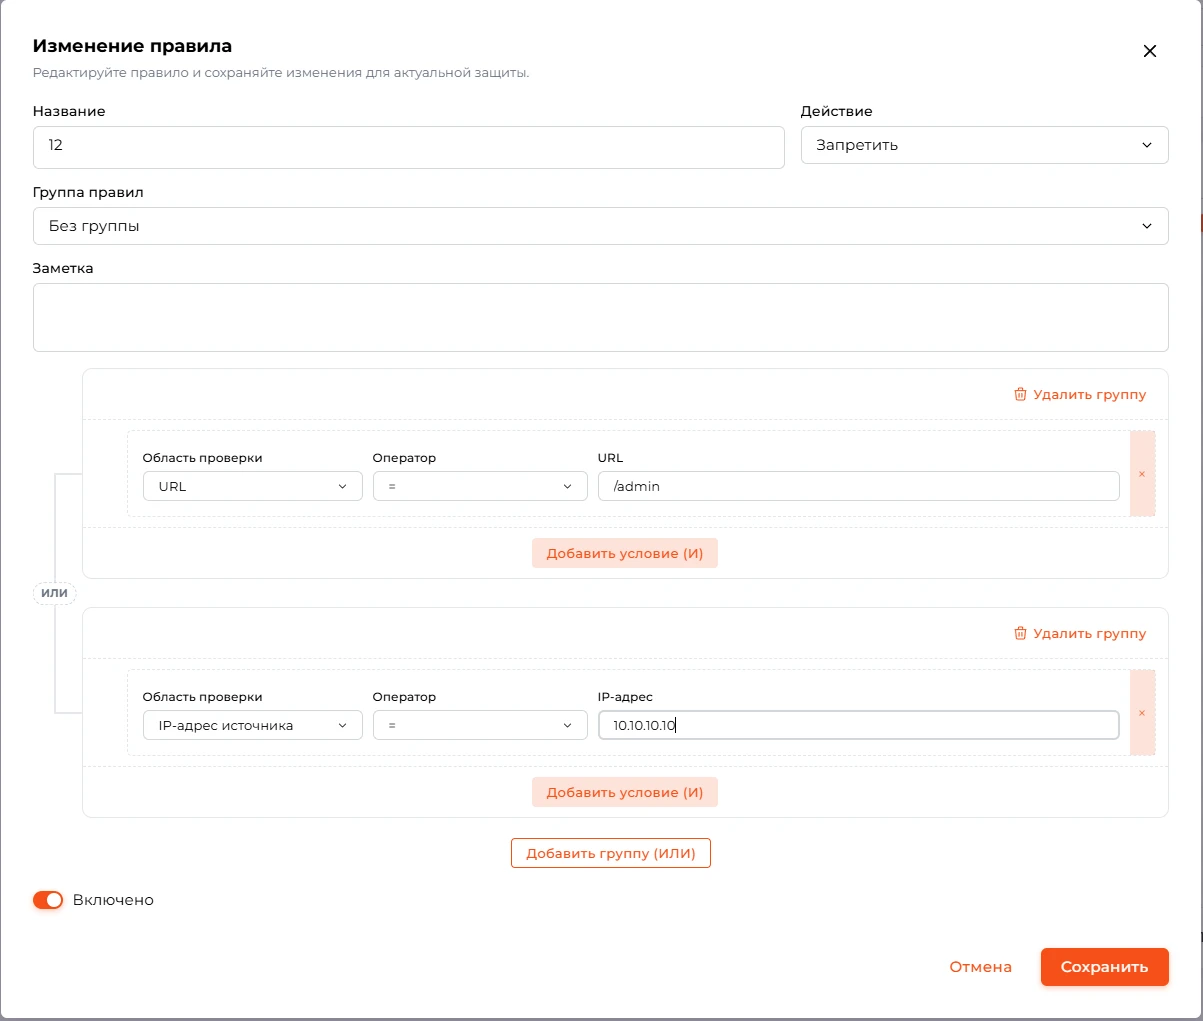
Условия внутри группы объединяются по логике «И», группы — по логике «ИЛИ». Параметр «Инвертировать результат "НЕ"» инвертирует общий результат. Действие правила задаётся как «Разрешить» либо «Запретить»; состояние определяется признаком «Включено». Эти элементы и их семантика соответствуют спецификации конструктора правил.
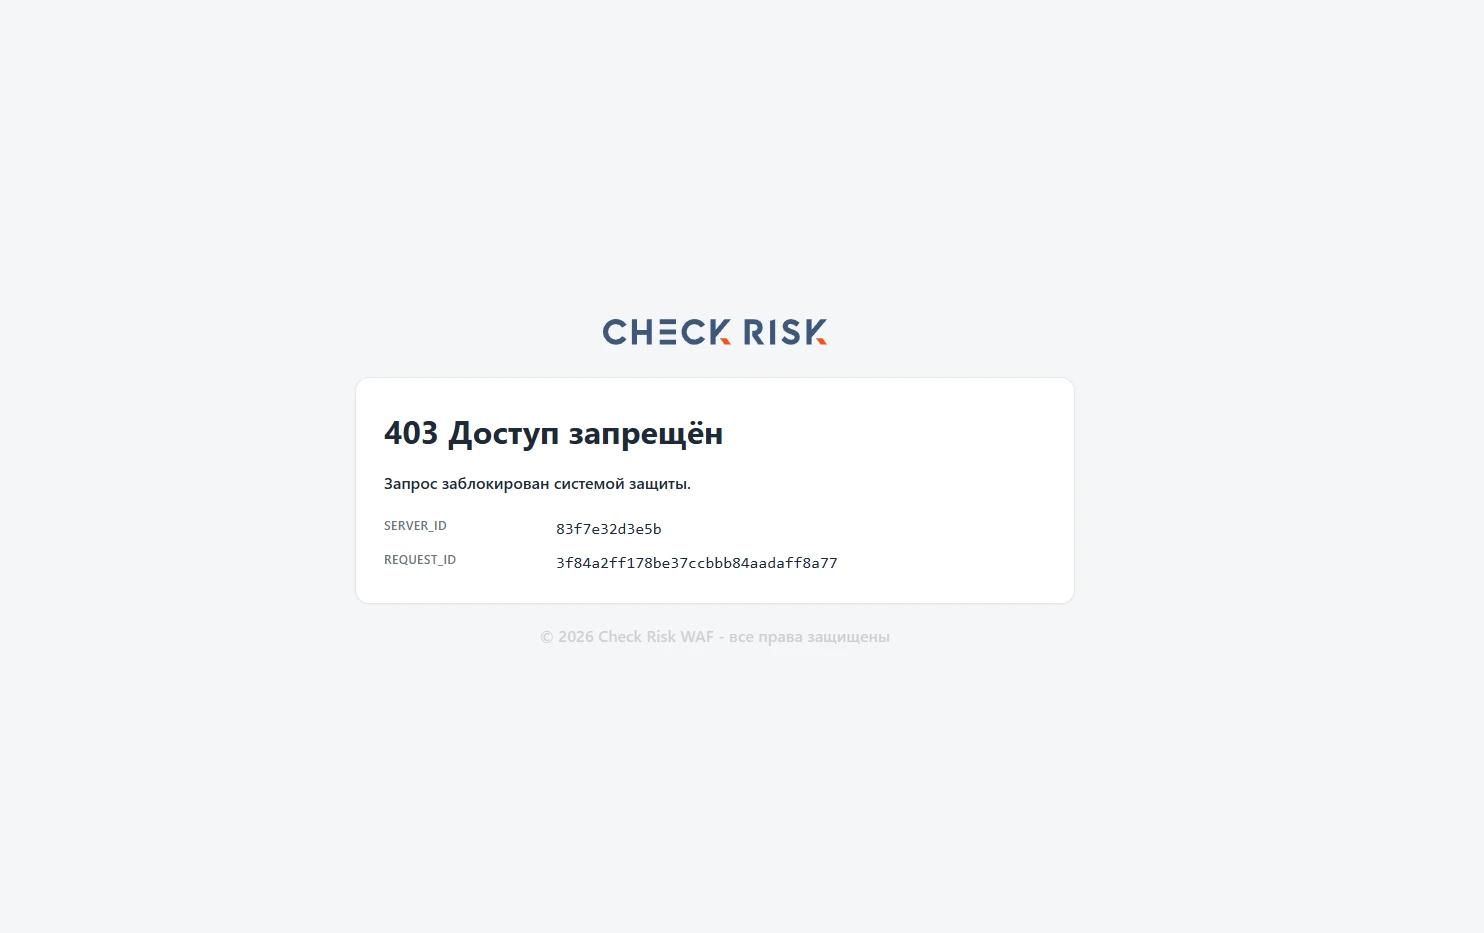
Для правила «Запретить» ожидается код блокировки приложения, например 403, либо фирменная страница WAF. Для правила «Разрешить» ожидается успешный код приложения, обычно 200/302.

Порядок работы

Примечание: для тестовых запросов рекомендуется использовать изолированный источник трафика — VPN-выход или отдельный сервер — с предсказуемым исходящим IP.
Примечание: при наличии прокси/CDN не полагайтесь на подстановку заголовка «X-Forwarded-For» со стороны клиента без правильно настроенного доверенного списка. В таком случае результат проверки будет недостоверным.
|
Шаг |
Действие |
Скриншот |
|---|---|---|
|
1 |
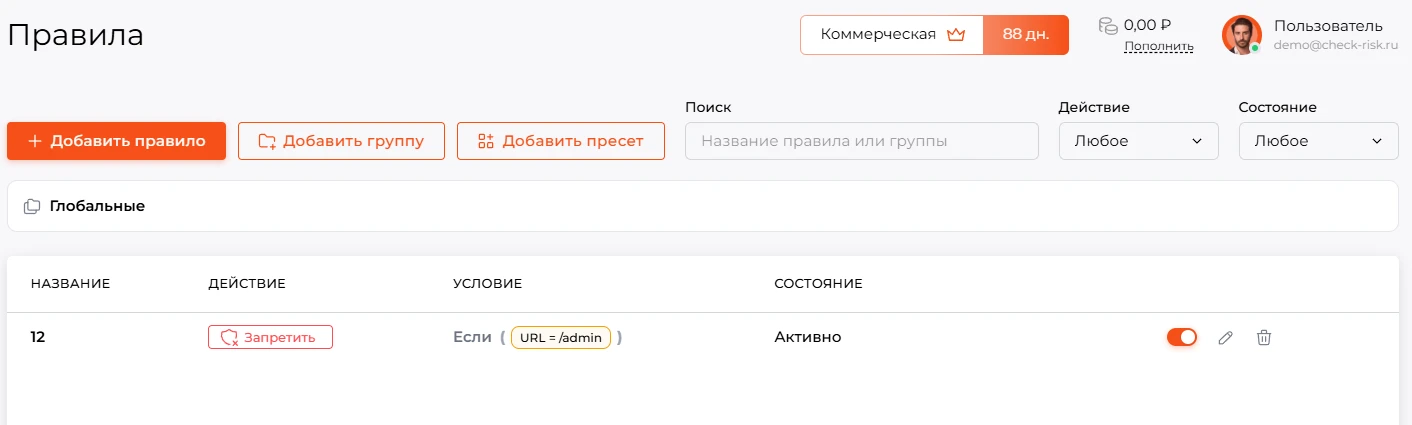
Убедитесь, что правило сохранено и отображается в перечне. Проверьте, что действие соответствует требуемому сценарию, а переключатель «Включено» активен. |
|
|
2 |
Откройте карточку правила. Проверьте область проверки, оператор, содержимое значений, состав групп и наличие или отсутствие инверсии результата. Для составного правила подтвердите ожидаемую логику «И» и «ИЛИ». |
|
|
3 |
Выполните тестовые HTTP-запросы из среды, подпадающей под условия правила. Для базовой проверки статуса ответа используйте команду: |
|
|
4 |
Если правило содержит несколько групп с логикой «ИЛИ», выполните запросы из каждой релевантной среды. Убедитесь, что срабатывает хотя бы одна группа, а лишние группы не влияют на итоговый результат. |
|
|
5 |
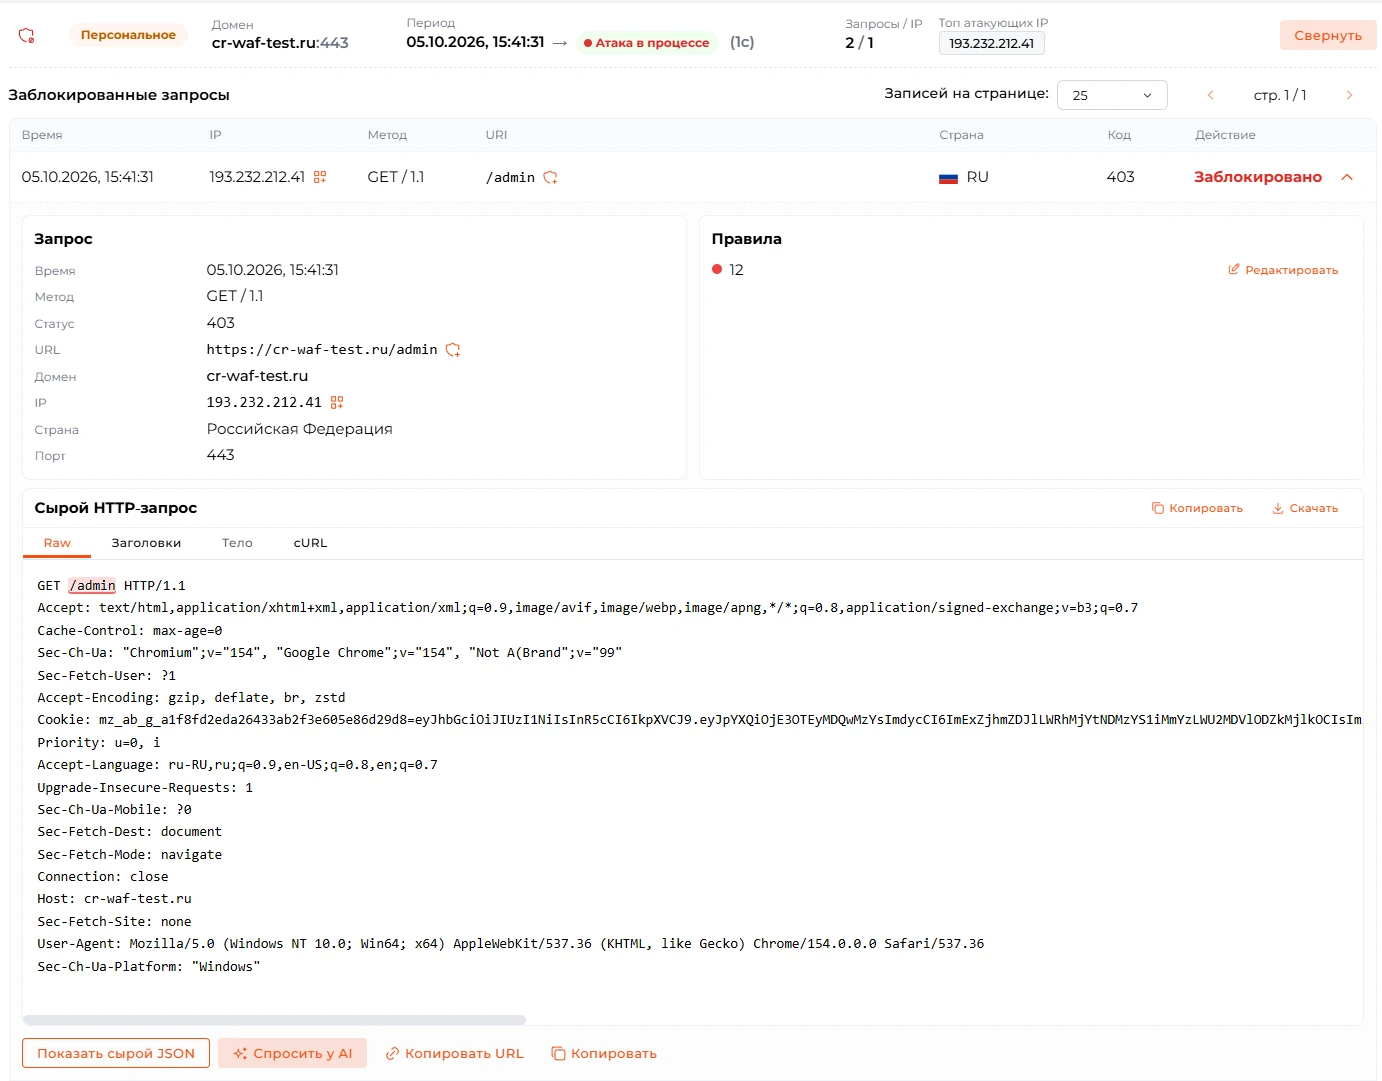
Откройте журнал событий WAF. Убедитесь, что запросы из тестовой среды зафиксированы с действием правила «разрешено» или «запрещено», область проверки и оператор совпадают, а также отображается ссылка на имя правила. |
|
|
6 |
Выполните контрольные запросы из легитимных сред, не подпадающих под условия правила. Убедитесь в отсутствии ложных срабатываний. |
|
Примечание: рекомендуется хранить командные строки, временные IP тестовой среды, отметки из журналов и полученные коды ответов. Для сложных правил документируйте, какие группы и условия обеспечили срабатывание.
Примечание: при изменении набора значений в условиях, например при актуализации подсетей или групп IP, повторяйте проверку по указанной схеме и фиксируйте результат в журнале изменений. При каждом цикле проверки контролируйте логику объединения условий и групп, а также параметр инверсии результата.