
Блокирующее правило WAF SaaS с действием «Запретить» сопоставляет входящий HTTP-трафик с заданными условиями.
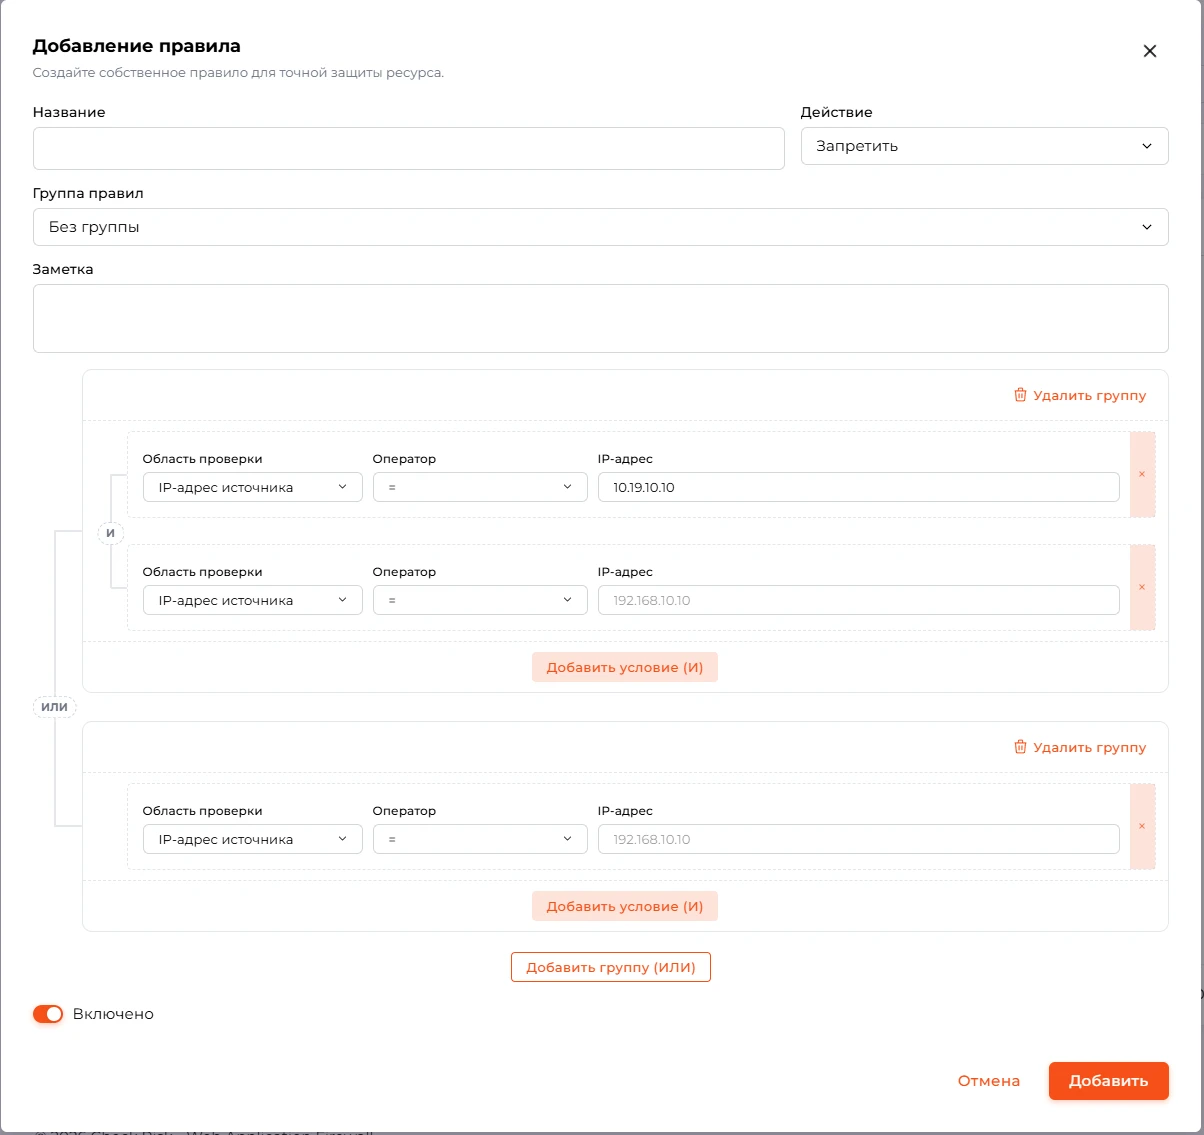
Условия внутри одной группы объединяются по логике «И», а разные группы — по логике «ИЛИ». Переключатель «Инвертировать результат (НЕ)» позволяет при необходимости обратить общий результат сопоставления.

Области проверки и значения
Доступные области проверки: IP-адрес источника, приложения, URL, путь URL, хост, заголовки, GET и POST параметры, тело запроса и HTTP-метод. Набор операторов зависит от выбранной области.
|
Область проверки |
Операторы и требования к значениям |
|---|---|
|
«IP-адрес источника» |
«Равно», «Не равно», «Неточное совпадение», «В CIDR», «Не в CIDR», «В группе IP», «Не в группе IP», «В геолокации», «Не в геолокации». Значения: IP-адреса, CIDR, UUID группы IP или ISO-2-коды стран. В интерфейсе операторы CIDR обозначены как «В подсети (CIDR)» и «Вне подсети (CIDR)». |
|
«Заголовок», «GET-параметры», «POST-параметры» |
Необходимо указать имя поля. Операторы: «Равно», «Не равно», «Содержит», «Не содержит», «Регулярное выражение», «Существует», «Не существует». |
|
«HTTP-метод» |
«Равно» и «Не равно». Значения: методы из стандартного набора, включая GET, POST, PUT, PATCH, DELETE, HEAD, OPTIONS, TRACE, CONNECT. |

Создание и включение правила

Внимание: перед включением правила проверьте корректность IP-адресов и масок CIDR. Осторожно используйте регулярные выражения и избегайте чрезмерно широких условий, которые могут привести к ложным срабатываниям.

Примечание: для сложных политик используйте несколько групп условий с логикой «ИЛИ», а внутри групп объединяйте точные критерии по логике «И».
|
Шаг |
Действие |
Скриншот |
|---|---|---|
|
1 |
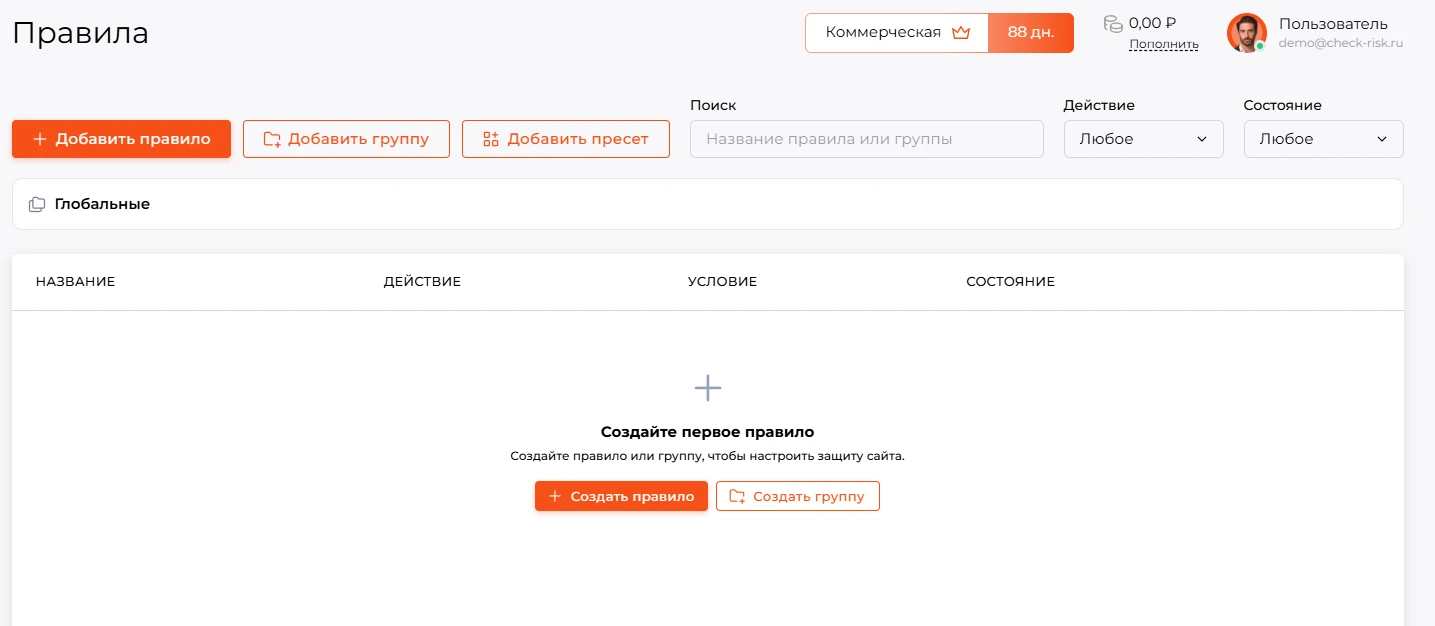
В панели управления откройте раздел «Мои правила» и нажмите «Добавить правило». |
 |
|
2 |
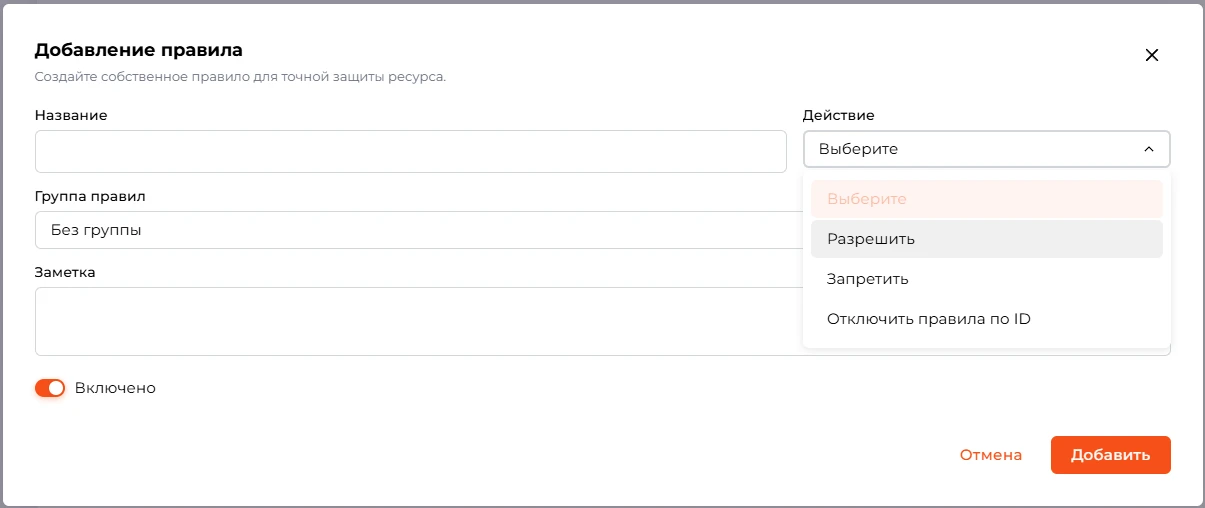
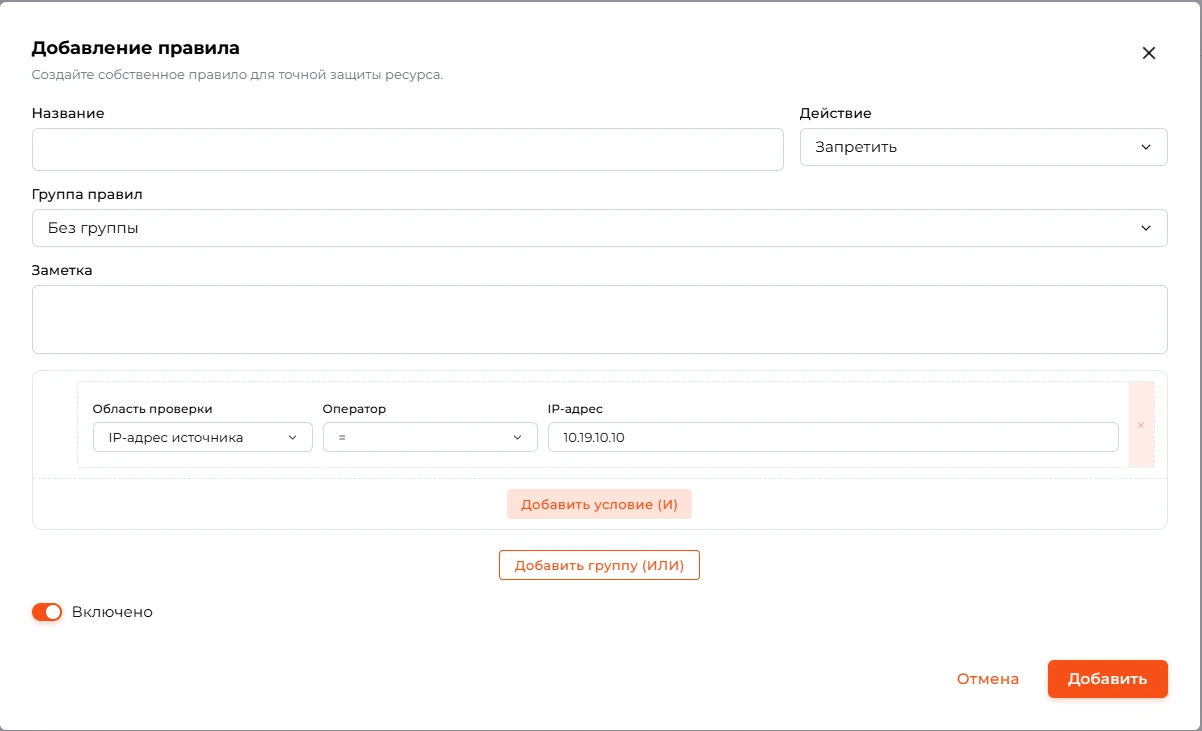
В открывшемся окне укажите понятное имя правила. В поле «Действие» выберите «Запретить» и соберите условия в конструкторе. |
 |
|
3 |
Добавляйте критерии внутри группы кнопкой «Добавить условие (И)», а альтернативные ветки — кнопкой «Добавить группу (ИЛИ)». |
 |
|
4 |
Нажмите «Добавить» и убедитесь, что переключатель «Включено» активен. |
 |